On-premise sızma testi aracı · Özel yapay zekâ · Human-in-the-loop

Özel yapay zekâ üzerinde çalışan on-premise bir yapay zekâ red team.

Zero Hunt, kendi altyapınızda barındırılan on-premise bir sızma testi aracıdır: ağlar ve altyapı için, tamamen size ait donanım üzerinde çalışan otonom bir yapay zekâ red team — kendi GPU'sunda kendi modelleri, ağ sınırlarınızın içinde, gerekirse air-gap ortamda. Verileriniz hiçbir zaman üçüncü bir tarafa ulaşmaz, hiçbir dış sağlayıcı onu kapatamaz ya da davranışını değiştiremez ve maliyet sabittir — ister bir saat ister günün her saati çalışsın, aynıdır. Kapsamı insanlar belirler ve önemli olan her eylemi insanlar onaylar.

Ürün bu: abonelik değil, rack'inize kurduğunuz bir makine

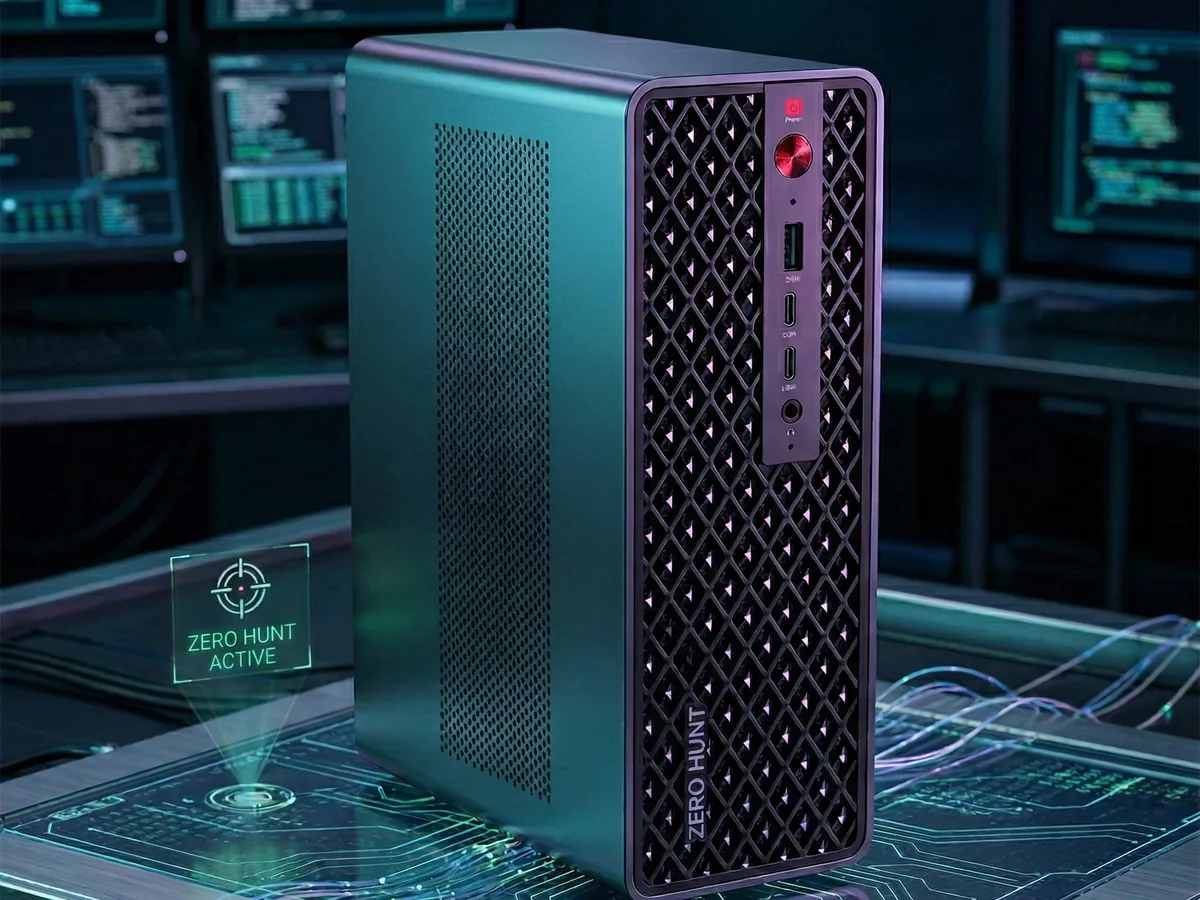
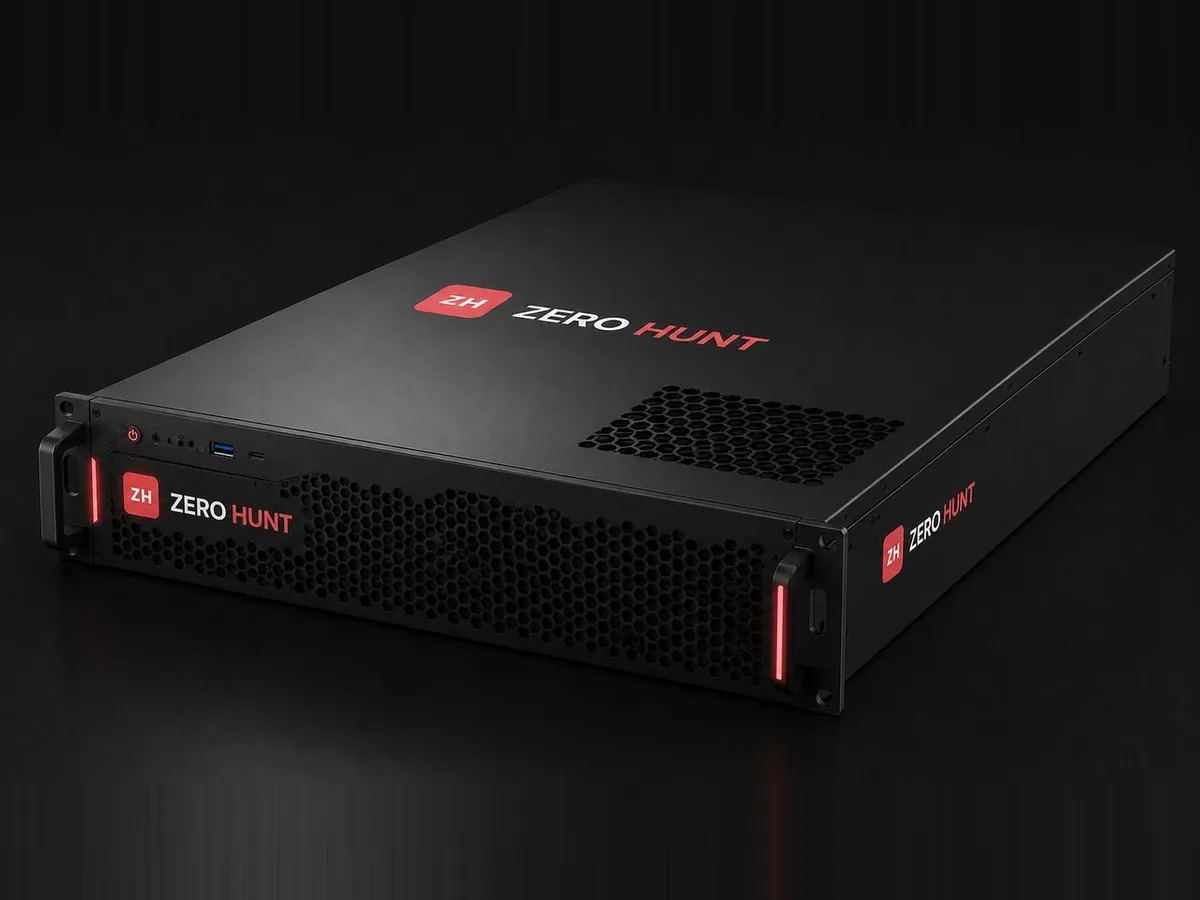
İki form faktörü, tek yazılım yığını. Appliance, kapsaması gereken ağ sınırına göre boyutlandırılır — ve her iki durumda da modeller, kanıtlar ve konsol ağınızın içinde kalır.

Zero Hunt masaüstü appliance: ön ızgarasında Zero Hunt rozeti bulunan, bir güvenlik operasyon odasında duran kompakt bir kule ünite
Form faktörü 01

Masaüstü appliance

Şubeler, tek lokasyonlu tesisler ve daha küçük kuruluşlar için. Önceden yapılandırılmış ve sıkılaştırılmış olarak gelir: açın, bir kapsamı yetkilendirin ve red team çalışmaya başlasın.

Zero Hunt 2U rack appliance: kapağında ve ön panelinde Zero Hunt logosu bulunan, kırmızı aydınlatmalı tutamaklara sahip siyah bir rack sunucu
Form faktörü 02

2U rack appliance

Kurumsal şirketler, veri merkezleri ve çok lokasyonlu ağlar için. Hat hızında trafik analizi ve aynı anda daha fazla kampanya için üst seviye GPU'lar.

Her iki ünitede de aynı yazılım. Air-gap (izole ağ) kurulumu her ikisinde de desteklenir.

Kendi altyapınızda sızma testi: yapay zekâ red team'in sizin tesislerinizde çalışması için üç neden

01

Verileriniz hiçbir zaman üçüncü bir tarafa ulaşmaz

Bir yapay zekâ red team, sahip olduğunuz en hassas materyalle çalışır: ağ haritaları, yamalanmamış zafiyetler, elde edilmiş kimlik bilgileri, bir sistemin ele geçirilebileceğinin kanıtları. Bulut tabanlı bir yapay zekâ hizmetinde bunların tamamı her model çağrısında ağ sınırlarınızı aşar ve başka bir şirketin yargı yetkisi ve saklama kuralları altında işlenir. Appliance üzerinde modeller, kanıt deposu ve konsol yerel olarak çalışır — hiçbir müşteri verisi buluta gönderilmez, telemetri yoktur, air-gap desteklenir.

02

Dışarıdan hiç kimse onu kapatamaz veya kurcalayamaz

Bir bulut yapay zekâ sağlayıcısı kullanım politikasını değiştirebilir (genel amaçlı modeller ofansif güvenlik çalışmalarını rutin olarak reddeder), sizi kısıtlayabilir, bağımlı olduğunuz modeli kullanımdan kaldırabilir, hesabı askıya alabilir, kesinti yaşayabilir ya da kendi ülkesinin yasalarıyla bir şeye zorlanabilir. Savunmanızı test eden yetenek için bu, kabul edemeyeceğiniz bir bağımlılıktır. On-premise'te donanım sizindir ve model ağırlıkları yerelde çalışır; imzalı güncellemeler siz karar verdiğinizde uygulanır — air-gap sahalarda çevrimdışı olarak. Çevrimdışı lisansla appliance lisans süresini yerel olarak kontrol eder; bu yüzden çalışmaya devam etmek için bize bağlanması gerekmez.

03

Planlanabilir maliyet: sabit, 7/24, token sayacı yok

Ajan tabanlı yapay zekâ çok fazla token tüketir. Otonom bir kampanya binlerce model çağrısından oluşur — keşif, planlama, kod yazma ve yeniden deneme, doğrulama, raporlama — ve her biri binlerce token bağlam taşır. Token başına faturalandırmada fatura, yapay zekânın çalıştığı her saatle büyür ve en çok istediğiniz davranış (sürekli, kapsamlı, kanıt elde edene kadar yeniden deneyen) en pahalı olanıdır. On-premise'te maliyet appliance'ın kendisidir: bir kampanya için de yüz kampanya için de, mesai saatlerinde de günün her saatinde de aynıdır.

Özel yapay zekâ: başkasının modellerine giydirilmiş bir katman değil, kendi modellerimiz

Zero Hunt, yetkili ofansif güvenlik için ince ayar yapılmış kendi model ailemiz ZeroHunt Apex üzerinde çalışır: appliance GPU'sunda Apex (27B parametre), üst seviye appliance'lar ve egemen özel bulut kurulumları için Apex Pro (284B). Süreçte harici bir çıkarım (inference) uç noktası ve token başına maliyet yoktur.

Ağırlıklar bize ait olduğu için red team bir retle karşılaştığında durmaz, bir sağlayıcı modeli güncellediğinde davranışını değiştirmez ve internet kablosu çekili olsa bile çalışmaya devam eder.

Siber güvenlikte özel yapay zekâ ne demektir →

Otonom — human-in-the-loop ile

Her kampanya beş otonomi seviyesinden birinde çalışır: yalnızca pasif gözlemden, planlı bakım pencerelerine ayrılmış tam değerlendirmeye kadar. Her seviye, ajanların kendi başlarına neler yapabileceğini ve neyin bir insanı beklediğini tanımlar: en düşük seviyede her aktif tarama onay gerektirir, ara seviyeler istismar, kimlik bilgisi ve erişilebilirlik testleri için onay ister ve yalnızca en yüksek seviye — açıkça seçildiğinde — kendi kapsamı içinde onay kapıları olmadan çalışır.

Motor, kampanya seviyesinin izin vermediği bir proof of concept çalıştırmak istediğinde onu çalıştırmaz. Onu bir inceleme sekmesine koyar; burada çalıştırma için kayıt altına alınmış bir onay, yeni bir kapsam kontrolü, betik bazında izin, host üzerinde bir kilit ve onu kimin onayladığına dair imzalı bir kayıt gerekir. Operatörler herhangi bir kampanyayı duraklatabilir veya durdurabilir ve her bulgu hakkındaki nihai karar onlara aittir.

Yapay zekâ güvenlik testlerinde human-in-the-loop →

Gerçek saldırganların çalıştığı gibi: black-box ve gray-box

Black-box

Varsayılan mod. Motor, yetkilendirilmiş kapsamdan kimlik bilgisi ve kaynak kod olmadan başlar — tıpkı harici ya da kimliği doğrulanmamış bir saldırgan gibi, yalnızca sistemlerinizin açığa çıkardıklarıyla.

Gray-box: kimliği doğrulanmış

Sağladığınız kimlik bilgileriyle gerçek oturum açma akışlarını yürütür; web uygulamalarını ve API'leri oturum açmış bir kullanıcının yapacağı gibi test eder.

Gray-box: kaynak koda dayalı

Kullandığınız yazılımın tam sürümünü belirler, o sürümün kaynak kodunu inceler ve bir bulguyu proof of concept ile doğrular — Generative Zero-Day PoC.

Black-box ve gray-box sızma testi karşılaştırması →

Kimlerin on-premise çalıştırması gerekir

Bazı kurumlar için on-premise yasal bir zorunluluktur; diğerleri için savunulabilir tek stratejik tercihtir. Dünya genelinde tipik durumlar:

  • Hükümetler, bakanlıklar ve kamu yönetimi

    Ulusal güvenlik ve veri sınıflandırma kuralları — İtalya'nın ulusal siber güvenlik perimetresi, ABD'de NIST SP 800-53 / FedRAMP ve Suudi Arabistan, BAE ve Katar'ın ulusal çerçeveleri gibi — ve devleti savunan araçların devletin kontrolünde kalması gerektiği ilkesi.

  • Savunma, silahlı kuvvetler, istihbarat ve savunma sanayii

    Gizlilik dereceli ve kontrollü bilgiler (ABD savunma tedarikçileri için CMMC, Avrupa ve Körfez'deki ulusal akreditasyon rejimleri) ve kural gereği air-gap olan ağlar.

  • Kritik altyapı: enerji, su, ulaşım, telekom, dijital altyapı

    AB'de NIS2 kapsamındaki temel kuruluşlar, Birleşik Krallık'ta NCSC Cyber Assessment Framework, diğer ülkelerde ulusal kritik altyapı çerçeveleri — ve bilinçli olarak izole edilmiş OT ağları.

  • Bankalar, sigortacılar, ödeme ve piyasa altyapıları

    AB'de DORA kapsamında BİT üçüncü taraf ve yoğunlaşma riski ile TIBER-EU kapsamında tehdit odaklı testler; Birleşik Krallık'ta CBEST; New York'ta NYDFS Part 500; Singapur'da MAS TRM; Avustralya'da APRA CPS 234; Kanada'da OSFI B-13.

  • Hastaneler, sağlık ve yaşam bilimleri

    GDPR Madde 9 kapsamındaki özel nitelikli kişisel veriler, ABD'de HIPAA business associate yükümlülükleri ve NIS2 kapsamında temel kuruluş sayılan hastaneler.

  • İmalat, sanayi ve OT

    Ticari sırlar ve fikri mülkiyet, air-gap tesis ağları ve CMMC gibi savunma tedarik zinciri yükümlülükleri.

  • Hukuk büroları, danışmanlık firmaları ve profesyonel hizmetler

    Harici bir yapay zekâ sağlayıcısıyla paylaşılamayacak avukat-müvekkil gizliliği ve müşteri gizliliği.

  • Yönetilen güvenlik hizmeti sağlayıcıları (MSSP'ler)

    Müşteri bulguları paylaşılan bir üçüncü taraf yapay zekâda bir araya getirilemez; her müşterinin kanıtları ayrı ve sözleşmesel kontrol altında kalmalıdır.

  • Halka açık şirketler ve büyük kuruluşlar

    ABD'de SEC siber güvenlik açıklama kuralları ve SOX, her yerde yönetim kurulu düzeyinde hesap verebilirlik — ve piyasa açısından hassas güvenlik verileri.

Düzenlemeler gerçekte ne istiyor

Çok az düzenleme açıkça “on-premise” der. İstedikleri şey, güvenlik verilerinize dokunan her üçüncü taraf üzerinde kontroldür: NIS2 Madde 21 (tedarik zinciri güvenliği), DORA Bölüm V (BİT üçüncü taraf riski, yoğunlaşma riski, çıkış stratejileri), GDPR Madde 28 ve Bölüm V (veri işleyenler ve uluslararası aktarımlar), NYDFS Part 500 (üçüncü taraf hizmet sağlayıcıları), HIPAA (business associate'ler) ve EU AI Act Madde 14 (yüksek riskli yapay zekânın insan gözetimi).

Red team'inizdeki bir bulut yapay zekâ, en hassas verileriniz için değerlendirmeniz, sözleşme yapmanız, izlemeniz ve çıkışını planlamanız gereken bir üçüncü taraf daha demektir. Red team'i özel yapay zekâ üzerinde on-premise çalıştırmak, o üçüncü tarafı belgelemek yerine ortadan kaldırır.

Dünya genelinde uyum

8 bölgede 34 çerçeve, otomatik olarak eşlenir

Her bulgu, kanıt ve iyileştirme; denetçilerinizin, düzenleyicilerinizin ve müşterilerinizin kullandığı çerçevelerle eşlenir — AB, Amerika Birleşik Devletleri, Birleşik Krallık, Kanada, Asya-Pasifik, Orta Doğu, Latin Amerika ve Afrika'da. Appliance, faaliyet gösterdiğiniz her yerde on-premise çalışır; kanıtlar asla yetki alanınızın dışına çıkmaz.

Küresel / sektörler arası
  • ISO/IEC 27001:2022
  • SOC 2
  • NIST Cybersecurity Framework
  • CIS Critical Security Controls v8
  • PCI DSS
  • SWIFT Customer Security Programme
  • OWASP ASVS
  • CSA STAR
Avrupa Birliği
  • NIS2 Directive
  • DORA
  • TIBER-EU
Amerika Birleşik Devletleri
  • NIST SP 800-53
  • CMMC
  • HIPAA Security Rule
  • NYDFS Part 500
  • GLBA / FTC Safeguards Rule
  • SOX IT controls
  • SEC cybersecurity disclosure rules
  • CCPA / CPRA cybersecurity audit
Birleşik Krallık
  • CBEST / STAR-FS
  • NCSC Cyber Assessment Framework
Kanada
  • OSFI Guideline B-13
Asya-Pasifik
  • APRA CPS 234
  • MAS Technology Risk Management
  • Singapore Cybersecurity Act / PDPA
  • RBI Cybersecurity Framework
  • FISC Security Guidelines
  • Korea ISMS-P
Orta Doğu
  • Saudi NCA ECC / SAMA CSF
  • UAE Information Assurance (NESA)
  • Qatar NCSA framework
  • Bank of Israel Directive 361
Latin Amerika
  • Brazil LGPD
Afrika
  • South Africa POPIA

On-premise ve air-gap sızma testi hakkında sorular

On-premise yapay zekâ red team nedir?

Modelleri, ajanları, kanıtları ve konsolu tamamen kendi ağınızdaki donanım üzerinde çalışan otonom bir yapay zekâ red team. Altyapınızı bir saldırganın yapacağı gibi sürekli test eder ve gördüğü ya da ürettiği hiçbir şey ağ sınırlarınızın dışına çıkmaz.

Bir güvenlik aracı için özel yapay zekâ ne anlama gelir?

Yapay zekâ modellerinin, süreçte harici bir yapay zekâ API'si olmadan, sizin kontrol ettiğiniz altyapıda çalışması demektir. Zero Hunt kendi ZeroHunt Apex modellerini appliance GPU'sunda çalıştırır: hiçbir müşteri verisi buluta gönderilmez, telemetri yoktur ve air-gap ortamda çalışır.

Otonom sızma testi için neden bulut tabanlı bir yapay zekâ hizmeti kullanılmamalı?

Üç nedenle: en hassas verileriniz her çağrıda ağ sınırlarınızı terk eder; sağlayıcı, savunmanızın bağlı olduğu hizmeti reddedebilir, kısıtlayabilir, değiştirebilir veya askıya alabilir; ve token başına faturalandırma, sürekli ve kapsamlı testi tam da en yararlı olduğu anda pahalı hâle getirir.

Maliyet, token başına ücretlendirilen yapay zekâyla nasıl karşılaştırılır?

Otonom bir kampanya, her biri binlerce token bağlam içeren binlerce model çağrısı yapar; bu nedenle kullanım başına ücretlendirilen yapay zekânın maliyeti her test saatiyle artar. On-premise'te modeller size ait appliance üzerinde çalışır: kaç kampanya yürütürseniz yürütün sabit maliyet, 7/24.

Bir human-in-the-loop var mı, yoksa kendi başına mı çalışıyor?

İkisi de, tercihinize göre. Beş otonomi seviyesi neyin otomatik çalışacağını ve neyin onay bekleyeceğini tanımlar; seçilen seviyenin dışındaki eylemler, kayıtlı onay ve imzalı denetim iziyle bir inceleme sekmesine düşer. Operatörler herhangi bir kampanyayı istedikleri an duraklatabilir veya durdurabilir.

Black-box mı yoksa gray-box mı test eder?

Her ikisini de. Kampanyalar varsayılan olarak black-box'tır — kimlik bilgisi yok, kaynak kod yok. Gray-box; sağladığınız kimlik bilgileriyle kimliği doğrulanmış testleri ve kullandığınız yazılımın tam sürümüne yönelik kaynak koda dayalı analizi ekler.

Tamamen air-gap ortamda çalışabilir mi?

Evet. Kurulumda veya Ayarlar'dan etkinleştirilen tek bir air-gap anahtarı tüm giden bağlantıları kapatır: lisans bildirimi yok, sürüm kontrolü yok, bilgi tabanı senkronizasyonu yok. Lisans, imzalı bir çevrimdışı token ile yerel olarak doğrulanır; motor güncellemeleri çevrimdışı yüklediğiniz imzalı imajlar olarak, bilgi tabanı güncellemeleri ise paket içe aktarımları olarak gelir. Genel internete ihtiyaç duyan araçlar — herkese açık OSINT, pasif alt alan adı kaynakları, herkese açık kaynak kod indirmeleri — ajanlardan kaldırılır; bu nedenle kaynak koda dayalı gray-box analizi bunun yerine black-box olarak çalışır. Modeller appliance GPU'sunda çalıştığı için otonom sızma testinin kendisi herhangi bir bağlantıya ihtiyaç duymaz.
Red team'i test ettiği duvarların içinde tutun

Ortamınızın, mevzuatınızın ve kurulum kısıtlarınızın uyup uymadığını görmek için 30 dakikalık bir görüşme yeterlidir — küçük lokasyonlar için masaüstü appliance, kurumlar ve veri merkezleri için 2U rack, gerektiğinde air-gap.