Otonom sızma testi · Egemen yapay zekâ · On-premise · Air-gap uyumlu
Ağınız için, size ait donanım üzerinde otonom bir yapay zekâ red team.
Ağlar ve altyapı için otonom sızma testi: Zero Hunt ortamınıza yetenekli bir saldırganın yapacağı gibi saldırır, her bulguyu kanıtla ispatlar ve ekibinize düzeltme sürecinde rehberlik eder — sürekli olarak, kendi yapay zekâ modelleriyle, human-in-the-loop yaklaşımıyla ve verileriniz asla ağınızdan çıkmadan.
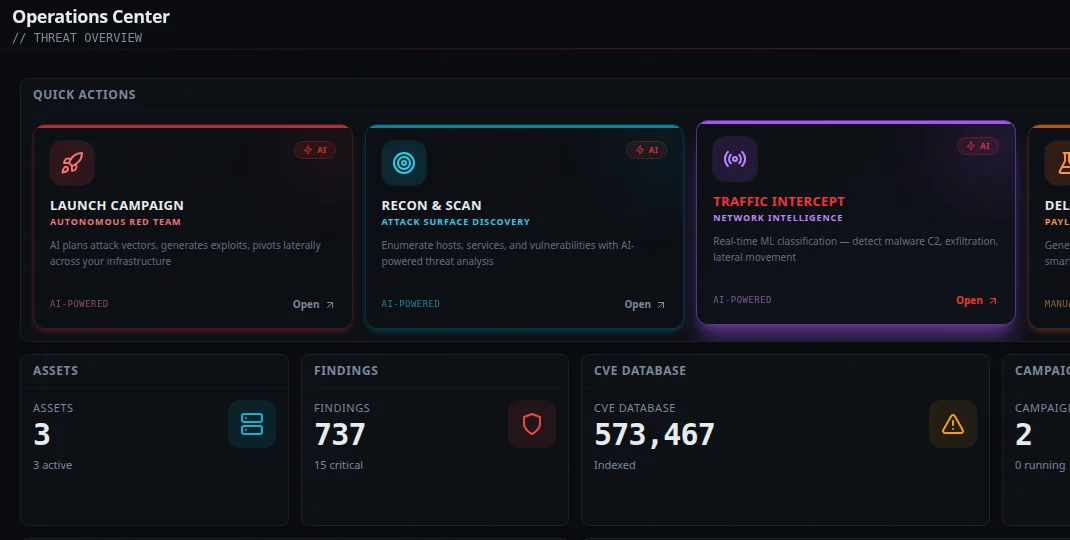
- uzman yapay zekâ ajanı
- 10
- doğrulanmış saldırı yeteneği
- 142+
- dünya genelinde uyum çerçevesi
- 34
- harici LLM çağrısı
- 0
Yıllık testler, imzalar ve hesap tabloları bu hıza yetişemiyor.
Saldırganlar artık zayıflıkları birkaç saat içinde bulup silaha dönüştürmek için yapay zekâ kullanıyor. Yılda bir yapılan sızma testi, kural tabanlı tespit ve elle hazırlanan uyum kanıtları bugünkü ağı değil, geçen çeyreğin ağını anlatır.
Sızma testi anlık bir fotoğraftır
Rapor elinize ulaştığında ortam çoktan değişmiştir: yeni varlıklar, yeni zafiyetler, yeni yanlış yapılandırmalar. Maruziyetin sürekli doğrulanması gerekir — ve bir CVSS puanından tahmin edilmesi değil, kanıtlanması.
İmzalar yalnızca zaten bilineni yakalar
Kural tabanlı SIEM ve NDR araçları bilinen kalıpları eşleştirir. Yeni komuta-kontrol (C2) yöntemleri, living-off-the-land teknikleri ve şifreli veri sızdırma bu araçların altından geçer.
Uyum kanıtları elle derleniyor
NIS2, DORA, ISO 27001, SOC 2, NIST, HIPAA, CMMC — düzenleyiciler ve denetçiler giderek daha fazla, yılda bir kez derlenen bir klasör yerine sürekli ve imzalı kanıt istiyor.
Dört yetenek, tek bir appliance
Otonom ofansif testler, yapay zekâ destekli trafik analizi, sürekli uyum kanıtları ve yapay zekâ rehberliğinde iyileştirme; hepsi ağ sınırlarınızın içinde, özel yapay zekâ üzerinde birlikte çalışır — kanıtlanmış bulgudan doğrulanmış düzeltmeye.
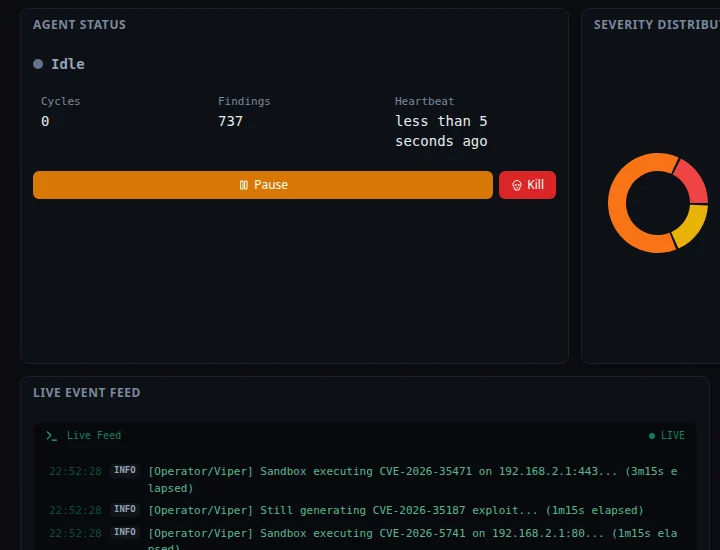
Duraklatma ve durdurma kontrolleriyle ajan durumu ve canlı kampanya akışı — kontrol operatörde kalır.
AI Generative Pentest
Kesintisiz çalışan otonom bir red team
Zero Hunt, altyapınıza yönelik saldırıları otonom olarak keşfeden, planlayan ve yürüten 10 uzman yapay zekâ ajanından oluşan bir sürü devreye alır. Üretken motor, özel exploit betiklerini gerçek zamanlı yazar — statik bir veritabanından değil, doğrudan sizin ortamınız için hazırlanmış olarak.
Recon, Vulnerability, Exploit, Web, Credential, Post-Exploit, Pivot, Tactic, Source Analyst ve Report — bir AI Controller tarafından koordine edilir
LLM destekli kod üretimi her hedef için özgün saldırı betikleri oluşturur; ExploitDB'den kopyala-yapıştır değil
AI Gym, yeni istismar tekniklerini otomatik olarak geliştirir, test eder ve geriye dönük test eder
Yenilik doğrulama motoru, CVE sorgusu + anlamsal benzerlik + LLM analiziyle daha önce bilinmeyen zafiyetleri tespit eder
Ele geçirilen host'lar fırlatma rampasına dönüşür — sistem yanal hareket yollarını otomatik olarak haritalar
Her exploit, isteğe bağlı olarak gVisor ile sertleştirilmiş, tek kullanımlık bir Docker konteynerinde ve yalnızca onaylanan kapsam ve otonomi seviyesi içinde çalışır
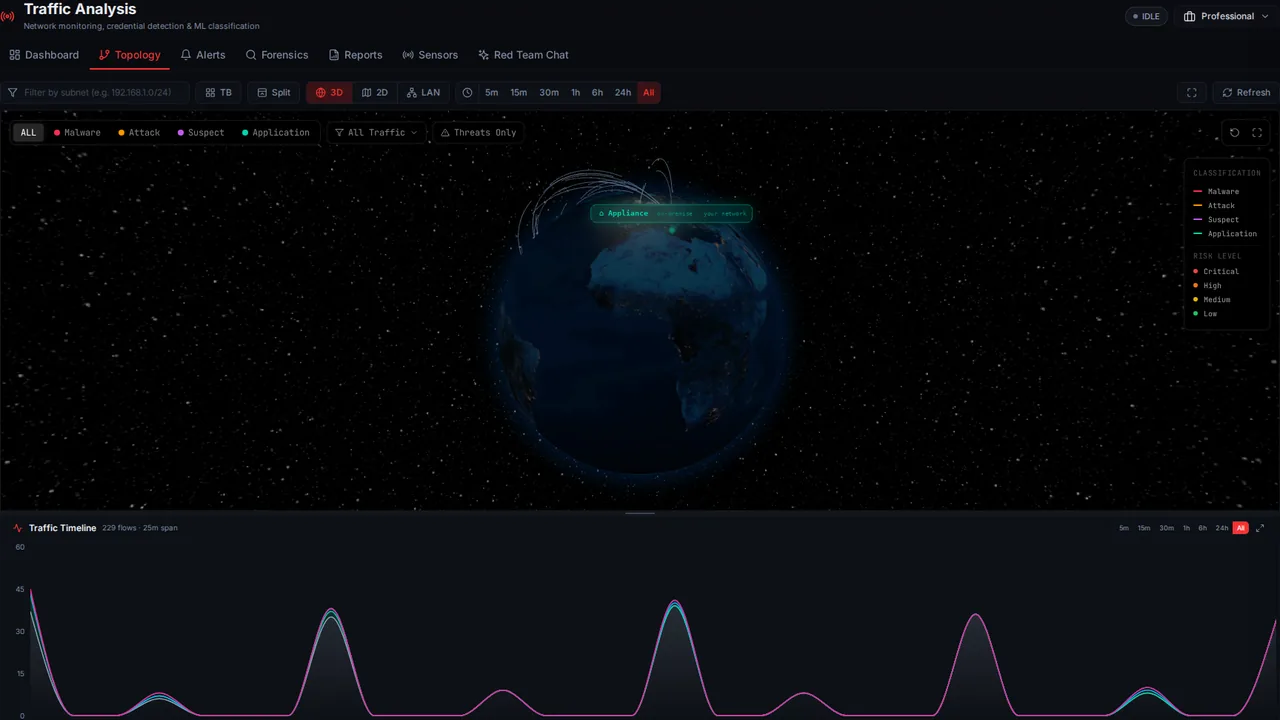
AI Traffic Analysis — gerçek zamanlı akış görselleştirmeli 3D Threat Globe
AI Traffic Analysis
Hat Hızında Derin Paket ML Zekâsı
Milyarlarca gerçek dünya PCAP dizisiyle eğitilmiş, doğrudan appliance GPU'su üzerinde gerçek zamanlı çalışan tescilli bir derin öğrenme mimarisi. Dört paralel çıkarım başlığı, imza tabanlı araçların kaçırdıklarını görür: yeni C2 kanalları, şifreli malware beacon'ları, ransomware hazırlık örüntüleri, veri sızdırma ve anormal yanal hareket — buluta tek bir paket bile göndermeden.
Milyarlarca etiketli PCAP dizisiyle eğitilmiş derin öğrenme mimarisi — 4 çıkarım başlığı: şüpheli trafik, malware sınıflandırma, saldırı türü tespiti, uygulama parmak izi
Doğrudan appliance GPU'su üzerinde çalışır — bulut yok, harici API çağrısı yok. Her paket ağınızdan geçerken sınıflandırılır
Standart GPU hızlandırmalı donanımda — üst sınıf hızlandırıcılarla yukarı ölçeklenir, üretim trafiğine performans etkisi olmaz
Davranışsal analiz, dosyalar kilitlenmeden önce şifreleme aşamasındaki trafik örüntülerini tespit eder
Gizli command-and-control trafiğini HTTPS, DNS tünelleme ve domain fronting üzerinden bile tespit eder
OT/ICS ağları dahil, tam görünürlük için sensörleri ağ segmentlerine yayın
Tehdit korelasyonu ve ISP atfıyla trafik akışlarının gerçek zamanlı coğrafi görselleştirmesi
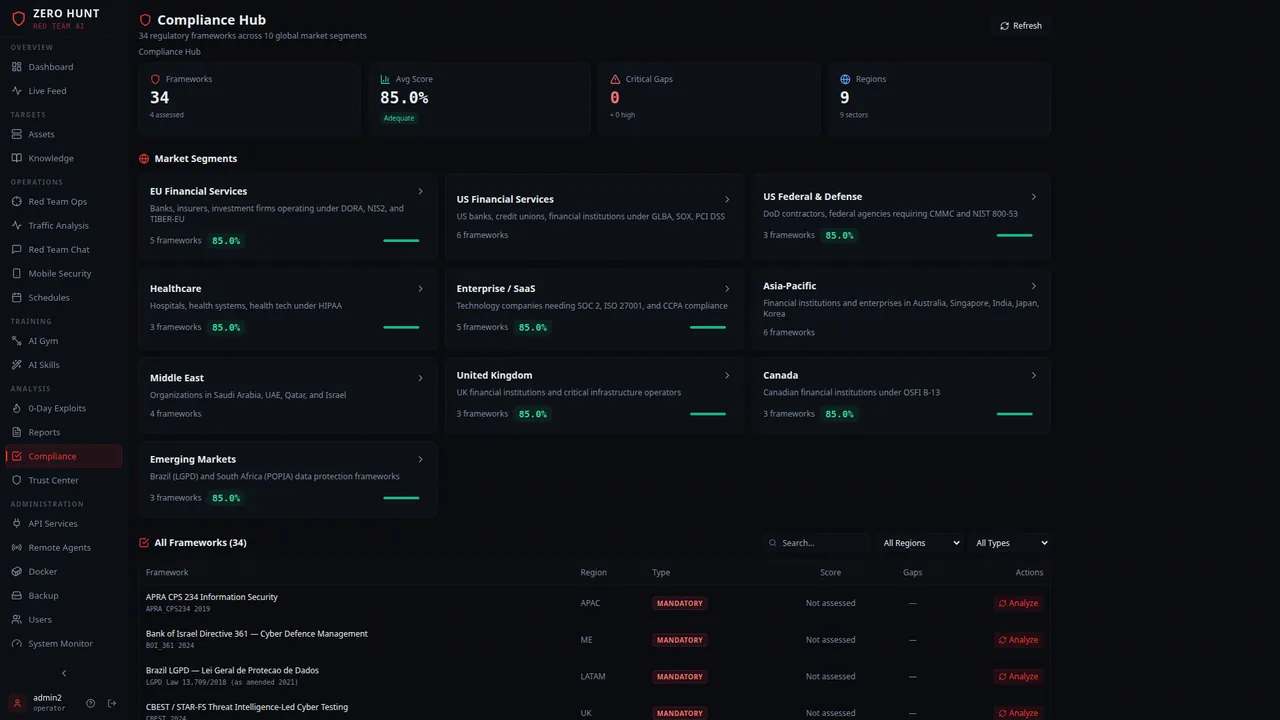
Compliance Hub — 34 çerçeve, pazar segmentleri, sürekli boşluk analizi
Otomatik Uyum
Dünya Genelinde 34 Çerçevede Sürekli Değerlendirme
Zero Hunt her bulguyu, yapılandırmayı ve kanıt öğesini işiniz için önemli olan uyum çerçevelerine otomatik olarak eşler. NIS2, DORA, ISO 27001, SOC 2, PCI DSS, HIPAA, NIST CSF — hepsi yılda bir kez değil, sürekli olarak değerlendirilir.
NIS2, DORA, TIBER-EU, ISO 27001, SOC 2, PCI DSS, NIST CSF, NIST 800-53, CMMC, HIPAA, NYDFS Part 500, GLBA, SEC kuralları, CBEST, MAS TRM, Suudi NCA ve 18 tane daha — AB, ABD, Birleşik Krallık, APAC, Orta Doğu
Ağırlıklı puanlamayla gerçek zamanlı kontrol değerlendirmesi — yılda bir işaretlenen bir kutucuk değil
Her tarama, bulgu ve iyileştirme otomatik olarak uyum kanıtı olarak eşlenir
Denetçiler için eksiksiz delil zinciriyle kriptografik olarak imzalanmış PDF raporlar
Uyum etkisine bağlı öncelik puanlamasıyla otomatik iyileştirme görevleri
Tek bir kontrol birden fazla çerçeveyi karşılar — gereksiz denetim işini %70'e kadar azaltın
Kimlik doğrulamasız RCE · web-01 :8080
Zayıf SSH kimlik bilgileri · 10.0.4.12
Açıkta yönetim paneli · db-02
web-01'deki RCE'yi önce nasıl düzeltirim?
Deserialization sink üzerinden istismar edilebilir olduğu doğrulandı.
2.4.6'ya güncelleyin, :8080'i uçta kapatın, sızan token'ı yenileyin. Sertleştirme betiğini ister misiniz?
Remediation Advisor — önceliklendirilmiş düzeltme planı + dahili KB'ye dayalı ajan tabanlı sohbet
AI Remediation Advisor
Yalnızca Bulan Değil, Düzelten Ajan Tabanlı Bir Sohbet
Zafiyeti bulmak işin yarısıdır. Zero Hunt, bir kampanyanın bulgularını önceliklendirilmiş, adım adım bir düzeltme planına dönüştüren ajan tabanlı bir danışmanla döngüyü kapatır — ardından ekibinizin her iyileştirmeyi sohbet üzerinden derinlemesine ele almasını sağlar. Her yanıt; istismar teknikleri, CVE istihbaratı ve motorun kendi kanıtlarından oluşan dahili bir bilgi tabanına dayanır; böylece rehberlik, ortamınızda gerçekten istismar edilebilir olduğu kanıtlanan duruma özgüdür.
Bulgular gerçek, kanıtlanmış riske göre sıralanır — önce istismar edilen ve doğrulananlar — böylece ekibiniz yalnızca teorik olandan önce önemli olanı düzeltir
Kampanya üzerinde akıl yürüten, ihtiyaç duyduğu kanıtları talep üzerine çeken ve her düzeltmede size etkileşimli olarak yol gösteren bir sohbet yapay zekâsı — statik bir rapor değil
Her öneri, saldırı teknikleri, CVE istihbaratı ve motorun kendi bulgularından oluşan, özenle derlenmiş bir bilgi tabanına RAG ile bağlanır — genel geçer, uydurma tavsiyeler yok
İyileştirme yalnızca istismar edilebilir olduğu kanıtlanan bulguları kapsar (verified / exploited). Doğrulanmamış gürültü hariç tutulur; böylece emek, riskin gerçek olduğu yere gider
Danışmandan, belirli bulguya ve ortamınıza göre uyarlanmış, çalıştırmaya hazır iyileştirme ve sertleştirme betikleri üretmesini isteyin
Her danışman oturumu kendi kampanyasına bağlıdır — yapay zekâ hangi host'lar, servisler ve bulgular üzerinde akıl yürüttüğünü her zaman tam olarak bilir
Zafiyetli kod satırından gerçekten çalışan bir proof of concept'e.
Bir tarayıcı imzaları karşılaştırır. "Yapay zekâ" araçlarının çoğu bile tek bir betik üretip orada durur. Zero Hunt, gerçekte çalıştırdığınız yazılımın tam sürümünü okur, zafiyeti kaynak kodunda bulur — hiçbir CVE kataloğunda yer almayanlar dahil — ve ardından exploit üzerinde tur tur çalışmaya devam eder; ta ki sisteminize karşı gerçekten başarıya ulaşana kadar.
Kanıt nasıl oluşturulur
Tam sürüm tespiti
Ürünün VE çalıştırdığınız kesin sürümün parmak izini çıkarır — generator meta verilerinden, header'lardan, yollardan ve JavaScript'ten — ardından o sürümün kaynak kodunu genel depodan ya da kendi kaynak kod aynanızdan indirir. Zaten yamanmış olabilecek en son sürümü değil.
Kaynak koddaki zafiyet
Bir taint taraması, istek girdisini ulaşabildiği sink'lere kadar izler: SQL, komut çalıştırma, path traversal, SSRF, deserialization, kimlik doğrulamasız yükleme ve eylemler. Sonuç bir zafiyet adı değil, isteğin biçimidir — eylem, parametreler, handler.
Exploit Forge
Mühürlü bir konteyner açık kalır; bu sırada bir kodlama ajanı proof-of-concept'i yazar, hedefe karşı çalıştırır, gerçekte dönen yanıtı okur, düzeltir ve yeniden çalıştırır — exploit kanıtlanabilir biçimde çalıştığı anda durur.
Elinize geçen bir görüş değildir
Kampanyaya kaydedilmiş, çalıştırılabilir bir proof-of-concept ve yaptığı şeyin öncesi-sonrası kanıtları. "Zafiyetiniz olabilir" değil — istek bu, yarattığı etki bu, kendiniz çalıştırın.
Kanıt aynı zamanda çözümdür
Aynı PoC, sohbette operatör tarafından ve AI Remediation Advisor tarafından okunabilir; çünkü zafiyetin bulunduğu isteği, parametreyi ve kaynak kod satırını tam olarak belirtir. Hiçbir güvenlik bülteni bir düzeltmeyi, onu kıran exploit kadar kesin tarif edemez.
Forge neden size karşı kullanılamaz
Sistemlerinize uzanan hiçbir bağ yok
Forge'un üzerinde çalıştığı host'a hiçbir erişimi yoktur. Dosyalarınız, anahtarlarınız ve operatör ağı onun içinde basitçe mevcut değildir.
Injection şansa bırakılmaz, etkisiz hale getirilir
İndirilen her kaynak kod parçası ve hedefin verdiği her yanıt, yapay zekâ onu görmeden önce mühürlenir ve veri olarak etiketlenir. Tuzaklı bir yorum satırı asla bir talimat olarak değil, kanıt olarak ele alınır.
Dışarı çıkış yok
İnternete hiçbir rotası olmayan bir ağda bulunur. Yalnızca test edilen hedefe ve akıl yürütme modeline erişebilir — başka hiçbir şeye. Tek bir baytı bile gitmemesi gereken bir yere gönderecek kanal yoktur.
En az yetki, kesin sınırlar
Tüm sistem yeteneklerinden arındırılmış, yetki yükseltemez, sabit bellek, CPU ve süreç limitleri altındadır — ve iş biter bitmez imha edilir.
Bir demo ile bir bankanın içine koyabileceğiniz bir ürün arasındaki fark budur: exploit yazan bir yapay zekânın üretken gücü, incelenen kodun düşmanca olduğunu varsayan insanların tasarladığı bir yalıtım modeliyle sarılmıştır — çünkü öyledir.
Human in the loop
İstediğinizde otonom. Önemli olduğunda denetimli.
Her kampanya sizin seçtiğiniz otonomi seviyesinde çalışır; iş birliği modu ise kampanyayı sizin belirlediğiniz karar noktalarında — istismar, pivoting veya planlamadan önce — bir operatör onaylayana, reddedene ya da yönünü değiştirene kadar duraklatabilir. Seçilen seviyenin dışındaki her şey bir insanı bekler; her onay, eylem ve karar kayıt altına alınır.
1
Gözlem
Yalnızca pasif; her aktif tarama onay gerektirir.
2
Hafif
Tarama; istismar ve kimlik bilgisi testleri onay gerektirir.
3
Standart
Kimlik bilgisi testleri; istismar ve erişilebilirlik testleri onay gerektirir.
4
Yüksek
Exploit doğrulama; erişilebilirlik testleri onay gerektirir.
5
Tam
Açıkça seçilen, planlı bir zaman penceresinde tam değerlendirme.
Riskli her şeyden önce inceleme
Seviyenin izin vermediği bir proof of concept, inceleme sekmesine gider. Çalıştırılması için kayıt altına alınmış onay, yeni bir kapsam kontrolü, betik bazında izin ve host üzerinde kilit gerekir.
Kimin ne yaptığının imzalı kaydı
Bir ajan ya da operatör tarafından yapılan her çalıştırma; kimliği, hedefi ve sonucuyla imzalı bir satır yazar ve kanıt zincirine eklenir.
Gerçekten çalışan bir durdurma kontrolü
Operatörler bir kampanyayı istedikleri an duraklatabilir veya durdurabilir; her bulgu hakkındaki son karar onlara aittir.
Tasarım gereği black-box veya gray-box
Kampanyalar black-box olarak başlar — kimlik bilgisi yok, kaynak kod yok. Gray-box, siz sağladığınızda kimlik doğrulamalı testleri ve kaynak koda dayalı analizi ekler.
Duvarlarınızın İçinde Yaşayan Bir Yapay Zekâ Ekibi.
Zero Hunt bir bulut hizmeti değildir. Tamamen ağ sınırlarınızın içinde — kendi donanımınızda, kendi ağınızda, özel yapay zekâ üzerinde, sizin kontrolünüzde — çalışan bir yapay zekâ güvenlik ekibidir. Hiçbir müşteri verisi üçüncü bir tarafa gitmez, dışarıdan kimse onu kapatamaz ve maliyet, ajanların kullandığı her token ile artmaz.
En iyi harici red team ile aynı zekâ — ama sizinle yaşar, yalnızca size hesap verir ve binadan asla çıkmaz.
Neden on-premise ve özel yapay zekâ: veri, kontrol, maliyet — ve kimler için zorunlu →
Arkasındaki güç: ZeroHunt Apex
Zero Hunt, ZeroHunt Apex üzerinde çalışır: gerçek exploit istihbaratıyla şirket içinde ince ayar yapılmış ve %100 sizin ağ sınırlarınızın içinde çalışan, kendimize ait egemen ofansif yapay zekâ model ailesi. Diğer sağlayıcılar ofansif işleri reddeden ve verilerinizi dışarı gönderen üçüncü taraf bulut LLM'lerini paketlerken, model ağırlıkları bize aittir. İki seviye, aynı red team beyni: verimliliği ya da azami yeteneği seçin.
ZeroHunt Apex
27BOn-Premise Amiral Model
Ağ sınırlarınızın içinde çalışan red team modeli.
Otonom ofansif güvenlik için ince ayar yapılmış 27 milyar parametreli bir model. Tamamen on-premise çalışacak kadar kompakt — air-gap'e uygun, hiçbir veri ağınızdan çıkmaz — ancak saldırı kill-chain'inin tamamı boyunca akıl yürütecek şekilde eğitilmiştir.
ZeroHunt Apex Pro
284BAzami Yetenek
En zorlu hedefler için öncü ölçekte akıl yürütme.
En zorlu görevler için 284 milyar parametreli bir model. Daha derin çok adımlı akıl yürütme, daha geniş exploit kapsamı ve yeni zafiyetleri keşfetmede daha güçlü yetenek — üst seviye appliance'lar ve egemen özel bulut kurulumları için.
Kiralık yapay zekâ üzerine kurulu bir güvenlik aracı, başkasının kurallarını devralır
"Yapay zekâ güvenliği" ürünlerinin çoğu üçüncü taraf bir bulut LLM'ini çağırır. Verileriniz her çağrıda dışarı çıkar, modelin neyi yapıp neyi yapmayacağına sağlayıcı karar verir ve fatura token başına büyür. Modellere sahip olmak bu üç kısıtın hepsini ortadan kaldırır.
Diğerleri — statik araçlar + üçüncü taraf bulut LLM
ZeroHunt Apex — kendi ince ayarını yaptığımız ve sahibi olduğumuz modeller
Rastgele toplanmış metinle değil, özenle seçilmiş ofansif istihbaratla eğitildi
Tescilli, elle derlenmiş bir veri kümesi
Her iki model de aynı eğitim temelini paylaşır: ondan fazla bağımsız kaynaktan derlenen ve titiz bir veri hattıyla arındırılan, yüksek sinyal değerine sahip ~130.000 ofansif güvenlik örneğinden oluşan tescilli bir veri kümesi.
- ~130.000 seçilmiş örnek
- 145.000'den fazla ham örnek toplandı, ardından neredeyse aynı olanlar ayıklanarak (MinHash) azaltıldı — tekrar değil, çeşitlilik.
- Doğrulanmış kalite
- Deterministik ve LLM ile değerlendirilen filtreler retleri, kesik yanıtları ve şablon metinleri ayıklar. Benzersizlik yanıt gövdesi üzerinden ölçülür; böylece anlamsal dolgu asla eğitime girmez.
- Gerçekliğe dayalı
- Gerçek exploit kodundan, güncel CVE istihbaratından, tespit kurallarından, saldırgan araçlarından ve sahada kanıtlanmış red team metodolojisinden türetilmiştir — genel sentetik gevezelikten değil.
- Tam kill-chain kapsamı
- Keşif, web istismarı, yetki yükseltme, payload oluşturma, istismar sonrası, tehdit istihbaratı ve exploit betiği yazımı.
- Benchmark kirliliğinden arındırılmış
- Test ettiğimiz her benchmark'a karşı arındırılmıştır; böylece iç değerlendirmelerimiz ezberi değil, yeteneği ölçer.
Eksiksiz Bir Güvenlik Appliance'ı
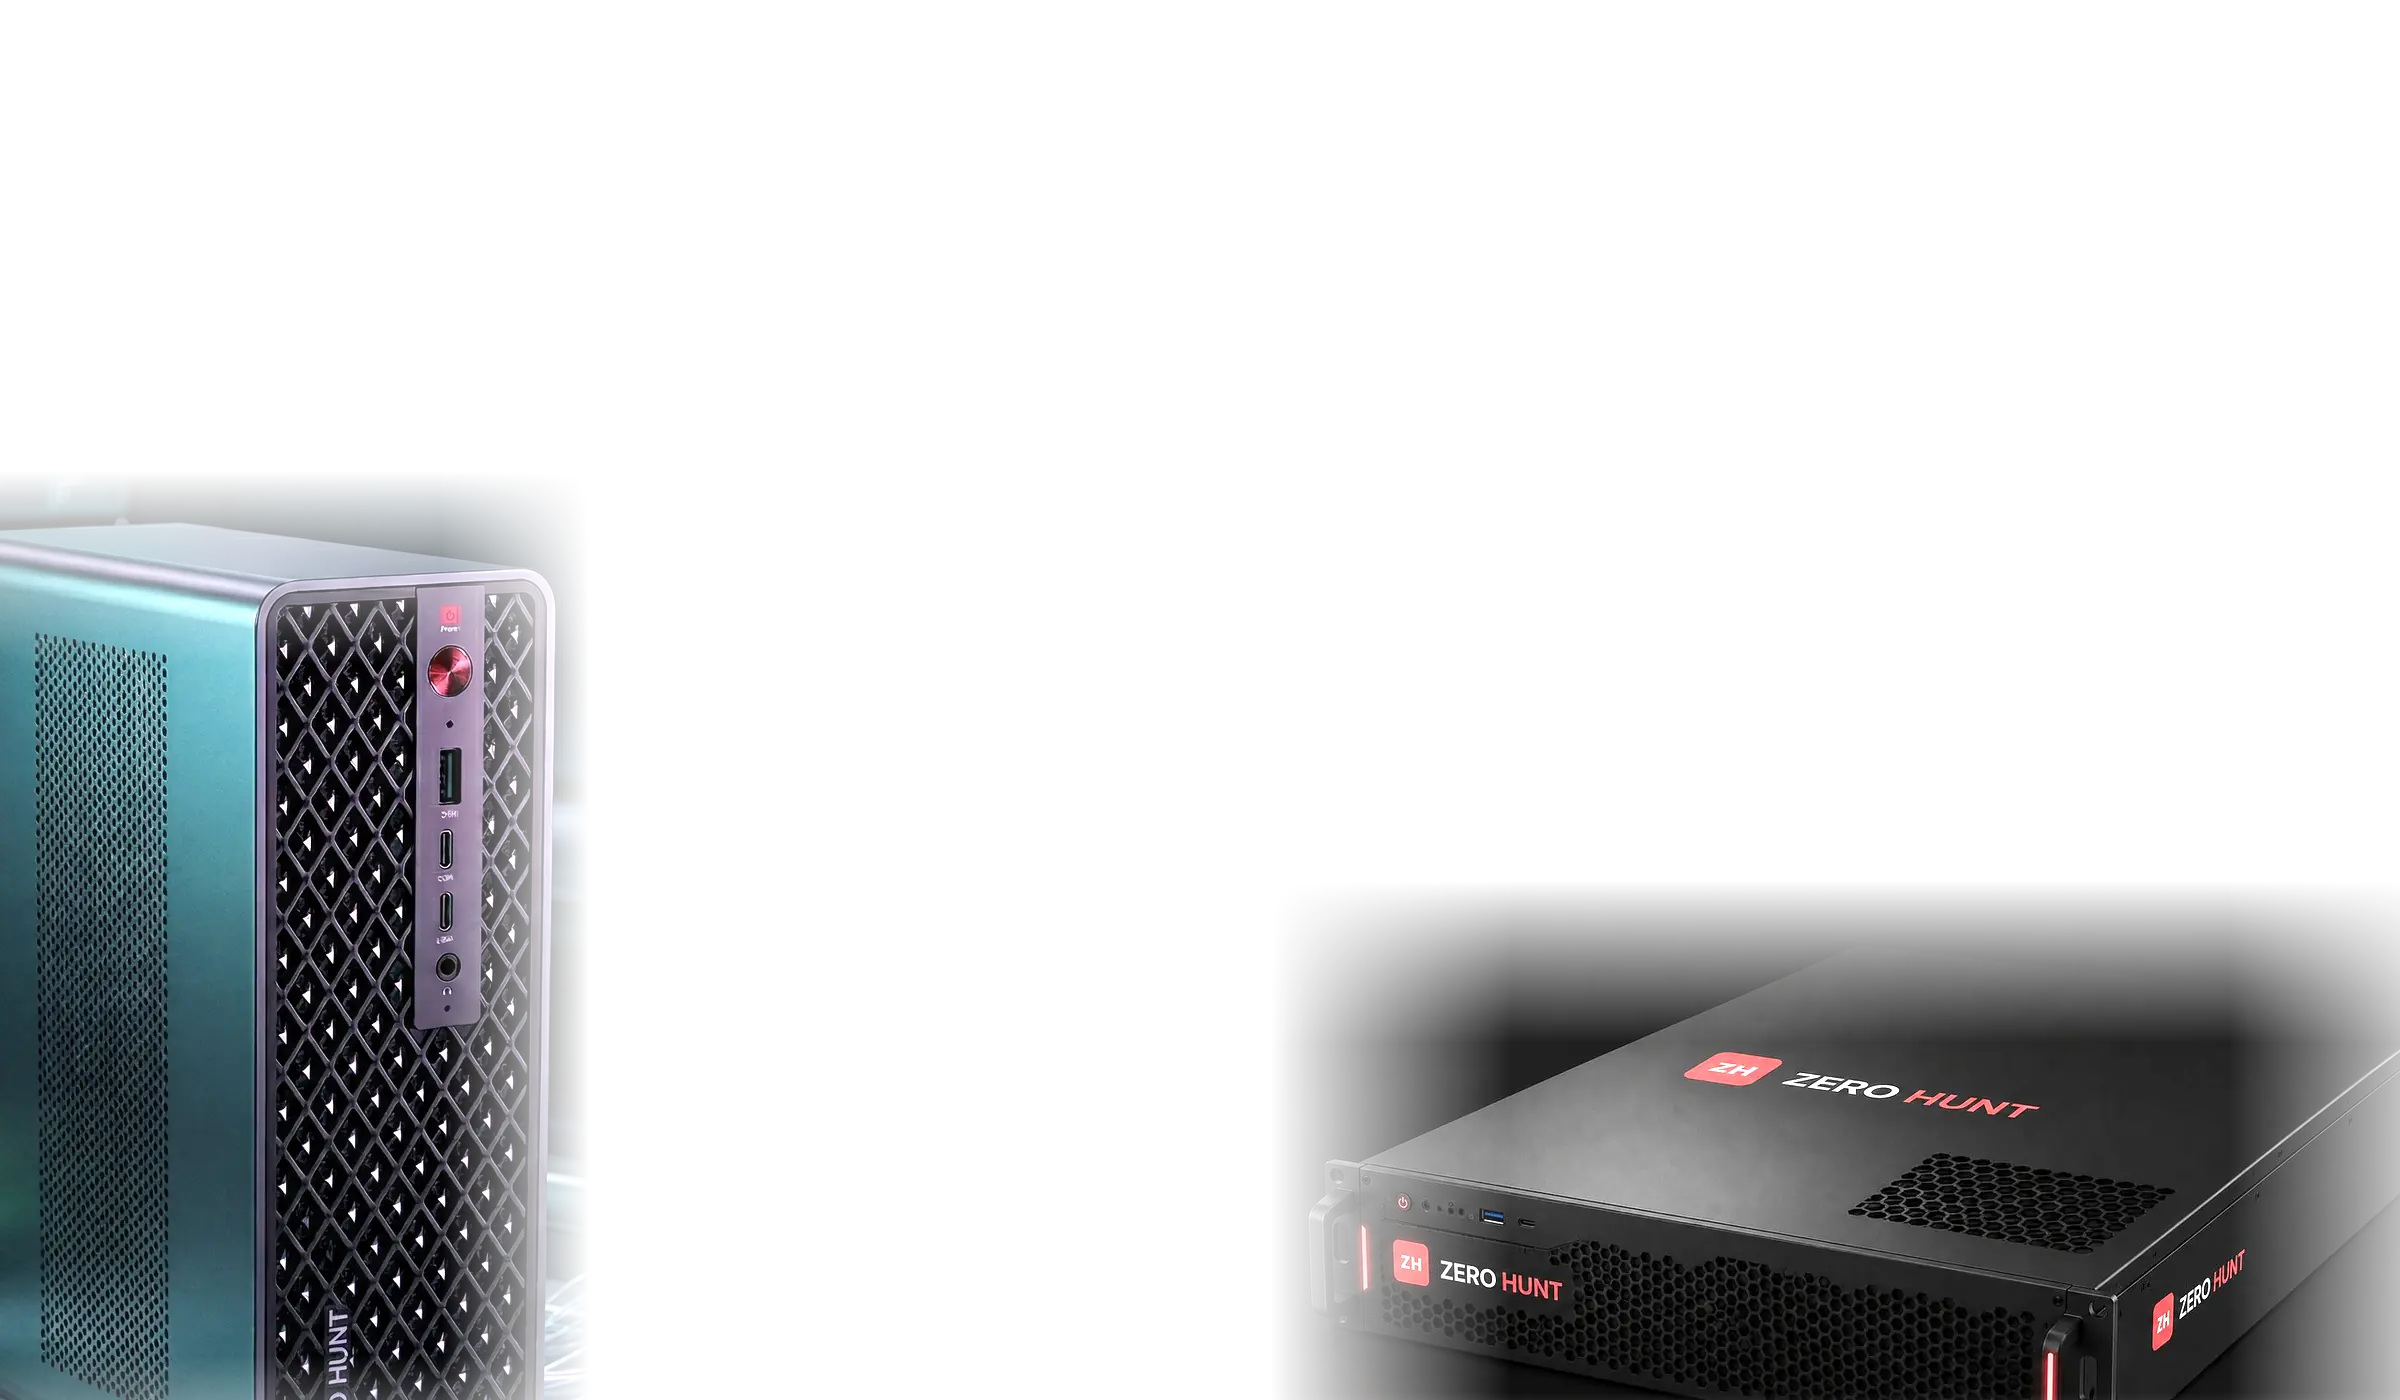
Zero Hunt yalnızca bir yazılım değildir — özel yapay zekâ donanımını önceden yapılandırılmış bir güvenlik platformuyla birleştiren, amaca yönelik tasarlanmış bir appliance'tır. Kabinete yerleştirir, ağınıza bağlarsınız ve hemen güvenlik ekibinizin otonom bir üyesi olur. Hiçbir şey ağ sınırlarınızın dışına çıkmaz.
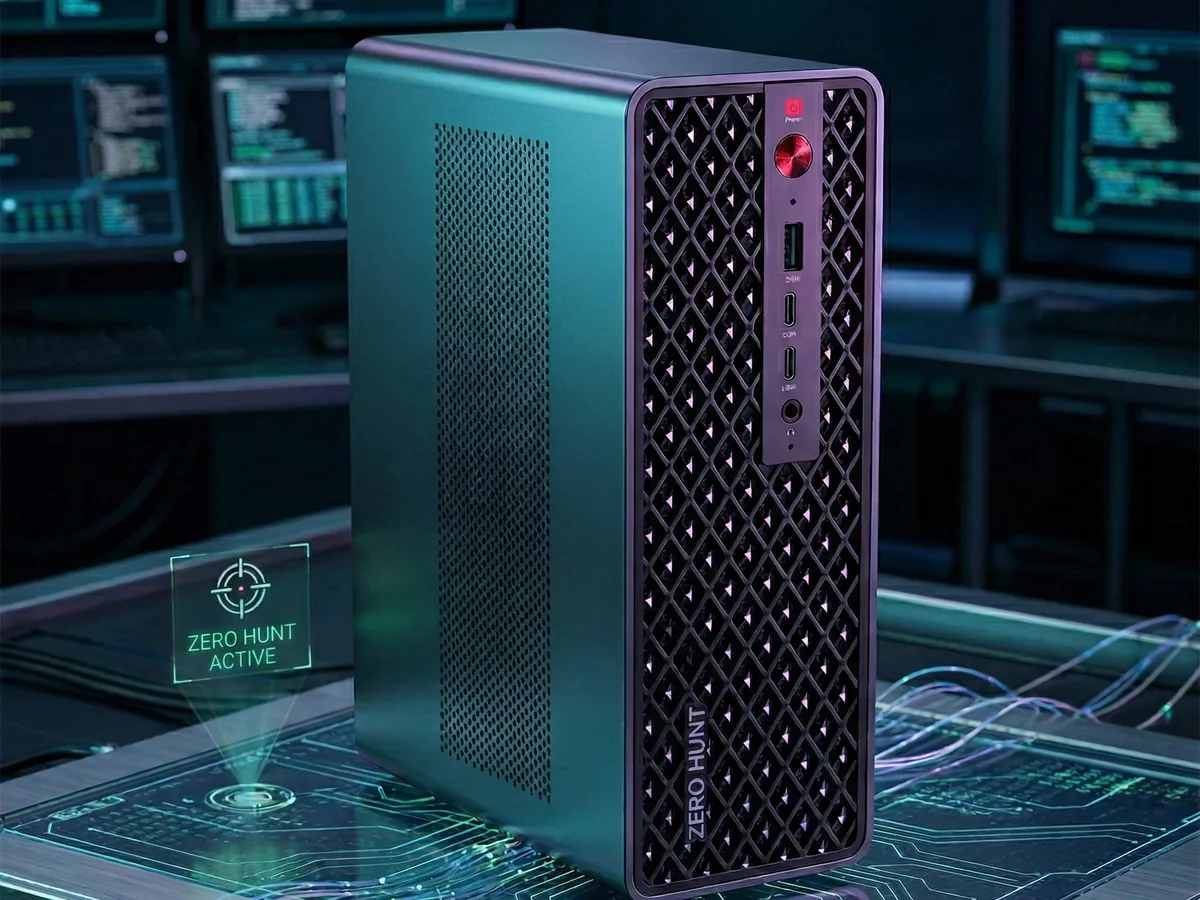
Masaüstü appliance
Şubeler, tek lokasyonlu tesisler ve daha küçük kuruluşlar için. Önceden yapılandırılmış ve sıkılaştırılmış olarak gelir: açın, bir kapsamı yetkilendirin ve red team çalışmaya başlasın.
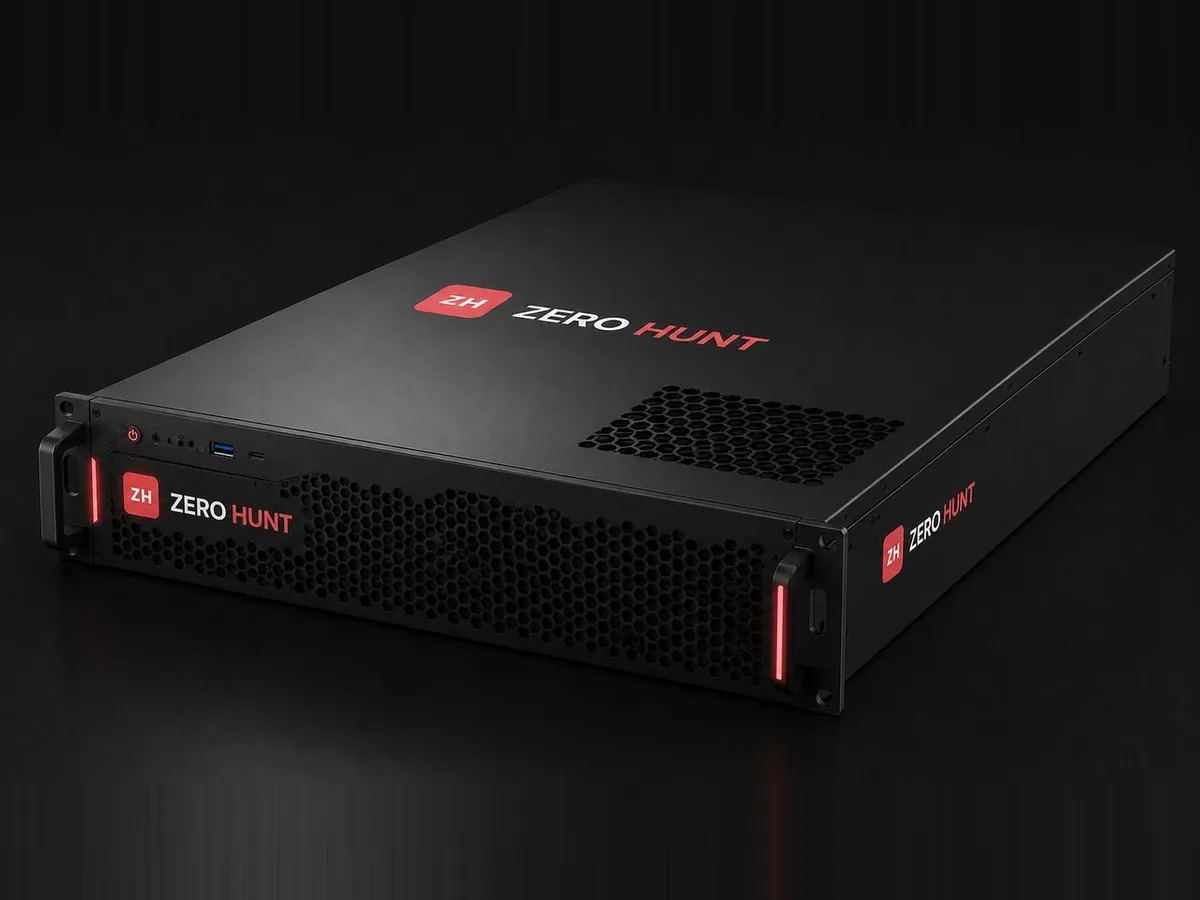
2U rack appliance
Kurumsal şirketler, veri merkezleri ve çok lokasyonlu ağlar için. Hat hızında trafik analizi ve aynı anda daha fazla kampanya için üst seviye GPU'lar.
Her iki ünitede de aynı yazılım. Air-gap (izole ağ) kurulumu her ikisinde de desteklenir.
Özel Yapay Zekâ Donanımı
GPU hızlandırmalı çıkarımTescilli trafik analizi modelimizi (milyarlarca PCAP dizisiyle eğitilmiş) ve LLM destekli exploit üretimini çalıştıran özel GPU hızlandırıcılarla gelir — temel seviye 2,7+ Gbit/s, üst seviye donanımla ölçeklenir.
Yalnızca On-Premise
Sizin ağınız, sizin verilerinizHiçbir müşteri verisi appliance'tan çıkmaz ve hiçbir harici LLM API'si devreye girmez. Bağlıyken yalnızca imzalı güncellemeleri, kamuya açık tehdit istihbaratını ve gray-box analizi için yayımlanmış kaynak kodunu indirir; air-gap modunda hiçbir şey dışarı çıkmaz — gizlilik dereceli ve regüle ortamların kullandığı mod budur.
Önceden Yapılandırılmış Yazılım Yığını
Sıfır temaslı kurulumFastAPI backend, React dashboard, PostgreSQL + pgvector, Redis, sandbox'lı Docker yürütme — hepsi hazır gelir. Takın, ağınızı tanımlayın, avlanmaya başlayın.
Sandbox'ta Yürütme
Tasarımı gereği izoleHer exploit, isteğe bağlı gVisor sıkılaştırmasıyla geçici bir Docker konteynerinde çalışır. Appliance'ın kendisi de sıkılaştırılmıştır — saldırılar asla ana işletim sistemine dokunmaz.
Teslimat
Appliance önceden yapılandırılmış ve sıkılaştırılmış olarak gelir
Kurulum
Veri merkezinizdeki kabinete yerleştirin, ağa bağlayın
Tehdit Avı
Otonom güvenlik operasyonları hemen başlar
İç Saldırı Yüzeyiniz ve Dünyaya Açtığınız Her Şey.
Zero Hunt'ın ilk görevi, ağ sınırlarınızın içindeki altyapının sürekli değerlendirilmesidir. Ancak saldırı yüzeyiniz güvenlik duvarında bitmez. Aynı yerleşik yapay zekâ ekibi, internete açtığınız genel uç noktalara, web uygulamalarına, API'lere ve appliance'lara — genel bulutta çalıştırdığınız varlıklar dahil — kapsamlı dinamik uygulama güvenlik testi (DAST) uygulayabilir.
İç Bütünlük
Ağ sınırlarınızın içindeki altyapının kesintisiz doğrulanması — ağınızı gün be gün dürüst tutan sürekli değerlendirme.
İnternete Açık Yüzey Kapsamı
İstendiğinde aynı motor dışarıya yönelerek internete yayımladığınız web uygulamalarını, portalları, API'leri ve appliance'ları test eder — gerçek saldırganların ilk ulaştığı yüzeyi.
DAST Motoru Ne Yapar
Kimlik Doğrulamalı Test
Gerçek oturum açma akışlarını yürütür ve oturumu yeniden kullanır; böylece uygulamayı yalnızca herkese açık kabuğuyla değil, oturum açmış bir kullanıcı olarak test eder.
Bulut Sağlayıcı Parmak İzi Tespiti
Bir uç noktanın gerçekte nerede barındığını — AWS, Azure, Alibaba Cloud, GCP — pasif olarak tespit eder ve değerlendirme profilini buna göre uyarlar.
API ve OpenAPI İçe Aktarma
API spesifikasyonlarınızı ayrıştırır ve körlemesine test etmek yerine her uç noktayı injection, IDOR ve kimlik doğrulama atlatma denemeleriyle sınar.
Web Uygulaması İstismarı
25+ web exploit yeteneği: canlı hedeflerde injection, IDOR, open redirect, CORS, güvenlik başlığı ve yanlış yapılandırma testleri.
Appliance ve Edge Testi
Ağ kenarında açığa çıkardığınız ağ geçitlerini, VPN portallarını ve yönetim konsollarını yoklar — saldırganların en sevdiği appliance'ları.
Aynı Güven Sınırı
Dışarıya uzanan yine sizin kendi iç yapay zekâ ekibinizdir — verilerinizin bir kopyasını tutan dış kaynaklı bir bulut tarayıcısı değil.
Bu; bulut araçları ya da hiçbir zaman tam olarak güvenemeyeceğiniz harici hacker ekipleri gibi "yalnızca dış yüzeye yönelik sızma testi" hizmeti değildir. Zaten duvarlarınızın içinde yaşayan yapay zekâ ekibidir — artık dış dünyaya açık bıraktığınız kapıları da gözetliyor.
On iki somut senaryo, sorundan sonuca
Şu anki gündeminize en yakın olanı seçin. Her biri gerçek bir sorunu, onu çözen Zero Hunt iş akışıyla ve beklenecek sonuçla eşleştirir.
Yıllık sızma testini sürekli doğrulamayla değiştirin
Bir sızma testi firmasına yılda €50-150k ödüyorsunuz ve rapor, teslimden birkaç hafta sonra geçerliliğini yitiriyor.
Fidye yazılımını şifreleme sonrasında değil, şifreleme sırasında yakalayın
Bir hastane, bir üretici ya da 2026'nın ilk çeyreğinde medyan etki süresinin 48 saatin altında olduğu ve başladıktan sonra şifreleme aşamasının 90 dakikada bittiği herhangi bir 7/24 ortam işletiyorsunuz.
NIS2 Madde 23 olay kanıtlarını operasyonların doğal bir çıktısı olarak üretin
NIS2 kapsamında temel ya da önemli bir kuruluşsunuz (İtalya'da decreto legislativo 138/2024). Her önemli olay, farkına vardığınız andan itibaren sayılmak üzere 24 saatlik bir erken uyarıyı, 72 saatlik bir bildirimi ve bir ay içinde nihai bir raporu tetikler.
İstismar edilebilirliği kanıtlananı, önem taşıyan sırayla düzeltin
Son değerlendirmeniz yüzlerce bulgu üretti ve ekibiniz bu ay ancak birkaç düzinesini kapatabilir.
Zero Hunt, kısa listedeki araçlarla nasıl karşılaştırılır
Otomatik sızma testi, ağ tespiti, uyum platformları ve tarayıcılarla yan yana. Fark mimaridedir: birden çok bulut hizmeti yerine, özel yapay zekâ üzerinde çalışan tek bir on-premise appliance.
| Yetenek | ZERO HUNT | Pentera | Darktrace | Vanta | Rapid7 |
|---|---|---|---|---|---|
| Üretken yapay zekâ ile sızma testi | Evet | Kısmen | Hayır | Kısmen | Kısmen |
| Yapay zekâ destekli ağ trafiği analizi | Evet | Hayır | Evet | Hayır | Hayır |
| Otomatik uyum (34 çerçeve) | Evet | Hayır | Hayır | Evet | Kısmen |
| Birleşik Saldırı + Savunma + Uyum | Evet | Hayır | Hayır | Hayır | Hayır |
| Otonom 7/24 çoklu ajan operasyonu | Evet | Kısmen | Kısmen | Hayır | Hayır |
| Kendini geliştiren yapay zekâ yetenekleri (AI Gym) | Evet | Hayır | Hayır | Hayır | Hayır |
| Zero-day keşfi ve doğrulaması | Evet | Hayır | Hayır | Hayır | Hayır |
| Ajan tabanlı AI Remediation Advisor (önceliklendirilmiş) | Evet | Kısmen | Hayır | Kısmen | Kısmen |
| Saldırı → Savunma → Uyum → Düzeltme döngüsü | Evet | Hayır | Hayır | Hayır | Hayır |
| On-premise / tam air-gap kurulum | Evet | Kısmen | Evet | Hayır | Kısmen |
| Tek platform, araç karmaşası yok | Evet | Hayır | Hayır | Hayır | Hayır |
Temel çıkarım: Pentera otomatik sızma testi yapar. Darktrace ağ tespiti yapar. Vanta uyumu yönetir. Hiçbiri dördünü bir araya getirmez — ekibinize düzeltme sürecinde rehberlik eden ajan tabanlı bir danışman sunmak bir yana. Zero Hunt; otonom ofansif güvenliği, yapay zekâ trafik istihbaratını, sürekli uyumu ve yapay zekâ rehberliğinde iyileştirmeyi tek bir on-premise appliance üzerinde, özel yapay zekâ ile bir araya getirir.
Temel çıkarım: Pentera otomatik sızma testi yapar. Darktrace ağ tespiti yapar. Vanta uyumu yönetir. Hiçbiri dördünü bir araya getirmez — ekibinize düzeltme sürecinde rehberlik eden ajan tabanlı bir danışman sunmak bir yana. Zero Hunt; otonom ofansif güvenliği, yapay zekâ trafik istihbaratını, sürekli uyumu ve yapay zekâ rehberliğinde iyileştirmeyi tek bir on-premise appliance üzerinde, özel yapay zekâ ile bir araya getirir.
Kamuya açık ürün belgelerine dayanmaktadır; Eylül 2026'da gözden geçirilmiştir.
Daha ayrıntılı bir birebir karşılaştırma mı istiyorsunuz?
Bugün değerlendirdiğiniz araca uygun karşılaştırmayı seçin.
Tehdit istihbaratı
Appliance üzerinde sürekli güncel tutulan 21 istihbarat kaynağı
Her kampanya, aşağıdaki kamuya açık kaynaklardan senkronize edilen — ya da appliance air-gap modunda çalışırken çevrimdışı güncelleme paketleri olarak içe aktarılan — güncel zafiyet, exploit ve teknik verileriyle başlar. Ortamınıza dair hiçbir bilgi ters yönde yol almaz.
Zafiyetler
- NVD — NIST Ulusal Zafiyet Veritabanı (National Vulnerability Database)
- MITRE CVE — CVE listesi
- CISA KEV — Bilinen istismar edilmiş zafiyetler
- OSV — Açık kaynak paket bildirimleri
- VulnCheck — Exploit olgunluk derecelendirmeleri
- EPSS — İstismar tahmin skorları
Exploit'ler ve kavram kanıtları
- Exploit-DB — Kamuya açık exploit arşivi
- GitHub PoC — Kavram kanıtı (PoC) depoları
- Metasploit — Exploit modülü dizini
- Nuclei — Topluluk tespit şablonları
Teknikler ve tespit
- MITRE ATT&CK — Enterprise, Mobile, ICS
- CAPEC — Saldırı kalıpları
- Atomic Red Team — Tespit testleri
- Sigma — Tespit kuralları
- GTFOBins · LOLBAS — Living-off-the-land ikili dosyaları
Zenginleştirme
- NIST CPE — Yazılım tanımlama
- SecLists — Varsayılan kimlik bilgileri
- HIBP — Sızdırılmış parola hash aralıkları, yerel önbellekte
- Fingerbank — Cihaz parmak izleri
- MaxMind GeoIP — IP coğrafi konumu
Appliance üzerinde ayrıca: AI Gym: zafiyetli laboratuvarlarda test edilen ve geliştirilen yetenekler · iOS ve Android için mobil değerlendirme laboratuvarı · Geçmişteki her çalıştırmayı hatırlayan bilgi tabanı · Red Team Chat · Zamanlanmış kampanyalar · Trust Center kanıt portalı.
CISO'ların gerçekten sorduğu sorular
İlk teknik görüşmede en sık duyduğumuz sorular — kurulum, özel yapay zekâ, maliyet, kontrol ve uyum.
Zero Hunt gerçekten on-premise mi, yoksa dışarıya veri mi gönderiyor?
Gerçekten on-premise. Tüm yığın — yapay zekâ modelleri, embedding'ler, trafik modeli, kanıt deposu ve konsol — ağ sınırlarınızın içindeki appliance üzerinde çalışır. Hiçbir müşteri verisi dışarı çıkmaz ve harici LLM API çağrısı yapılmaz. Bağlı olduğunda appliance yalnızca imzalı ürün güncellemelerini, kamuya açık tehdit istihbaratını (NVD, CISA KEV, EPSS ve benzeri kaynaklar) ve gray-box analiz için test edilen yazılım sürümünün yayımlanmış kaynak kodunu almak üzere dışarıya istek gönderir; bu özelliği kapatabilir veya kendi kaynak kodu aynanıza yönlendirebilirsiniz. Güncelleme durumu raporlaması (sürüm kimliği, durum, zaman damgası) isteğe bağlıdır (opt-in). Air-gap modunda dışarıya hiçbir şey çıkmaz: güncellemeler imzalı çevrimdışı paketler, istihbarat ise çevrimdışı içe aktarmalar olarak gelir.
Özel yapay zekâ nedir ve bir yapay zekâ red team için neden önemlidir?
Özel yapay zekâ, modellerin sizin kontrol ettiğiniz altyapıda çalışması demektir. Zero Hunt kendi modellerini çalıştırır — appliance GPU'su üzerinde ZeroHunt Apex (27B), üst seviye ve egemen (sovereign) kurulumlar için Apex Pro (284B). Bir yapay zekâ red team ağ haritalarını, yamalanmamış zafiyetleri ve ele geçirilen kimlik bilgilerini işler: özel yapay zekâ ile bunların hiçbiri üçüncü bir tarafa ulaşmaz ve hiçbir harici sağlayıcı savunmanızın dayandığı yeteneği reddedemez, kısıtlayamaz, değiştiremez veya kapatamaz.
Maliyet, token başına faturalandırılan yapay zekâ araçlarıyla nasıl karşılaştırılır?
Ajan tabanlı güvenlik testi çok fazla token tüketir: otonom bir kampanya, her biri binlerce token bağlam içeren binlerce model çağrısı yapar; bu nedenle kullanıma göre ücretlendirilen yapay zekâ ne kadar yoğun ve uzun çalışırsa o kadar pahalı hâle gelir. Appliance üzerinde modeller sahip olduğunuz donanımda çalışır: ister bir kampanya ister yüz kampanya yürütün, 7/24 sabit maliyet.
Üretken pentest motoru, Nuclei veya Metasploit çalıştıran bir araçtan nasıl farklıdır?
Nuclei ve Metasploit gibi araçlar statik bir kütüphaneden seçilmiş modülleri çalıştırır. Zero Hunt'ın ajanları yerel modellerle her hedef için yeni exploit kodu yazar ve her yeni yeteneği üretime ulaşmadan önce yalıtılmış bir AI Gym'de (Vulhub, NYU CTF Bench, Cybench) doğrular — ve yetki verildiğinde, çalıştırdığınız sürümün kaynak kodunda bulunan bir zafiyeti çalıştırılabilir bir kavram kanıtına (proof of concept) dönüştürür.
Süreçte insan denetimi (human-in-the-loop) var mı?
Evet, istediğiniz ölçüde. Kampanyalar, pasif gözlemden planlı zaman pencerelerinde tam değerlendirmeye kadar beş otonomi seviyesinden birinde çalışır; her seviye neyin insan onayını bekleyeceğini tanımlar. Seçilen seviyenin dışındaki eylemler, kayıtlı onay ve imzalı denetim iziyle bir inceleme sekmesine düşer; operatörler herhangi bir kampanyayı duraklatabilir veya durdurabilir ve her bulgu hakkındaki nihai karar onlarındır.
Black-box mı yoksa gray-box mı test eder?
Her ikisini de. Kampanyalar varsayılan olarak black-box'tır: kimlik bilgisi yok, kaynak kod yok, yalnızca sistemlerinizin açığa vurduğu bilgiler. Gray-box, sağladığınız kimlik bilgileriyle kimliği doğrulanmış testleri ve çalıştırdığınız yazılım sürümünün kaynak koduna dayalı analizi ekler.
Hangi uyum çerçeveleri hazır olarak eşlenmiş durumda — yalnızca AB kuralları için mi?
Hayır. AB, ABD, Birleşik Krallık, Kanada, Asya-Pasifik, Orta Doğu, Latin Amerika ve Afrika genelinde 34 çerçeve: NIS2, DORA ve TIBER-EU; NIST CSF, NIST SP 800-53, CMMC, HIPAA, NYDFS Part 500, SOX ve SEC kuralları; CBEST ve NCSC CAF; MAS TRM, APRA CPS 234 ve RBI; Suudi Arabistan NCA, BAE IA ve Katar NCSA; ayrıca ISO 27001, SOC 2, PCI DSS, SWIFT CSP ve CIS. Bulgular, taramalar ve iyileştirmeler, çerçeveler arası kontrol tekilleştirmesiyle otomatik olarak eşlenir; her kayıt yazıldığı anda imzalanır ve dışa aktarılan raporlar ECDSA ile imzalanır.
Appliance hangi donanımı gerektirir?
Önceden yapılandırılmış ve sıkılaştırılmış, özel bir GPU appliance olarak teslim edilir — küçük lokasyonlar için masaüstü bir ünite, kurumlar ve veri merkezleri için 2U rack. Temel yapılandırma, ofansif motorla birlikte 2,7+ Gbit/s yapay zekâ trafik çıkarımı sağlar; daha üst seviye GPU'lar işlem kapasitesini artırır. Cihazı rack'e yerleştirir, kapsanmasını istediğiniz segmentlere bağlar ve kurulum sihirbazını çalıştırırsınız.
Air-gap ortamda çalışır mı?
Evet. Air-gap birinci sınıf bir kurulum modudur: dışarıya bağlantı yoktur; motor güncellemeleri çevrimdışı yüklenen imzalı imajlar, istihbarat ise çevrimdışı paket içe aktarmaları olarak gelir. İnternete bağlı iki yetenek bu modda kapatılır: kamuya açık OSINT keşfi ve gray-box analiz için yayımlanmış kaynak kodun indirilmesi; bu nedenle söz konusu değerlendirmeler black-box olarak yürütülür. Appliance'ı internetten uzak tutup kendi kaynak kodu aynalarına (GitHub Enterprise, GitLab, bir artifact sunucusu) erişim veren ağlar, kaynak koda dayalı testi korur. Tedarikçi bulutuyla temas noktalarının politika gereği hariç tutulduğu, düzenlemeye tabi ve gizlilik dereceli ortamlar için tasarlanmıştır.
Zero Hunt mevcut bir SOC'ye nasıl entegre olur?
İki entegrasyon noktası var. Bulgular, alarmlar ve imzalı kanıtlar REST, WebSocket ve webhook'lar üzerinden SIEM, SOAR, EDR veya GRC sistemlerinize aktarılır. Ayrıca etkileşimli Red Team sohbeti, kıdemli bir operatörün motorun zaten yaptığı keşfi tekrarlamadan, belirli hipotezler üzerinde doğal dille hedefli testler yürütmesini sağlar.