Outil de pentest on-premise · IA privée · Human-in-the-loop

Une red team IA on-premise, sur IA privée.

Zero Hunt est un outil de test d'intrusion on-premise et auto-hébergé : une red team IA autonome pour les réseaux et les infrastructures, qui fonctionne entièrement sur du matériel qui vous appartient — ses propres modèles sur son propre GPU, à l'intérieur de votre périmètre, en air-gap si nécessaire. Vos données ne parviennent jamais à un tiers, aucun fournisseur externe ne peut l'arrêter ni modifier son comportement, et le coût est fixe — le même qu'elle travaille une heure ou en continu. Ce sont des humains qui définissent le périmètre et approuvent chaque action qui compte.

Voici le produit : une machine dans votre baie, pas un abonnement

Deux formats, une seule pile logicielle. L'appliance est dimensionnée selon le périmètre à couvrir — et dans les deux cas, les modèles, les preuves et la console restent dans votre réseau.

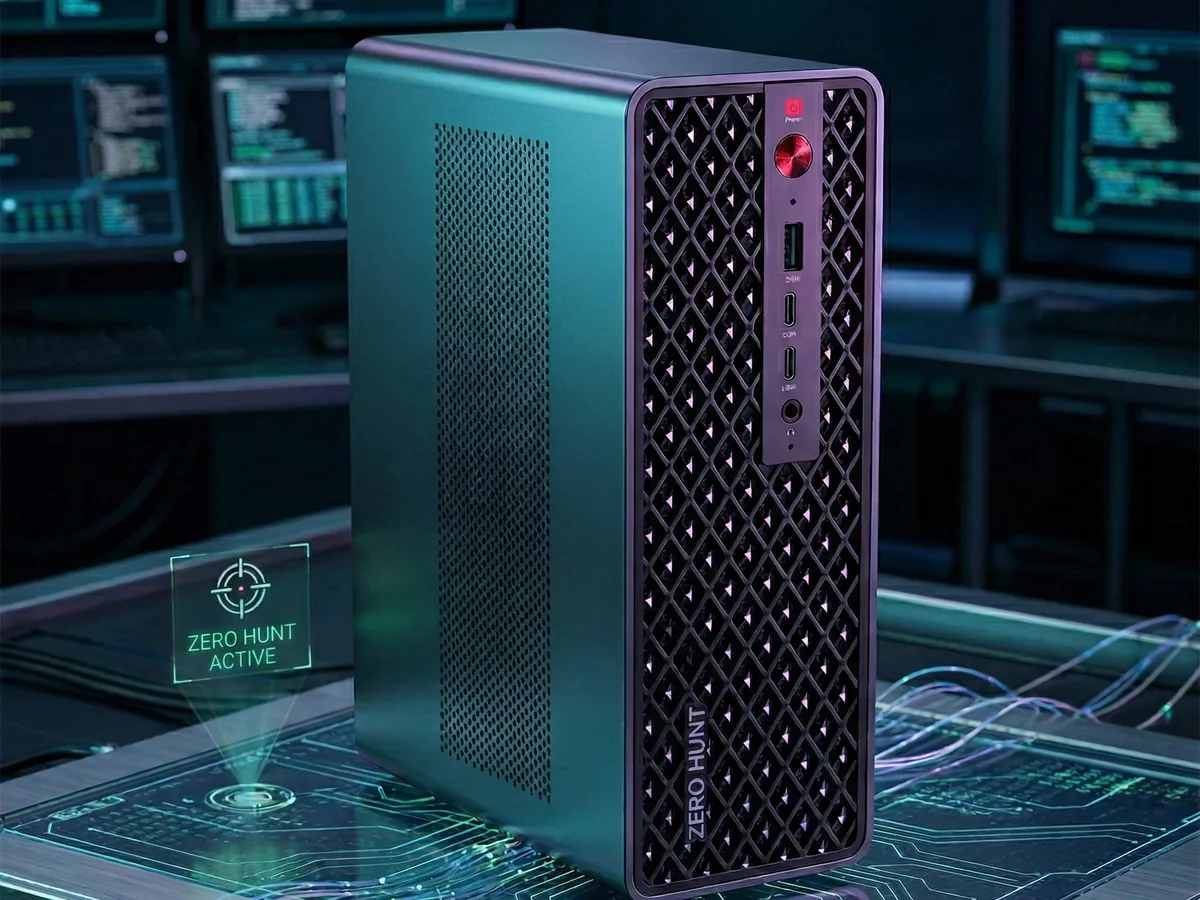
Appliance desktop Zero Hunt : une unité tour compacte avec un badge Zero Hunt sur la grille avant, posée dans une salle d'opérations de sécurité
Format 01

Appliance desktop

Pour les agences, les sites uniques et les organisations de plus petite taille. Livrée préconfigurée et durcie : allumez-la, autorisez un périmètre, et la red team se met au travail.

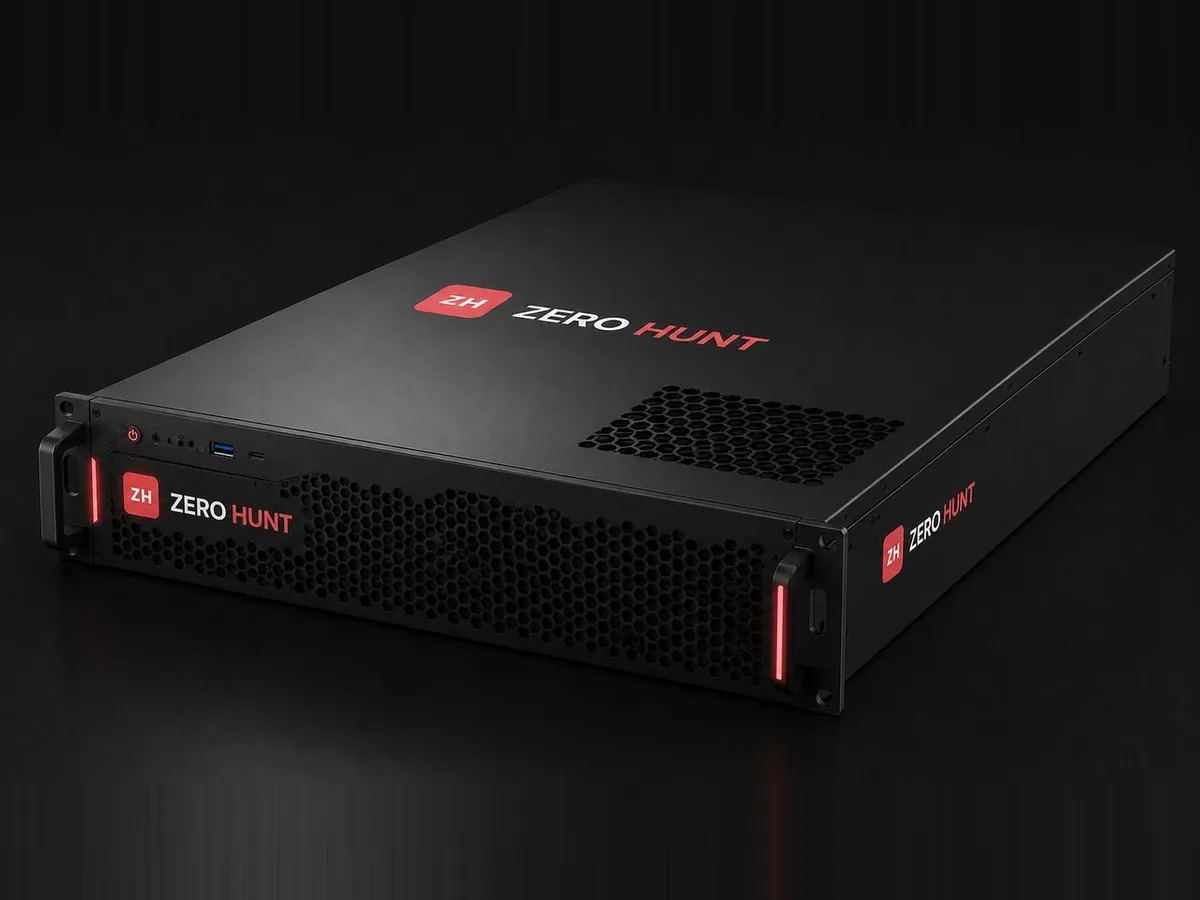
Appliance rack 2U Zero Hunt : un serveur rack noir avec le logo Zero Hunt sur le capot et la façade, et des poignées éclairées en rouge
Format 02

Appliance rack 2U

Pour les grandes entreprises, les data centers et les périmètres multisites. Des GPU haut de gamme pour l'analyse du trafic à la vitesse du réseau et davantage de campagnes en parallèle.

Même logiciel sur les deux unités. Le déploiement en air-gap est pris en charge sur l'une comme sur l'autre.

Pentest auto-hébergé : trois raisons pour lesquelles une red team IA doit fonctionner dans vos locaux

01

Vos données ne parviennent jamais à un tiers

Une red team IA manipule les informations les plus sensibles dont vous disposez : cartographies réseau, faiblesses non corrigées, identifiants récupérés, preuves qu'un système peut être compromis. Avec un service d'IA cloud, tout cela franchit votre périmètre à chaque appel au modèle et est traité sous la juridiction et les règles de conservation d'une autre entreprise. Sur l'appliance, les modèles, le stockage des preuves et la console fonctionnent en local — aucune donnée client envoyée vers un cloud, aucune télémétrie, air-gap pris en charge.

02

Personne à l'extérieur ne peut l'arrêter ni l'altérer

Un fournisseur d'IA cloud peut modifier sa politique d'utilisation (les modèles généralistes refusent couramment les travaux de sécurité offensive), vous brider, retirer le modèle dont vous dépendez, suspendre le compte, subir une panne ou être contraint par le droit de son propre pays. Pour la capacité qui éprouve vos défenses, c'est une dépendance inacceptable. On-premise, le matériel vous appartient et les poids tournent en local ; les mises à jour signées sont appliquées quand vous le décidez — hors ligne, sur les sites en air-gap. Avec une licence hors ligne, l'appliance vérifie sa durée de validité en local : elle n'a pas besoin de nous joindre pour continuer à fonctionner.

03

Un coût prévisible : fixe, 24/7, sans compteur de tokens

L'IA agentique est gourmande en tokens. Une campagne autonome représente des milliers d'appels au modèle — reconnaissance, planification, écriture et nouvelles tentatives de code, vérification, reporting —, chacun portant des milliers de tokens de contexte. Facturée au token, la note augmente à chaque heure de travail de l'IA, et le comportement que vous recherchez le plus (continu, exhaustif, qui réessaie jusqu'à obtenir la preuve) est le plus coûteux. On-premise, le coût, c'est l'appliance : le même pour une campagne ou pour cent, aux heures de bureau ou en continu.

IA privée : nos propres modèles, pas une surcouche des modèles d'un autre

Zero Hunt fonctionne sur ZeroHunt Apex, notre propre famille de modèles affinés pour la sécurité offensive autorisée : Apex (27B paramètres) sur le GPU de l'appliance, et Apex Pro (284B) pour les appliances haut de gamme et les déploiements souverains en cloud privé. Aucun point de terminaison d'inférence externe dans la boucle et aucun coût au token.

Comme les poids nous appartiennent, la red team ne s'arrête pas sur un refus, ne change pas de comportement lorsqu'un fournisseur met à jour un modèle et continue de travailler câble internet débranché.

Ce que signifie l'IA privée en cybersécurité →

Autonome — avec un humain dans la boucle

Chaque campagne s'exécute à l'un des cinq niveaux d'autonomie, de la simple observation passive jusqu'à l'évaluation complète réservée aux fenêtres de maintenance planifiées. Chaque niveau définit ce que les agents peuvent faire seuls et ce qui attend une personne : au niveau le plus bas, tout scan actif nécessite une approbation ; les niveaux intermédiaires exigent une approbation pour les tests d'exploitation, d'identifiants et de disponibilité ; et seul le niveau le plus élevé — choisi explicitement — fonctionne sans point d'approbation à l'intérieur de son périmètre.

Lorsque le moteur veut exécuter une preuve de concept que le niveau de la campagne n'autorise pas, il ne l'exécute pas. Il la place dans un onglet de revue, où l'exécution exige un consentement enregistré, une nouvelle vérification du périmètre, une autorisation propre au script, un verrou sur l'hôte et un enregistrement signé de la personne qui l'a approuvée. Les opérateurs peuvent mettre en pause ou arrêter n'importe quelle campagne, et le verdict final sur chaque vulnérabilité leur revient.

Le human-in-the-loop dans les tests de sécurité par IA →

Boîte noire et boîte grise, comme travaillent les vrais attaquants

Boîte noire

Le mode par défaut. Le moteur part du périmètre autorisé sans identifiants ni code source — uniquement ce que vos systèmes révèlent, comme un attaquant externe ou non authentifié.

Boîte grise : authentifiée

Avec les identifiants que vous fournissez, il parcourt de vrais flux de connexion et teste les applications web et les API comme le ferait un utilisateur connecté.

Boîte grise : guidée par le code source

Il identifie la version exacte du logiciel que vous utilisez, étudie le code source de cette version et valide une vulnérabilité par une preuve de concept — le Generative Zero-Day PoC.

Test d'intrusion en boîte noire ou en boîte grise →

Qui doit l'exploiter on-premise

Pour certaines organisations, l'on-premise est une obligation réglementaire ; pour d'autres, c'est le seul choix stratégique défendable. Cas typiques, dans le monde entier :

  • Gouvernements, ministères et administrations publiques

    Règles de sécurité nationale et de classification des données — comme le périmètre national de cybersécurité italien, NIST SP 800-53 / FedRAMP aux États-Unis et les référentiels nationaux de l'Arabie saoudite, des Émirats arabes unis et du Qatar — et le principe selon lequel les outils qui défendent l'État doivent rester sous son contrôle.

  • Défense, forces armées, renseignement et base industrielle de défense

    Informations classifiées et contrôlées (CMMC pour les fournisseurs de la défense américaine, régimes nationaux d'accréditation en Europe et dans le Golfe) et réseaux isolés en air-gap par obligation.

  • Infrastructures critiques : énergie, eau, transports, télécoms, infrastructures numériques

    Entités essentielles NIS2 dans l'UE, Cyber Assessment Framework du NCSC au Royaume-Uni, référentiels nationaux pour les infrastructures critiques ailleurs — sans oublier des réseaux OT délibérément isolés.

  • Banques, assureurs, infrastructures de paiement et de marché

    Risque lié aux prestataires tiers de services TIC et risque de concentration au titre de DORA, tests fondés sur la menace avec TIBER-EU dans l'UE ; CBEST au Royaume-Uni ; NYDFS Part 500 à New York ; MAS TRM à Singapour ; APRA CPS 234 en Australie ; OSFI B-13 au Canada.

  • Hôpitaux, santé et sciences de la vie

    Catégories particulières de données personnelles au sens de l'art. 9 du RGPD, obligations HIPAA des business associates aux États-Unis, et hôpitaux classés entités essentielles au titre de NIS2.

  • Industrie, production et OT

    Secrets industriels et propriété intellectuelle, réseaux d'usine en air-gap et obligations de la chaîne d'approvisionnement de défense comme CMMC.

  • Cabinets d'avocats, cabinets de conseil et services professionnels

    Secret professionnel et confidentialité client, qui ne peuvent être partagés avec un fournisseur d'IA externe.

  • Fournisseurs de services de sécurité managés (MSSP)

    Les vulnérabilités des clients ne peuvent pas être mutualisées dans une IA tierce partagée ; les preuves de chaque client doivent rester cloisonnées et sous contrôle contractuel.

  • Sociétés cotées et grandes entreprises

    Obligations de divulgation cyber de la SEC et SOX aux États-Unis, responsabilité au niveau du conseil d'administration partout — et des données de sécurité sensibles pour les marchés.

Ce que les règles exigent vraiment

Peu de réglementations écrivent « on-premise » en toutes lettres. Ce qu'elles exigent, c'est la maîtrise de chaque tiers qui touche à vos données de sécurité : NIS2 art. 21 (sécurité de la chaîne d'approvisionnement), DORA chapitre V (risque lié aux prestataires tiers de services TIC, risque de concentration, stratégies de sortie), RGPD art. 28 et chapitre V (sous-traitants et transferts internationaux), NYDFS Part 500 (prestataires tiers), HIPAA (business associates) et EU AI Act art. 14 (contrôle humain de l'IA à haut risque).

Une IA cloud dans votre red team, c'est un tiers de plus à évaluer, contractualiser, surveiller et dont il faut planifier la sortie — pour les données les plus sensibles que vous détenez. Exploiter la red team on-premise, sur IA privée, supprime ce tiers au lieu de le documenter.

Conformité, dans le monde entier

34 référentiels dans 8 régions, mis en correspondance automatiquement

Chaque vulnérabilité, chaque preuve et chaque remédiation est mise en correspondance avec les référentiels utilisés par vos auditeurs, vos régulateurs et vos clients — dans l'UE, aux États-Unis, au Royaume-Uni, au Canada, en Asie-Pacifique, au Moyen-Orient, en Amérique latine et en Afrique. L'appliance fonctionne on-premise partout où vous opérez ; les preuves ne quittent jamais votre juridiction.

Mondial / intersectoriel
  • ISO/IEC 27001:2022
  • SOC 2
  • NIST Cybersecurity Framework
  • CIS Critical Security Controls v8
  • PCI DSS
  • SWIFT Customer Security Programme
  • OWASP ASVS
  • CSA STAR
Union européenne
  • NIS2 Directive
  • DORA
  • TIBER-EU
États-Unis
  • NIST SP 800-53
  • CMMC
  • HIPAA Security Rule
  • NYDFS Part 500
  • GLBA / FTC Safeguards Rule
  • SOX IT controls
  • SEC cybersecurity disclosure rules
  • CCPA / CPRA cybersecurity audit
Royaume-Uni
  • CBEST / STAR-FS
  • NCSC Cyber Assessment Framework
Canada
  • OSFI Guideline B-13
Asie-Pacifique
  • APRA CPS 234
  • MAS Technology Risk Management
  • Singapore Cybersecurity Act / PDPA
  • RBI Cybersecurity Framework
  • FISC Security Guidelines
  • Korea ISMS-P
Moyen-Orient
  • Saudi NCA ECC / SAMA CSF
  • UAE Information Assurance (NESA)
  • Qatar NCSA framework
  • Bank of Israel Directive 361
Amérique latine
  • Brazil LGPD
Afrique
  • South Africa POPIA

Questions sur le test d'intrusion on-premise et en air-gap

Qu'est-ce qu'une red team IA on-premise ?

Une red team IA autonome dont les modèles, les agents, les preuves et la console fonctionnent tous sur du matériel situé dans votre propre réseau. Elle teste en continu votre infrastructure comme le ferait un adversaire, et rien de ce qu'elle voit ou produit ne quitte votre périmètre.

Que signifie l'IA privée pour un outil de sécurité ?

Que les modèles d'IA fonctionnent sur une infrastructure que vous contrôlez, sans API d'IA externe dans la boucle. Zero Hunt exécute ses propres modèles ZeroHunt Apex sur le GPU de l'appliance : aucune donnée client envoyée vers un cloud, aucune télémétrie, et un fonctionnement possible en air-gap.

Pourquoi ne pas utiliser un service d'IA cloud pour le pentest autonome ?

Pour trois raisons : vos données les plus sensibles quitteraient le périmètre à chaque appel ; le fournisseur pourrait refuser, brider, modifier ou suspendre le service dont dépend votre défense ; et la facturation au token rend les tests continus et approfondis coûteux précisément lorsqu'ils sont le plus utiles.

Comment le coût se compare-t-il à une IA facturée au token ?

Une campagne autonome effectue des milliers d'appels au modèle, chacun avec des milliers de tokens de contexte : le coût d'une IA à la consommation augmente donc à chaque heure de test. On-premise, les modèles tournent sur l'appliance qui vous appartient : un coût fixe, 24/7, quel que soit le nombre de campagnes.

Y a-t-il un humain dans la boucle, ou fonctionne-t-elle seule ?

Les deux, selon votre choix. Cinq niveaux d'autonomie définissent ce qui s'exécute automatiquement et ce qui attend une approbation ; les actions hors du niveau choisi vont dans un onglet de revue, avec consentement enregistré et piste d'audit signée. Les opérateurs peuvent mettre en pause ou arrêter n'importe quelle campagne à tout moment.

Teste-t-elle en boîte noire ou en boîte grise ?

Les deux. Les campagnes sont en boîte noire par défaut — sans identifiants ni code source. La boîte grise ajoute des tests authentifiés avec les identifiants que vous fournissez et une analyse guidée par le code source de la version exacte du logiciel que vous utilisez.

Peut-elle fonctionner entièrement en air-gap ?

Oui. Un seul commutateur air-gap, activé à l'installation ou dans les Paramètres, ferme toute connexion sortante : aucun contrôle de licence auprès de nos serveurs, aucune vérification de versions, aucune synchronisation de la base de connaissances. La licence est vérifiée localement à partir d'un jeton hors ligne signé ; les mises à jour du moteur arrivent sous forme d'images signées chargées hors ligne, et celles de la base de connaissances sous forme de bundles à importer. Les outils qui nécessitent l'internet public — OSINT public, sources passives de sous-domaines, téléchargements de code source public — sont retirés des agents, de sorte que l'analyse en boîte grise guidée par le code source s'exécute alors en boîte noire. Les modèles tournent sur le GPU de l'appliance : le pentest autonome lui-même ne nécessite aucune connectivité.
Gardez la red team à l'intérieur des murs qu'elle teste

Un appel de 30 minutes suffit pour vérifier si votre environnement, votre réglementation et vos contraintes de déploiement sont compatibles — appliance de bureau pour les petits sites, rack 2U pour les entreprises et les data centers, air-gap là où c'est exigé.