Pentest autonome · IA souveraine · On-premise · Compatible air-gap
Une red team IA autonome pour votre réseau, sur du matériel qui vous appartient.
Test d'intrusion autonome pour les réseaux et les infrastructures : Zero Hunt attaque votre environnement comme le ferait un adversaire expérimenté, démontre chaque vulnérabilité preuves à l'appui et accompagne votre équipe jusqu'à la correction — en continu, sur ses propres modèles d'IA, avec un humain dans la boucle, et sans que vos données quittent jamais votre réseau.
- agents IA spécialisés
- 10
- compétences d'attaque validées
- 142+
- référentiels de conformité dans le monde
- 34
- appel à un LLM externe
- 0
Tests annuels, signatures et tableurs ne suivent plus le rythme.
Les attaquants utilisent désormais l'IA pour trouver et exploiter des faiblesses en quelques heures. Un pentest annuel, une détection à base de règles et des preuves de conformité constituées à la main décrivent le réseau du trimestre dernier, pas celui d'aujourd'hui.
Un pentest n'est qu'un instantané
Le temps que le rapport arrive, l'environnement a changé : nouveaux actifs, nouvelles vulnérabilités, nouvelles erreurs de configuration. L'exposition doit être validée en continu — et prouvée, pas estimée à partir d'un score CVSS.
Les signatures ne détectent que le connu
Les outils SIEM et NDR à base de règles reconnaissent des motifs connus. Les nouveaux canaux de command-and-control, les techniques living-off-the-land et l'exfiltration chiffrée passent en dessous.
Les preuves de conformité sont assemblées à la main
NIS2, DORA, ISO 27001, SOC 2, NIST, HIPAA, CMMC — régulateurs et auditeurs exigent de plus en plus des preuves continues et signées, et non un classeur constitué une fois par an.
Quatre capacités, une seule appliance
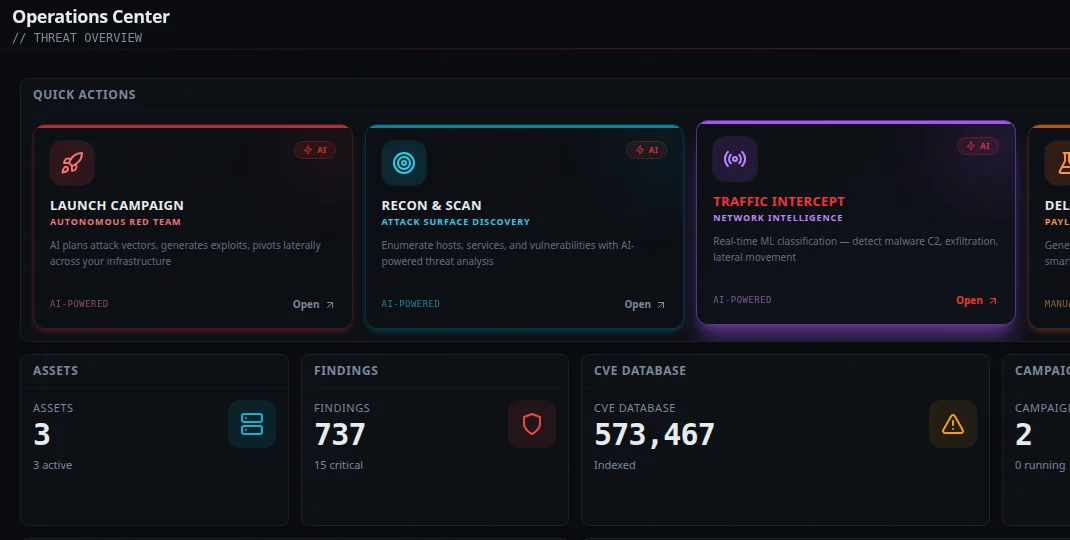
Tests offensifs autonomes, analyse du trafic par IA, preuves de conformité continues et remédiation guidée par l'IA, réunis sur une IA privée à l'intérieur de votre périmètre — de la vulnérabilité démontrée au correctif vérifié.
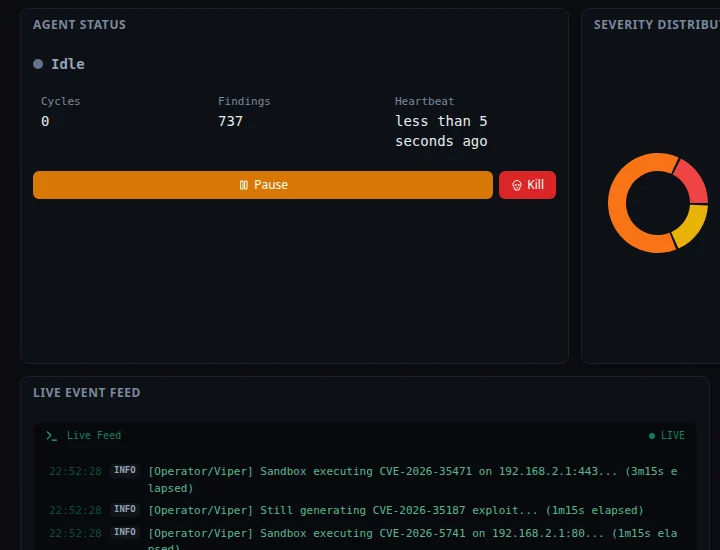
Statut des agents avec commandes de pause et d'arrêt, et flux en direct de la campagne — l'opérateur garde la main.
AI Generative Pentest
Une red team autonome, en fonctionnement continu
Zero Hunt déploie un essaim de 10 agents IA spécialisés qui découvrent, planifient et exécutent de manière autonome des attaques contre votre infrastructure. Le moteur génératif écrit des scripts d'exploit sur mesure en temps réel — non pas tirés d'une base de données statique, mais conçus spécifiquement pour votre environnement.
Recon, Vulnerability, Exploit, Web, Credential, Post-Exploit, Pivot, Tactic, Source Analyst et Report — coordonnés par un AI Controller
La génération de code par LLM crée des scripts d'attaque inédits pour chaque cible, sans copier-coller depuis ExploitDB
AI Gym fait évoluer, teste et backteste automatiquement de nouvelles techniques d'exploitation
Un moteur de validation de nouveauté identifie des vulnérabilités jusque-là inconnues via recherche CVE + similarité sémantique + analyse LLM
Les hôtes compromis deviennent des rampes de lancement — le système cartographie automatiquement les chemins de mouvement latéral
Chaque exploit s'exécute dans un conteneur Docker jetable, éventuellement durci avec gVisor, et uniquement dans le périmètre et le niveau d'autonomie approuvés
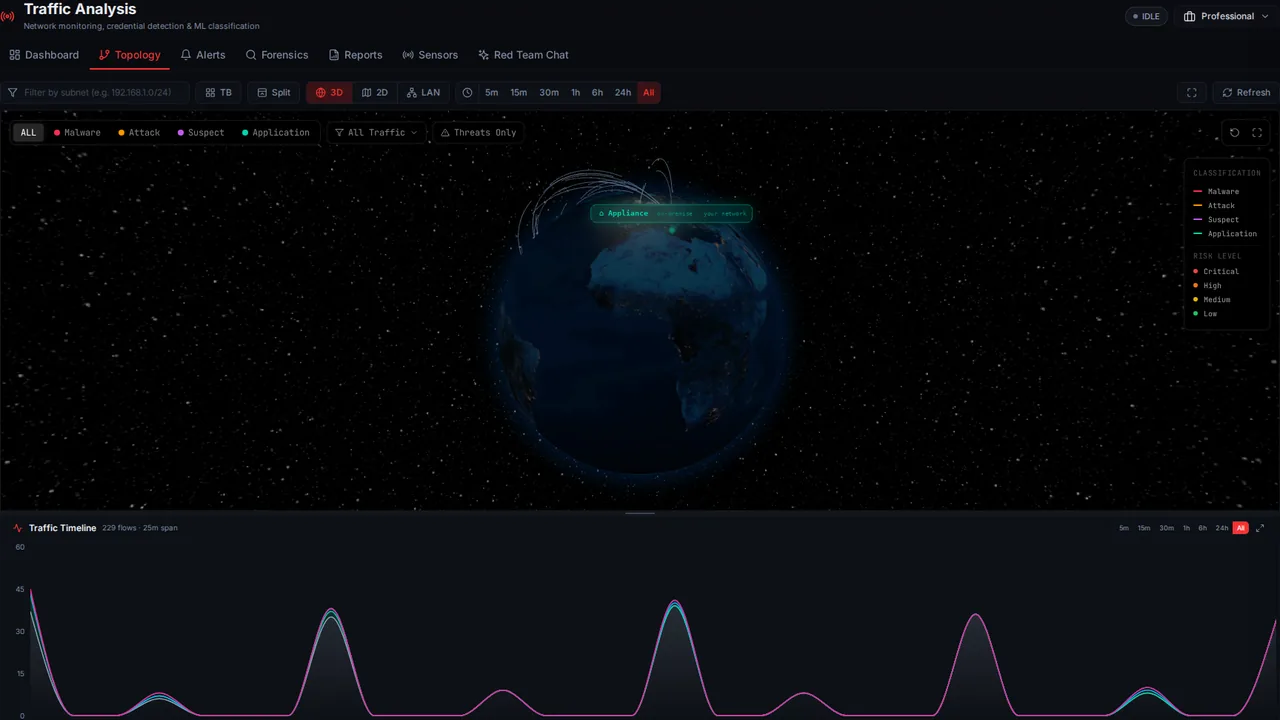
AI Traffic Analysis — Threat Globe 3D avec visualisation des flux en temps réel
AI Traffic Analysis
Intelligence ML deep packet à la vitesse du réseau
Une architecture de deep learning propriétaire, entraînée sur des milliards de séquences PCAP réelles, qui s'exécute en temps réel directement sur le GPU de l'appliance. Quatre têtes d'inférence parallèles voient ce que les outils à base de signatures manquent : nouveaux canaux C2, beacons de malware chiffrés, schémas de préparation de ransomware, exfiltration de données et mouvements latéraux anormaux — sans jamais envoyer un seul paquet dans le cloud.
Architecture de deep learning entraînée sur des milliards de séquences PCAP étiquetées — 4 têtes d'inférence : trafic suspect, classification de malware, identification du type d'attaque, fingerprinting applicatif
S'exécute directement sur le GPU de l'appliance — pas de cloud, pas d'appels d'API externes. Chaque paquet est classé pendant qu'il traverse votre réseau
Sur du matériel standard accéléré par GPU — évolue avec des accélérateurs haut de gamme, sans impact sur les performances du trafic de production
L'analyse comportementale détecte les schémas de trafic de la phase de chiffrement avant que les fichiers ne soient verrouillés
Identifie le trafic de command-and-control dissimulé, même via HTTPS, tunneling DNS et domain fronting
Déployez des capteurs sur l'ensemble des segments réseau pour une visibilité complète, y compris les réseaux OT/ICS
Visualisation géospatiale en temps réel des flux de trafic avec corrélation des menaces et identification des FAI / ASN
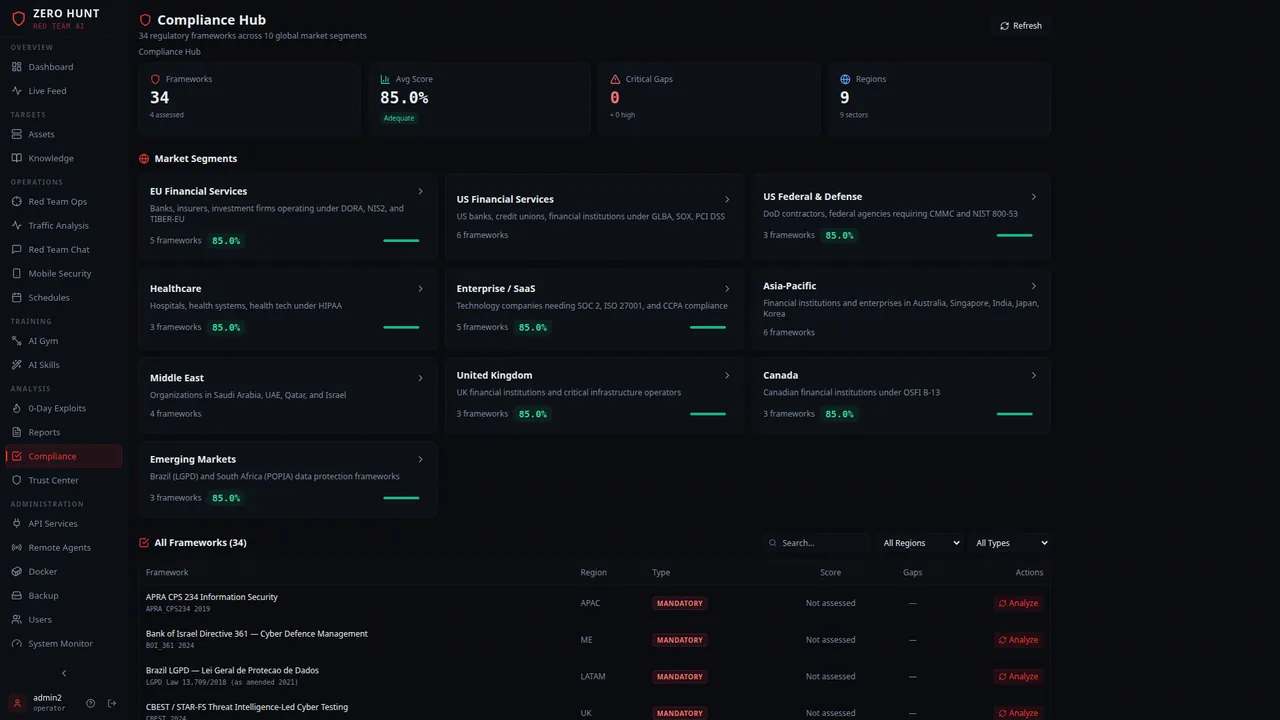
Compliance Hub — 34 référentiels, segments de marché, analyse des écarts continue
Conformité automatique
Évaluation continue sur 34 référentiels dans le monde
Zero Hunt rattache automatiquement chaque vulnérabilité, configuration et élément de preuve aux référentiels de conformité qui comptent pour votre activité. NIS2, DORA, ISO 27001, SOC 2, PCI DSS, HIPAA, NIST CSF — tous évalués en continu, pas une fois par an.
NIS2, DORA, TIBER-EU, ISO 27001, SOC 2, PCI DSS, NIST CSF, NIST 800-53, CMMC, HIPAA, NYDFS Part 500, GLBA, règles de la SEC, CBEST, MAS TRM, NCA saoudienne et 18 autres — UE, États-Unis, Royaume-Uni, APAC, Moyen-Orient
Évaluation des contrôles en temps réel avec notation pondérée — pas une case cochée une fois par an
Chaque scan, vulnérabilité et remédiation est automatiquement rattaché comme preuve de conformité
Rapports PDF signés cryptographiquement avec une chaîne de traçabilité complète pour les auditeurs
Tâches de remédiation automatisées avec une priorisation liée à l'impact sur la conformité
Un contrôle satisfait plusieurs référentiels — réduisez jusqu'à 70 % le travail d'audit redondant
RCE non authentifiée · web-01 :8080
Identifiants SSH faibles · 10.0.4.12
Panneau d'admin exposé · db-02
Comment corriger d'abord la RCE sur web-01 ?
Exploitabilité confirmée via le sink de désérialisation.
Passez en 2.4.6, bloquez :8080 en bordure, renouvelez le token divulgué. Voulez-vous le script de durcissement ?
Remediation Advisor — plan de correction priorisé + chat agentique ancré dans la KB interne
AI Remediation Advisor
Un chat agentique qui ne se contente pas de détecter : il corrige
Trouver la vulnérabilité, c'est la moitié du travail. Zero Hunt boucle la boucle avec un conseiller agentique qui transforme les résultats d'une campagne en un plan de correction priorisé, étape par étape — puis permet à votre équipe d'approfondir chaque remédiation dans le chat. Chaque réponse s'appuie sur une base de connaissances interne de techniques d'exploitation, de renseignement CVE et des propres preuves du moteur, de sorte que les recommandations portent précisément sur ce qui a été réellement démontré exploitable dans votre environnement.
Les vulnérabilités sont classées selon le risque réel et démontré — exploitées et vérifiées d'abord — pour que votre équipe corrige ce qui compte avant ce qui n'est que théorique
Une IA conversationnelle qui raisonne sur la campagne, récupère à la demande les preuves dont elle a besoin et vous guide de manière interactive dans chaque correction — pas un rapport statique
Chaque recommandation est ancrée par RAG dans une base de connaissances organisée de techniques d'attaque, de renseignement CVE et des propres résultats du moteur — aucun conseil générique ou halluciné
La remédiation ne couvre que les vulnérabilités dont l'exploitabilité est prouvée (verified / exploited). Le bruit non confirmé est exclu : l'effort va là où le risque est réel
Demandez au conseiller de générer des scripts de remédiation et de durcissement prêts à l'emploi, adaptés à la vulnérabilité concernée et à votre environnement
Chaque session du conseiller est liée à sa campagne — l'IA sait toujours exactement sur quels hôtes, services et vulnérabilités elle raisonne
De la ligne de code vulnérable à une preuve de concept qui fonctionne.
Un scanner compare des signatures. Même la plupart des outils « IA » génèrent un seul script et s'arrêtent là. Zero Hunt lit la version exacte du logiciel que vous exécutez réellement, trouve la faiblesse dans son code source — y compris celles qu'aucun catalogue CVE ne recense — puis continue de travailler l'exploit, tour après tour, jusqu'à ce qu'il aboutisse réellement contre votre système.
Comment la preuve est construite
Identification à la version près
Il identifie le produit ET la version précise que vous exécutez — à partir des métadonnées du générateur, des en-têtes, des chemins et du JavaScript — puis récupère le code source de cette version, depuis le dépôt public ou depuis votre propre miroir de sources. Pas la plus récente, qui est peut-être déjà corrigée.
La faiblesse dans le code source
Une analyse de propagation de données non fiables (taint analysis) suit les entrées des requêtes jusqu'aux points d'exécution (sinks) qu'elles peuvent atteindre : SQL, exécution de commandes, path traversal, SSRF, désérialisation, upload et actions non authentifiés. Le résultat est la forme de la requête — l'action, les paramètres, le handler — et non un nom de vulnérabilité.
L'Exploit Forge
Un conteneur scellé reste ouvert pendant qu'un agent de codage écrit la preuve de concept, l'exécute contre la cible, lit ce qui est réellement revenu, la corrige et la relance — en s'arrêtant dès que l'exploit fonctionne de manière démontrable.
Ce que vous obtenez n'est pas une opinion
Une preuve de concept exécutable, rattachée à la campagne, accompagnée des preuves avant-après de ce qu'elle a fait. Pas « vous êtes peut-être vulnérable » — voici la requête, voici l'effet qu'elle a eu, exécutez-la vous-même.
La preuve est aussi le correctif
Le même PoC est lisible par l'opérateur dans le chat et par l'AI Remediation Advisor, car il désigne la requête, le paramètre et la ligne de code source exacts où se trouve la faiblesse. Aucun bulletin de sécurité ne décrit un correctif avec autant de précision que l'exploit qui a cassé le système.
Pourquoi la forge ne peut pas être retournée contre vous
Aucun lien avec vos systèmes
La forge n'a aucun accès à l'hôte sur lequel elle s'exécute. Vos fichiers, vos clés et le réseau de l'opérateur n'existent tout simplement pas à l'intérieur.
L'injection neutralisée par architecture, pas laissée au hasard
Chaque fragment de code source téléchargé et chaque réponse de la cible est scellé et étiqueté comme donnée avant que l'IA ne le voie. Un commentaire piégé est traité comme une preuve, jamais comme une instruction.
Aucune issue
Elle se trouve sur un réseau sans route vers Internet. Elle peut atteindre la cible testée et le modèle de raisonnement — rien d'autre. Il n'existe aucun canal pour envoyer le moindre octet là où il ne doit pas aller.
Moindre privilège, plafonds stricts
Privée de toute capacité système, incapable d'élever ses privilèges, soumise à des limites fixes de mémoire, de CPU et de processus — et détruite dès que le travail est terminé.
C'est la différence entre une démo et une solution que vous pouvez installer dans une banque : la puissance générative d'une IA qui écrit des exploits, enveloppée dans un modèle de confinement conçu par des personnes qui partent du principe que le code examiné est hostile — parce qu'il l'est.
Human-in-the-loop
Autonome quand vous le souhaitez. Supervisé quand cela compte.
Chaque campagne s'exécute au niveau d'autonomie que vous choisissez, et le mode collaboratif peut aussi la mettre en pause aux points de décision que vous définissez — avant l'exploitation, le pivot ou la planification — jusqu'à ce qu'un opérateur approuve, refuse ou réoriente. Tout ce qui dépasse le niveau choisi attend une personne, et chaque approbation, action et verdict est enregistré.
1
Observation
Passif uniquement ; tout scan actif nécessite une approbation.
2
Léger
Scans ; l'exploitation et les tests d'identifiants nécessitent une approbation.
3
Standard
Tests d'identifiants ; l'exploitation et les tests de disponibilité nécessitent une approbation.
4
Élevé
Vérification des exploits ; les tests de disponibilité nécessitent une approbation.
5
Complet
Évaluation complète dans une fenêtre planifiée, choisie explicitement.
Une revue avant toute action risquée
Une preuve de concept que le niveau n'autorise pas est placée dans un onglet de revue. Son exécution exige un consentement enregistré, une nouvelle vérification du périmètre, une autorisation par script et un verrou sur l'hôte.
Un registre signé de qui a fait quoi
Chaque exécution — par un agent ou un opérateur — inscrit une ligne signée avec son identité, sa cible et son résultat, et rejoint la chaîne de preuves.
Un bouton d'arrêt qui fonctionne
Les opérateurs peuvent mettre en pause ou arrêter une campagne à tout moment, et le verdict final sur chaque vulnérabilité leur revient.
Boîte noire ou boîte grise, par conception
Les campagnes démarrent en boîte noire — sans identifiants, sans code source. La boîte grise ajoute des tests authentifiés et une analyse fondée sur le code source lorsque vous les fournissez.
Une équipe IA qui vit entre vos murs.
Zero Hunt n'est pas un service cloud. C'est une équipe de sécurité IA qui fonctionne entièrement à l'intérieur de votre périmètre — sur votre matériel, sur votre réseau, sur une IA privée, sous votre contrôle. Aucune donnée client ne part chez un tiers, personne à l'extérieur ne peut l'éteindre, et le coût n'augmente pas à chaque token consommé par les agents.
La même intelligence que la meilleure red team externe — mais elle vit avec vous, ne répond qu'à vous et ne quitte jamais le bâtiment.
Pourquoi l'on-premise et l'IA privée : données, contrôle, coût — et qui y est tenu →
Propulsé par ZeroHunt Apex
Zero Hunt fonctionne sur ZeroHunt Apex — notre propre famille de modèles d'IA offensive souverains, affinés en interne sur du renseignement d'exploitation réel et exécutés à 100 % dans votre périmètre. Là où d'autres éditeurs se contentent d'encapsuler des LLM cloud tiers qui refusent le travail offensif et envoient vos données à l'extérieur, nous possédons les poids. Deux niveaux, le même cerveau red team : choisissez l'efficacité ou la capacité maximale.
ZeroHunt Apex
27BModèle phare on-premise
Le modèle red team qui s'exécute dans votre périmètre.
Un modèle de 27 milliards de paramètres affiné pour la sécurité offensive autonome. Assez compact pour fonctionner entièrement on-premise — compatible air-gap, aucune donnée ne quitte jamais votre réseau — et pourtant entraîné à raisonner sur l'ensemble de la kill chain d'attaque.
ZeroHunt Apex Pro
284BCapacité maximale
Un raisonnement à l'échelle frontier pour les cibles les plus difficiles.
Un modèle de 284 milliards de paramètres pour les missions les plus exigeantes. Raisonnement multi-étapes plus profond, couverture d'exploits plus large et meilleure découverte de vulnérabilités inédites — pour les appliances haut de gamme et les déploiements souverains en cloud privé.
Un outil de sécurité reposant sur une IA louée hérite des règles d'un autre
La plupart des produits de « sécurité IA » appellent un LLM cloud tiers. Vos données sortent à chaque appel, le fournisseur décide de ce que le modèle fera ou ne fera pas, et la facture grimpe à chaque token. Posséder les modèles supprime ces trois contraintes.
Les autres — outils statiques + LLM cloud tiers
ZeroHunt Apex — des modèles que nous avons affinés et que nous possédons
Entraîné sur du renseignement offensif sélectionné — pas sur du texte aspiré
Un corpus propriétaire, sélectionné à la main
Les deux modèles partagent la même base d'entraînement : un corpus propriétaire d'environ 130 000 exemples de sécurité offensive à fort signal, assemblé à partir de plus d'une dizaine de sources indépendantes et affiné par un pipeline de données rigoureux.
- ~130 000 exemples sélectionnés
- Plus de 145 000 exemples bruts collectés, puis réduits par suppression des quasi-doublons (MinHash) — de la variété, pas de la répétition.
- Qualité vérifiée
- Des filtres déterministes et évalués par LLM éliminent les refus, les troncatures et le texte standardisé. L'unicité est mesurée sur le corps de la réponse, de sorte que le remplissage sémantique n'atteint jamais l'entraînement.
- Ancré dans le réel
- Issu de code d'exploitation réel, de renseignement CVE à jour, de règles de détection, d'outils d'attaquants et d'une méthodologie red team éprouvée — pas de bavardage synthétique générique.
- Couverture complète de la kill chain
- Reconnaissance, exploitation web, élévation de privilèges, construction de payloads, post-exploitation, threat intelligence et écriture de scripts d'exploitation.
- Sans contamination d'évaluation
- Décontaminé vis-à-vis de chaque benchmark sur lequel nous testons, afin que nos évaluations internes mesurent la compétence, pas la mémorisation.
Une appliance de sécurité complète
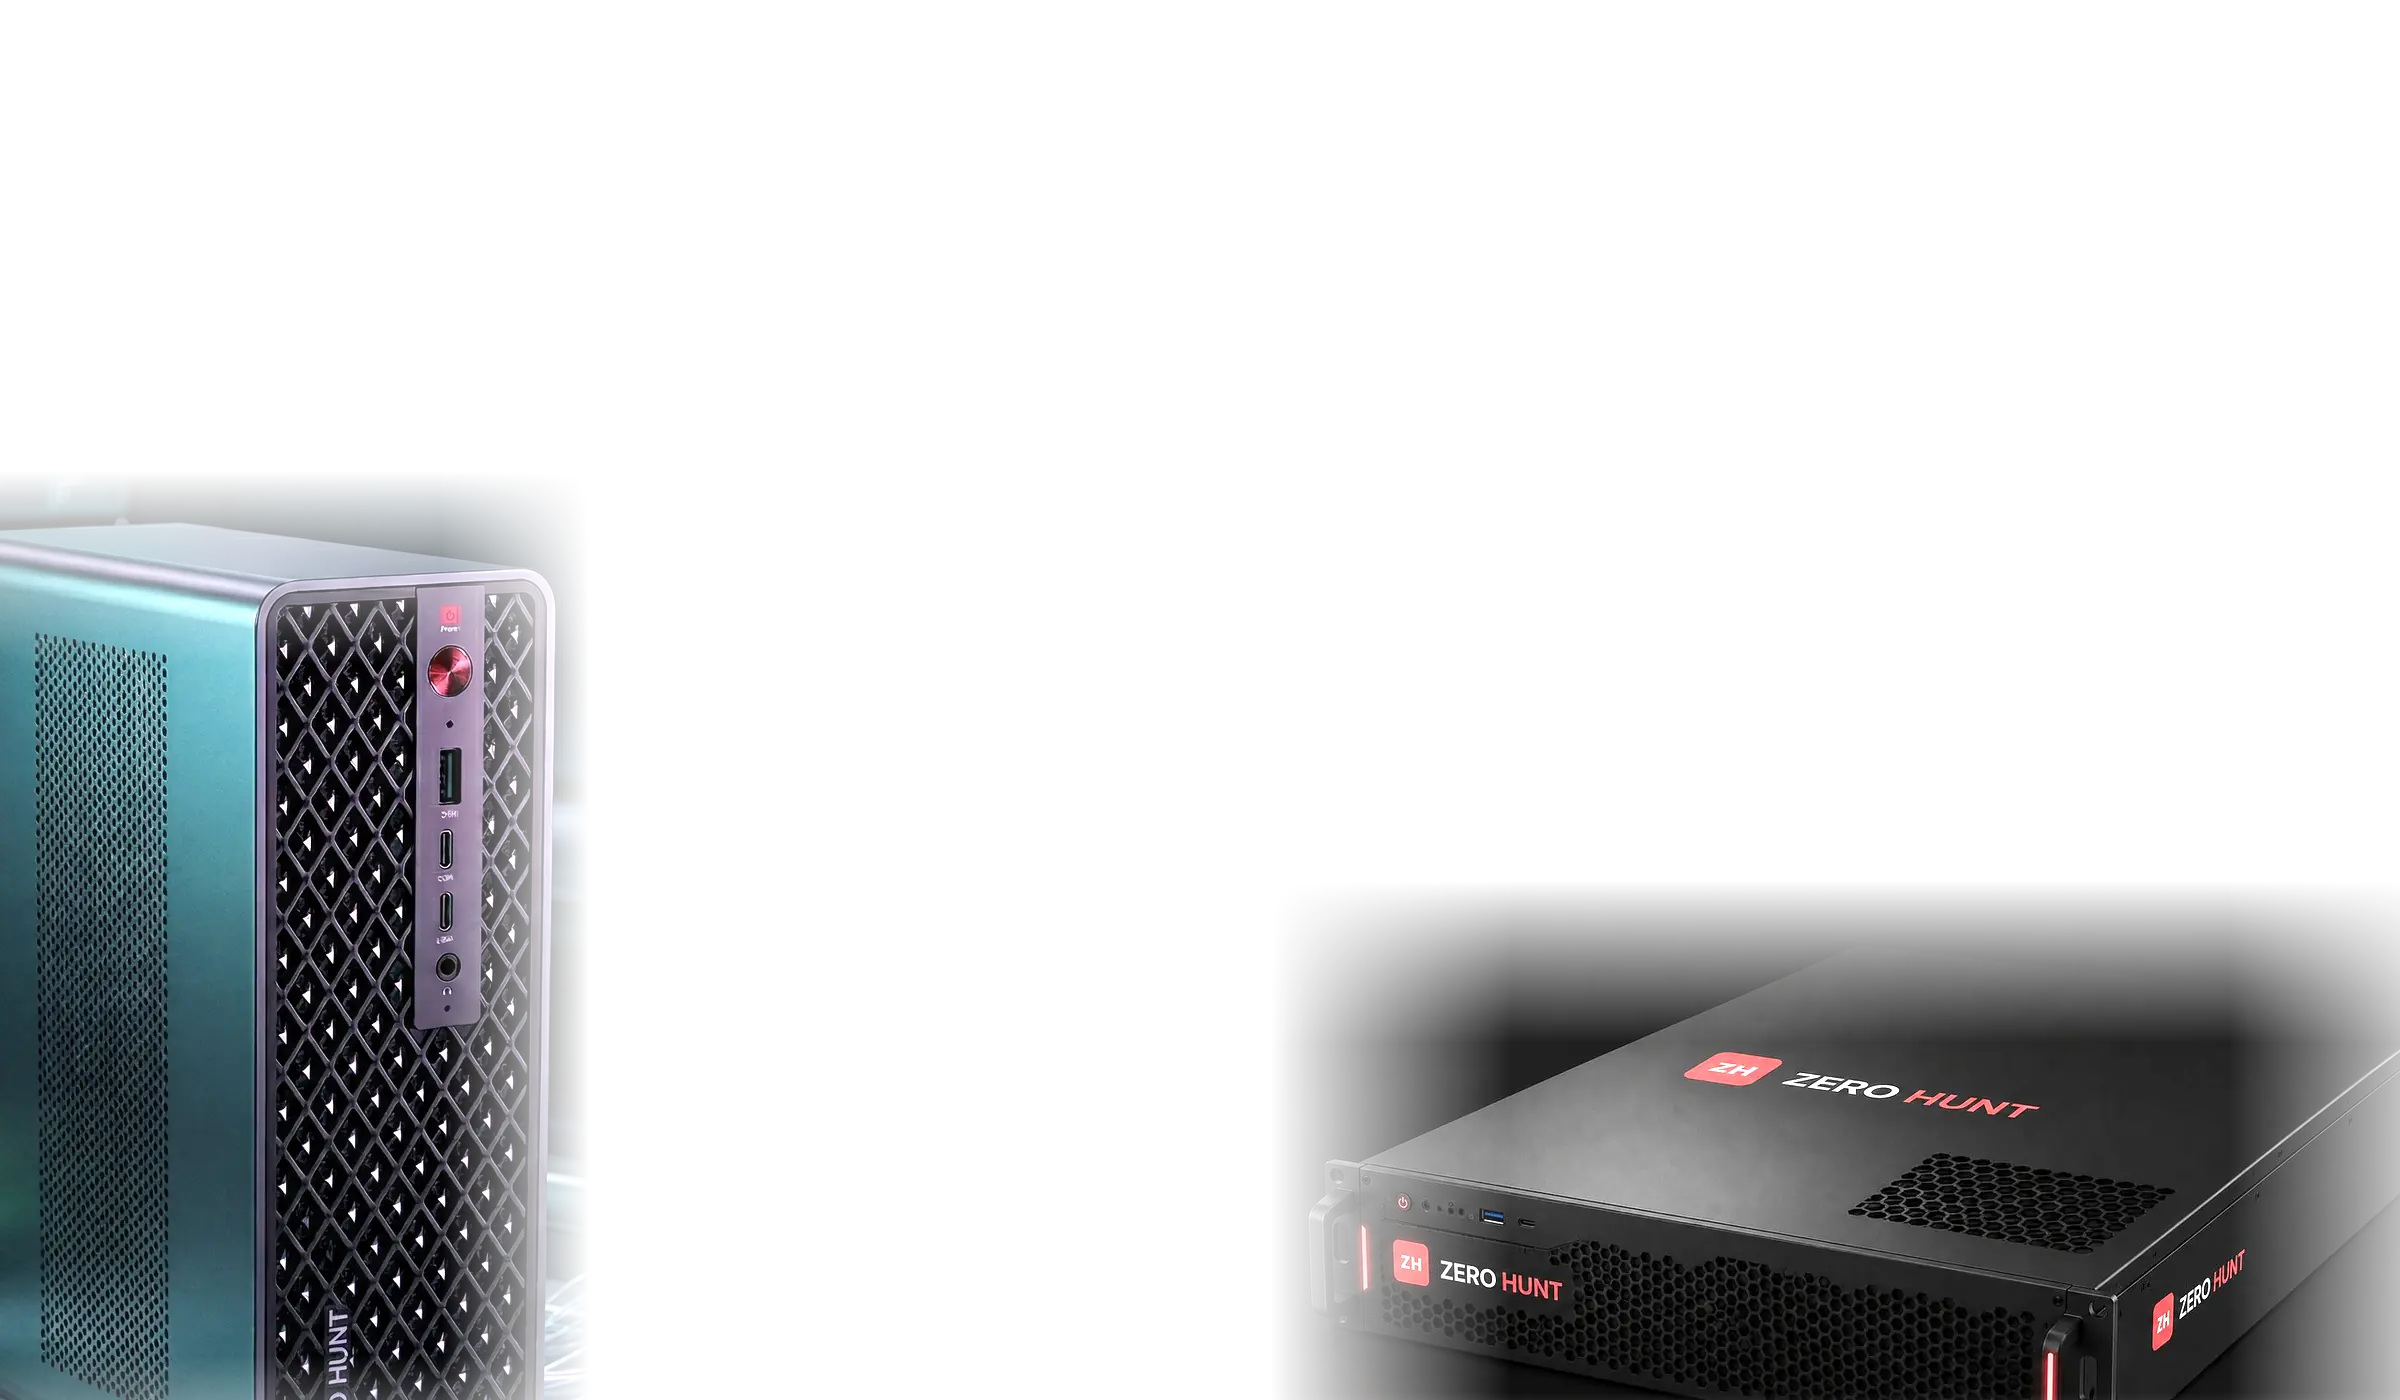
Zero Hunt n'est pas qu'un logiciel — c'est une appliance conçue sur mesure, qui associe un matériel IA dédié à une plateforme de sécurité préconfigurée. Vous l'installez en baie, la connectez à votre réseau, et elle devient immédiatement un membre autonome de votre équipe de sécurité. Rien ne quitte votre périmètre.
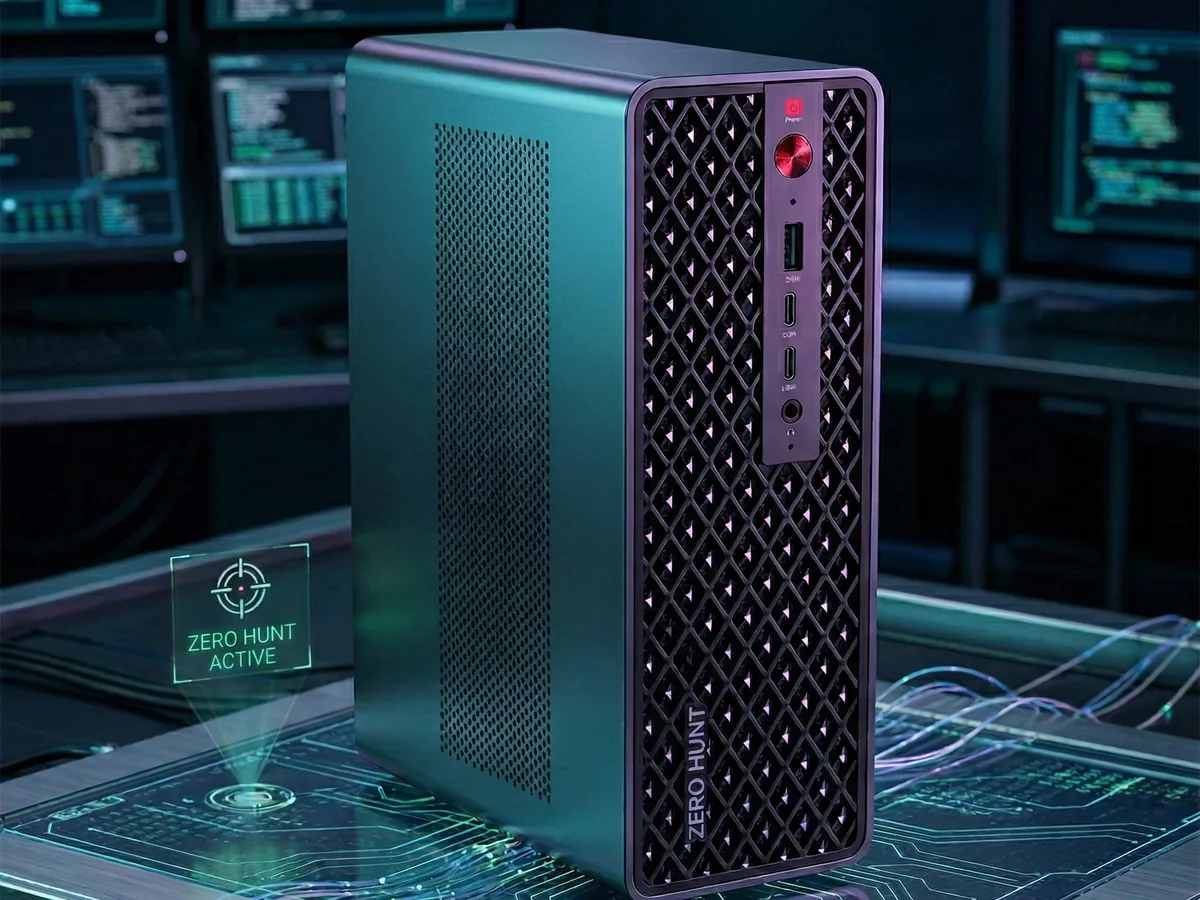
Appliance desktop
Pour les agences, les sites uniques et les organisations de plus petite taille. Livrée préconfigurée et durcie : allumez-la, autorisez un périmètre, et la red team se met au travail.
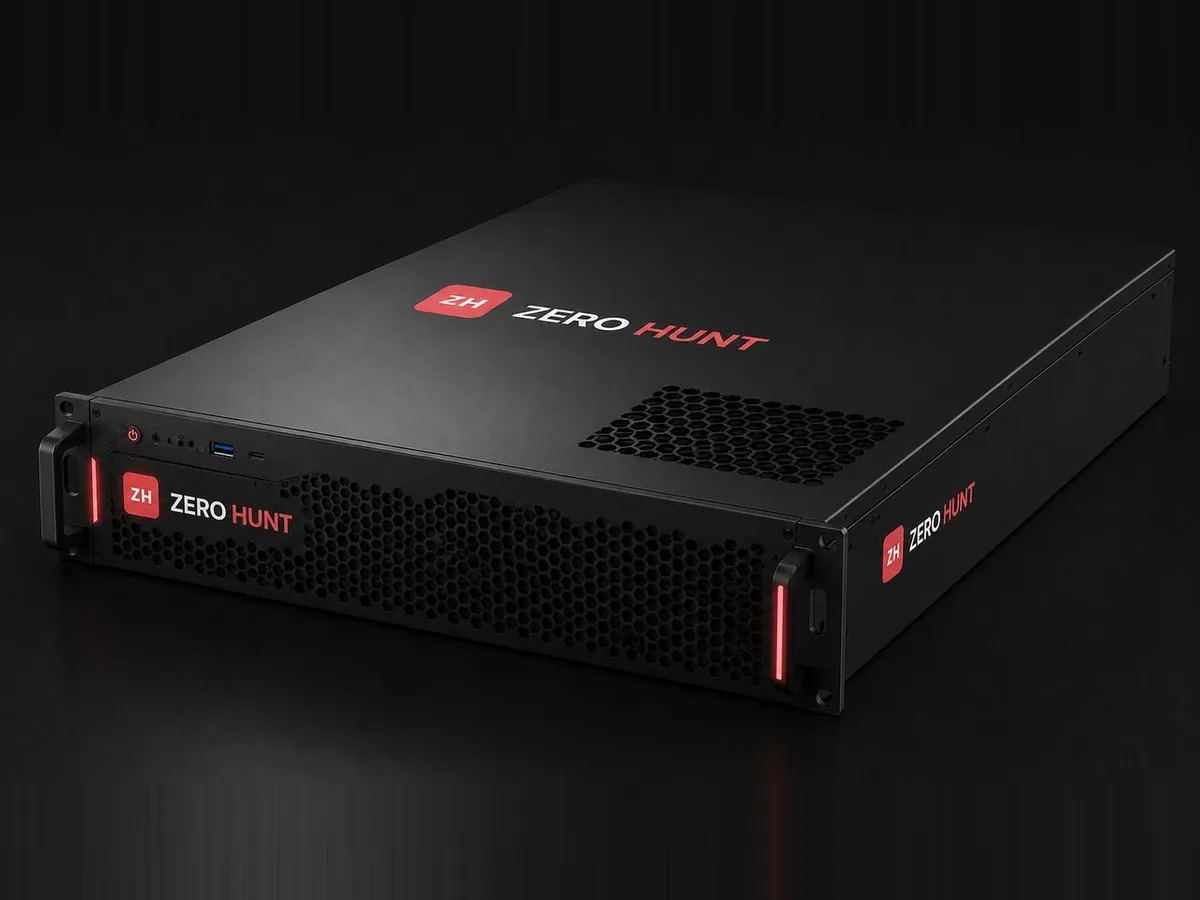
Appliance rack 2U
Pour les grandes entreprises, les data centers et les périmètres multisites. Des GPU haut de gamme pour l'analyse du trafic à la vitesse du réseau et davantage de campagnes en parallèle.
Même logiciel sur les deux unités. Le déploiement en air-gap est pris en charge sur l'une comme sur l'autre.
Matériel IA dédié
Inférence accélérée par GPULivrée avec des accélérateurs GPU dédiés qui exécutent notre modèle propriétaire d'analyse du trafic (entraîné sur des milliards de séquences PCAP) et la génération d'exploits pilotée par LLM — 2,7+ Gbit/s de base, avec une montée en charge sur du matériel haut de gamme.
Exclusivement on-premise
Votre réseau, vos donnéesAucune donnée client ne quitte l'appliance et aucune API LLM externe n'intervient. Connectée, elle ne récupère que des mises à jour signées, du renseignement sur les menaces public et, pour l'analyse en boîte grise, du code source publié ; en mode air-gap, rien ne sort — le mode utilisé par les environnements classifiés et réglementés.
Pile logicielle préconfigurée
Déploiement zero-touchBackend FastAPI, tableau de bord React, PostgreSQL + pgvector, Redis, exécution Docker en sandbox — tout est intégré. Branchez-la, intégrez votre réseau, commencez la traque.
Exécution en sandbox
Isolée par conceptionChaque exploit s'exécute dans un conteneur Docker éphémère avec durcissement gVisor optionnel. L'appliance elle-même est durcie — les attaques ne touchent jamais l'OS hôte.
Livraison
L'appliance arrive préconfigurée et durcie
Installation
En baie dans votre datacenter, connectée au réseau
Traque
Les opérations de sécurité autonomes démarrent immédiatement
Votre surface interne et tout ce que vous exposez au monde.
La première mission de Zero Hunt est l'évaluation continue de l'infrastructure à l'intérieur de votre périmètre. Mais votre surface d'attaque ne s'arrête pas au pare-feu. La même équipe IA résidente peut mener des tests dynamiques de sécurité applicative (DAST) complets sur les endpoints publics, applications web, API et appliances que vous exposez sur Internet — y compris les actifs que vous exploitez dans le cloud public.
Intégrité interne
Une validation permanente de l'infrastructure à l'intérieur de votre périmètre — l'évaluation continue qui garde votre réseau sain, jour après jour.
Couverture de l'exposition publique
À la demande, le même moteur se tourne vers l'extérieur pour tester les applications web, portails, API et appliances que vous publiez sur Internet — la surface que les vrais attaquants atteignent en premier.
Ce que fait le moteur DAST
Tests authentifiés
Il exécute de vrais parcours de connexion et réutilise la session, pour tester l'application en tant qu'utilisateur connecté — pas seulement sa façade publique.
Identification du fournisseur cloud
Détecte passivement où un endpoint est réellement hébergé — AWS, Azure, Alibaba Cloud, GCP — et adapte le profil d'évaluation en conséquence.
Ingestion d'API et d'OpenAPI
Analyse vos spécifications d'API et sollicite chaque endpoint avec des sondes d'injection, d'IDOR et de contournement d'authentification au lieu de tester à l'aveugle.
Exploitation d'applications web
25+ compétences d'exploitation web : injection, IDOR, open redirect, CORS, en-têtes de sécurité et erreurs de configuration, testés sur des cibles réelles.
Tests des appliances et de l'edge
Sonde les passerelles, portails VPN et consoles d'administration que vous exposez en bordure — les appliances que les attaquants affectionnent.
La même frontière de confiance
C'est toujours votre propre équipe IA interne qui se projette vers l'extérieur — pas un scanner cloud externalisé détenant une copie de vos données.
Il ne s'agit pas d'un service de « pentest de la seule surface publique » comme les outils cloud ou les équipes de hackers externes auxquels vous ne pourrez jamais faire entièrement confiance. C'est l'équipe IA qui vit déjà entre vos murs — et qui surveille désormais aussi les portes que vous laissez ouvertes sur le monde extérieur.
Douze scénarios concrets, du problème au résultat
Choisissez celui qui se rapproche le plus de votre situation actuelle. Chacun associe un problème réel au workflow Zero Hunt qui le résout, et au résultat à attendre.
Remplacer le pentest annuel par une validation continue
Vous payez 50 à 150 k€ par an à un prestataire de pentest et le rapport est obsolète quelques semaines après sa livraison.
Détecter le ransomware pendant le chiffrement, pas après
Vous exploitez un hôpital, un site industriel ou tout environnement 24/7 où le délai médian jusqu'à l'impact au T1 2026 est inférieur à 48 heures et où la phase de chiffrement, une fois lancée, se termine en 90 minutes.
Produire les preuves d'incident de l'article 23 de NIS2 comme sous-produit des opérations
Vous êtes une entité essentielle ou importante au sens de NIS2 (en Italie, decreto legislativo 138/2024). Chaque incident important déclenche une alerte précoce sous 24 heures, une notification sous 72 heures et un rapport final dans le mois, à compter du moment où vous en avez connaissance.
Corriger ce qui a été prouvé exploitable, dans l'ordre qui compte
Votre dernière évaluation a produit des centaines de vulnérabilités, et votre équipe peut en fermer quelques dizaines ce mois-ci.
Zero Hunt face aux outils de votre shortlist
Côte à côte avec le pentest automatisé, la détection réseau, les plateformes de conformité et les scanners. La différence est architecturale : une seule appliance on-premise avec une IA privée au lieu de plusieurs services cloud.
| Capacité | ZERO HUNT | Pentera | Darktrace | Vanta | Rapid7 |
|---|---|---|---|---|---|
| Test d'intrusion par IA générative | Oui | Partiel | Non | Partiel | Partiel |
| Analyse du trafic réseau par IA | Oui | Non | Oui | Non | Non |
| Conformité automatisée (34 référentiels) | Oui | Non | Non | Oui | Partiel |
| Offensive + défense + conformité unifiées | Oui | Non | Non | Non | Non |
| Fonctionnement multi-agents autonome 24/7 | Oui | Partiel | Partiel | Non | Non |
| Compétences IA auto-évolutives (AI Gym) | Oui | Non | Non | Non | Non |
| Découverte et validation de zero-days | Oui | Non | Non | Non | Non |
| AI Remediation Advisor agentique (priorisé) | Oui | Partiel | Non | Partiel | Partiel |
| Boucle offensive → défense → conformité → correction | Oui | Non | Non | Non | Non |
| Déploiement on-premise / air-gap complet | Oui | Partiel | Oui | Non | Partiel |
| Une seule plateforme, sans prolifération d'outils | Oui | Non | Non | Non | Non |
Point clé : Pentera fait du pentest automatisé. Darktrace fait de la détection réseau. Vanta fait de la conformité. Aucun ne combine les quatre — et encore moins avec un conseiller agentique qui accompagne votre équipe jusqu'à la correction. Zero Hunt réunit sécurité offensive autonome, intelligence IA du trafic, conformité continue et remédiation guidée par l'IA sur une seule appliance on-premise, avec une IA privée.
Point clé : Pentera fait du pentest automatisé. Darktrace fait de la détection réseau. Vanta fait de la conformité. Aucun ne combine les quatre — et encore moins avec un conseiller agentique qui accompagne votre équipe jusqu'à la correction. Zero Hunt réunit sécurité offensive autonome, intelligence IA du trafic, conformité continue et remédiation guidée par l'IA sur une seule appliance on-premise, avec une IA privée.
Sur la base de la documentation produit publique, vérifiée en septembre 2026.
Vous souhaitez un comparatif plus approfondi ?
Choisissez le comparatif correspondant à l'outil que vous évaluez aujourd'hui.
Renseignement sur les menaces
21 sources de renseignement, tenues à jour sur l'appliance
Chaque campagne part de données à jour sur les vulnérabilités, les exploits et les techniques, synchronisées depuis les sources publiques ci-dessous — ou importées sous forme de paquets de mise à jour hors ligne lorsque l'appliance fonctionne en air-gap. Rien de votre environnement ne fait le chemin inverse.
Vulnérabilités
- NVD — National Vulnerability Database du NIST
- MITRE CVE — Liste des CVE
- CISA KEV — Vulnérabilités connues comme exploitées
- OSV — Avis de sécurité des paquets open source
- VulnCheck — Niveaux de maturité des exploits
- EPSS — Scores de prédiction d'exploitation
Exploits et preuves de concept
- Exploit-DB — Archive publique d'exploits
- GitHub PoC — Dépôts de preuves de concept
- Metasploit — Index des modules d'exploitation
- Nuclei — Modèles de détection de la communauté
Techniques et détection
- MITRE ATT&CK — Enterprise, Mobile, ICS
- CAPEC — Schémas d'attaque
- Atomic Red Team — Tests de détection
- Sigma — Règles de détection
- GTFOBins · LOLBAS — Binaires living-off-the-land
Enrichissement
- NIST CPE — Identification des logiciels
- SecLists — Identifiants par défaut
- HIBP — Plages de hachages de mots de passe compromis, en cache local
- Fingerbank — Empreintes d'équipements
- MaxMind GeoIP — Géolocalisation IP
Également sur l'appliance: AI Gym : compétences testées et améliorées sur des laboratoires vulnérables · Laboratoire d'évaluation mobile pour iOS et Android · Base de connaissances qui garde la mémoire de chaque exécution passée · Red Team Chat · Campagnes planifiées · Portail de preuves Trust Center.
Ce que les RSSI et CISO demandent vraiment
Les questions que nous entendons le plus souvent lors d'un premier échange technique — déploiement, IA privée, coût, contrôle et conformité.
Zero Hunt est-il vraiment on-premise, ou communique-t-il avec l'extérieur ?
Vraiment on-premise. L'ensemble de la pile — modèles d'IA, embeddings, modèle de trafic, magasin de preuves et console — s'exécute sur l'appliance, à l'intérieur de votre périmètre. Aucune donnée client n'en sort et aucun appel n'est fait à des API de LLM externes. Lorsqu'elle est connectée, l'appliance n'émet des requêtes sortantes que pour récupérer les mises à jour signées du produit, la threat intelligence publique (NVD, CISA KEV, EPSS et flux similaires) et, pour l'analyse en boîte grise, le code source publié de la version du logiciel testée — fonction que vous pouvez désactiver ou rediriger vers votre propre miroir de code source. Le signalement de l'état des mises à jour (ID de version, statut, horodatage) est facultatif (opt-in). En mode air-gap, rien ne sort : les mises à jour arrivent sous forme de paquets hors ligne signés et le renseignement sous forme d'imports hors ligne.
Qu'est-ce que l'IA privée, et pourquoi est-elle importante pour une red team IA ?
L'IA privée signifie que les modèles s'exécutent sur une infrastructure que vous contrôlez. Zero Hunt utilise ses propres modèles — ZeroHunt Apex (27B) sur le GPU de l'appliance, Apex Pro (284B) pour les niveaux supérieurs et les déploiements souverains. Une red team IA manipule des cartographies réseau, des failles non corrigées et des identifiants récupérés : avec l'IA privée, rien de tout cela n'atteint un tiers, et aucun fournisseur externe ne peut refuser, limiter, modifier ou désactiver la capacité dont dépend votre défense.
Comment le coût se compare-t-il à celui des outils d'IA facturés au token ?
Les tests de sécurité agentiques sont très gourmands en tokens : une campagne autonome effectue des milliers d'appels au modèle, chacun avec des milliers de tokens de contexte ; une IA facturée à l'usage coûte donc d'autant plus cher qu'elle travaille intensément et longtemps. Sur l'appliance, les modèles tournent sur du matériel qui vous appartient : un coût fixe, 24 h/24 et 7 j/7, que vous lanciez une campagne ou cent.
En quoi le moteur de pentest génératif diffère-t-il d'un outil qui exécute Nuclei ou Metasploit ?
Des outils comme Nuclei et Metasploit exécutent des modules sélectionnés issus d'une bibliothèque statique. Les agents de Zero Hunt écrivent un nouveau code d'exploit pour chaque cible avec des modèles locaux et valident chaque nouvelle compétence dans un AI Gym isolé (Vulhub, NYU CTF Bench, Cybench) avant sa mise en production — et, lorsque c'est autorisé, transforment une faille trouvée dans le code source de la version exacte que vous utilisez en preuve de concept exécutable.
Y a-t-il un humain dans la boucle (human-in-the-loop) ?
Oui, autant que vous le souhaitez. Les campagnes s'exécutent à l'un des cinq niveaux d'autonomie, de l'observation passive à l'évaluation complète dans des fenêtres planifiées ; chaque niveau définit ce qui attend une validation humaine. Les actions hors du niveau choisi sont placées dans un onglet de revue, avec consentement enregistré et piste d'audit signée ; les opérateurs peuvent suspendre ou arrêter n'importe quelle campagne, et le verdict final sur chaque vulnérabilité leur revient.
Teste-t-il en boîte noire ou en boîte grise ?
Les deux. Les campagnes sont en boîte noire par défaut : pas d'identifiants, pas de code source, uniquement ce que vos systèmes révèlent. La boîte grise ajoute des tests authentifiés avec les identifiants que vous fournissez et une analyse fondée sur le code source de la version exacte du logiciel que vous utilisez.
Quels référentiels de conformité sont couverts nativement — uniquement pour les règles de l'UE ?
Non. 34 référentiels couvrant l'UE, les États-Unis, le Royaume-Uni, le Canada, l'Asie-Pacifique, le Moyen-Orient, l'Amérique latine et l'Afrique : NIS2, DORA et TIBER-EU ; NIST CSF, NIST SP 800-53, CMMC, HIPAA, NYDFS Part 500, SOX et règles de la SEC ; CBEST et le NCSC CAF ; MAS TRM, APRA CPS 234 et RBI ; Saudi NCA, UAE IA et Qatar NCSA ; ainsi qu'ISO 27001, SOC 2, PCI DSS, SWIFT CSP et CIS. Vulnérabilités, scans et remédiations sont mappés automatiquement, avec déduplication des contrôles entre référentiels ; chaque enregistrement est signé au moment de son écriture et les rapports exportés sont signés ECDSA.
Quel matériel l'appliance nécessite-t-elle ?
Elle est livrée sous forme d'appliance GPU dédiée, préconfigurée et durcie — une unité de bureau pour les petits sites et un rack 2U pour les entreprises et les data centers. La configuration de base offre 2,7+ Gbit/s d'inférence IA sur le trafic, en parallèle du moteur offensif ; des GPU de gamme supérieure augmentent le débit. Vous l'installez en baie, la connectez aux segments à couvrir et lancez l'assistant d'onboarding.
Fonctionne-t-il en air-gap ?
Oui. L'air-gap est un mode de déploiement à part entière : aucune connexion sortante ; les mises à jour du moteur arrivent sous forme d'images signées chargées hors ligne, et le renseignement sous forme d'imports de paquets hors ligne. Deux capacités dépendent d'Internet et y sont désactivées : la reconnaissance OSINT publique et le téléchargement du code source publié pour l'analyse en boîte grise ; ces évaluations s'effectuent donc en boîte noire. Les réseaux qui maintiennent l'appliance hors d'Internet tout en lui donnant accès à leurs propres miroirs de code source (GitHub Enterprise, GitLab, un serveur d'artefacts) conservent les tests fondés sur le code source. Elle est conçue pour les environnements réglementés et classifiés où tout point de contact avec le cloud du fournisseur est exclu par la politique de sécurité.
Comment Zero Hunt s'intègre-t-il dans un SOC existant ?
Par deux points d'intégration. Les vulnérabilités, alertes et preuves signées sont transmises via REST, WebSocket et webhooks à votre SIEM, SOAR, EDR ou GRC. Et le chat Red Team interactif permet à un opérateur senior de piloter des tests ciblés sur des hypothèses précises en langage naturel, sans refaire la reconnaissance déjà effectuée par le moteur.