Pentest autonomo · AI sovrana · On-premise · Air-gap
Un red team AI autonomo per la tua rete, su hardware tuo.
Penetration test automatizzato e autonomo per reti e infrastrutture: Zero Hunt attacca il tuo ambiente come farebbe un avversario esperto, dimostra ogni finding con evidenze concrete e accompagna il tuo team nella correzione — in continuo, con modelli AI propri, con lo human in the loop e senza che i tuoi dati lascino mai la tua rete.
- agenti AI specializzati
- 10
- skill offensive validate
- 142+
- framework di compliance nel mondo
- 34
- chiamate a LLM esterni
- 0
Test annuali, firme e fogli di calcolo non tengono il passo.
Gli attaccanti usano già l'AI per trovare e sfruttare le debolezze in poche ore. Un pentest all'anno, la detection a regole e le evidenze di compliance costruite a mano descrivono la rete del trimestre scorso, non quella di oggi.
Un pentest è una fotografia
Quando il report arriva, l'ambiente è già cambiato: nuovi asset, nuove vulnerabilità, nuove configurazioni errate. L'esposizione va verificata in continuo — e dimostrata, non stimata da un punteggio CVSS.
Le firme vedono solo ciò che è già noto
SIEM e NDR basati su regole riconoscono pattern noti. Command-and-control inediti, tecniche living-off-the-land ed esfiltrazione cifrata passano sotto.
Le evidenze di compliance si costruiscono a mano
NIS2, DORA, ISO 27001, SOC 2, NIST, HIPAA, CMMC — regolatori e auditor chiedono sempre più spesso evidenze continue e firmate, non un faldone preparato una volta all'anno.
Quattro capacità, un'unica appliance
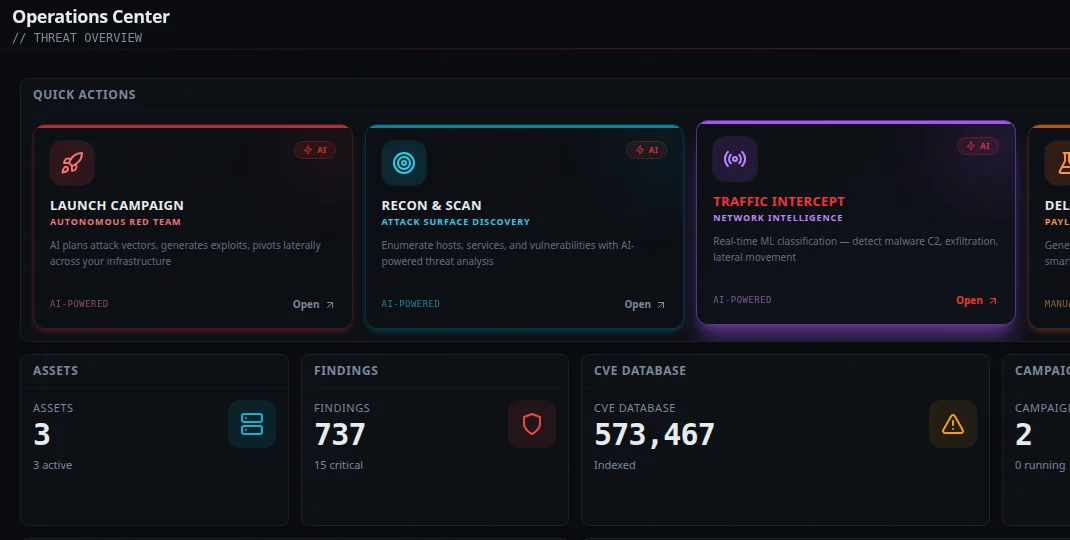
Test offensivi autonomi, analisi AI del traffico, evidenze di compliance continue e remediation guidata dall'AI, insieme su AI privata dentro il tuo perimetro — dal finding dimostrato alla correzione verificata.
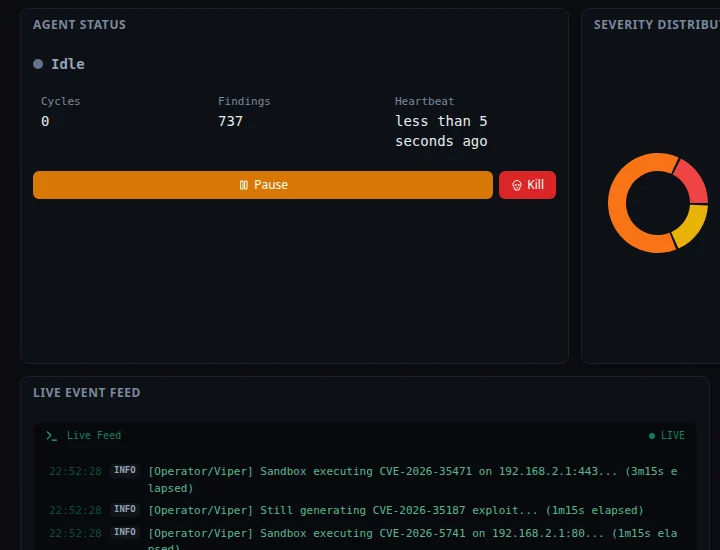
Stato degli agenti con i comandi di pausa e arresto, e il feed live della campagna — l'operatore resta al comando.
Pentest AI Generativo
Un red team autonomo, in funzione continua
Zero Hunt schiera uno sciame di 10 agenti AI specialisti che, in autonomia, scoprono, pianificano ed eseguono attacchi sulla tua infrastruttura. L'engine generativo scrive in tempo reale exploit script ad hoc — non li pesca da un database statico, ma li costruisce per il tuo specifico ambiente.
Recon, Vulnerabilità, Exploit, Web, Credenziali, Post-Exploit, Pivot, Tattica, Source Analyst e Report — coordinati da un AI Controller
Code generation guidata da LLM: crea script d'attacco originali per ogni target, niente copia-incolla da ExploitDB
AI Gym fa evolvere, testare e backtesting in automatico delle nuove tecniche di sfruttamento
Novelty validation che identifica vulnerabilità non ancora note via CVE lookup + similarità semantica + analisi LLM
Gli host compromessi diventano rampe di lancio — la piattaforma mappa in automatico i percorsi di lateral movement
Ogni exploit gira in un container Docker usa-e-getta, con hardening gVisor opzionale, e solo dentro il perimetro e il livello di autonomia approvati
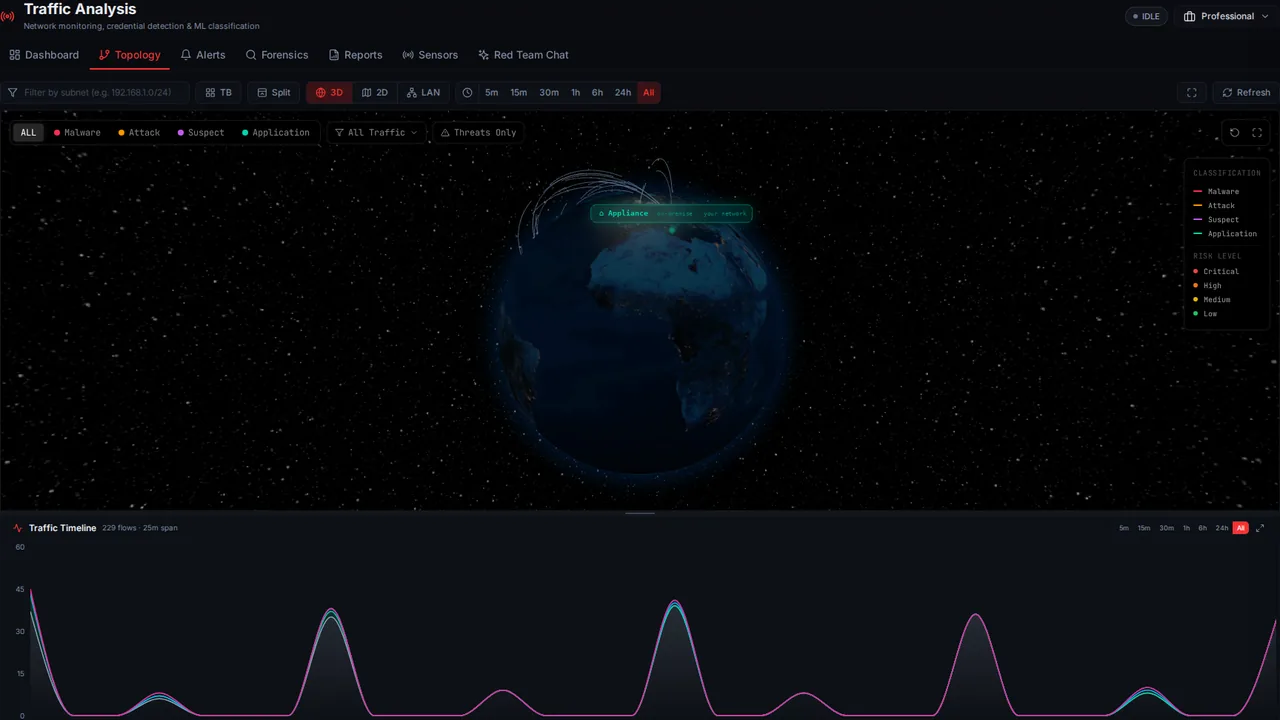
AI Traffic Analysis — Threat Globe 3D con visualizzazione flussi real-time
AI Traffic Analysis
Intelligenza Deep-Packet a Wire Speed
Architettura deep-learning proprietaria, addestrata su miliardi di sequenze PCAP reali, eseguita in tempo reale direttamente sulla GPU dell'appliance. Quattro inference head paralleli vedono ciò che gli strumenti basati su firma non riescono a vedere: canali C2 inediti, beacon di malware cifrati, pattern di staging ransomware, esfiltrazioni di dati, lateral movement anomalo — senza mai mandare un pacchetto in cloud.
Deep learning addestrato su miliardi di sequenze PCAP etichettate — 4 inference head: traffico sospetto, classificazione malware, identificazione tipo d'attacco, fingerprinting applicativo
Gira direttamente sulla GPU dell'appliance — niente cloud, niente API esterne. Ogni pacchetto viene classificato mentre attraversa la rete
Su hardware GPU standard — scala su acceleratori di fascia superiore, senza impatto sul traffico produttivo
Analisi comportamentale: intercetta i pattern di traffico in fase di cifratura, prima del blocco dei file
Identifica il traffico command-and-control anche su HTTPS, tunnel DNS, domain fronting
Sensori distribuiti per piena visibilità su tutti i segmenti, incluse reti OT/ICS
Visualizzazione geospaziale real-time dei flussi, con correlazione di minaccia e attribuzione ISP
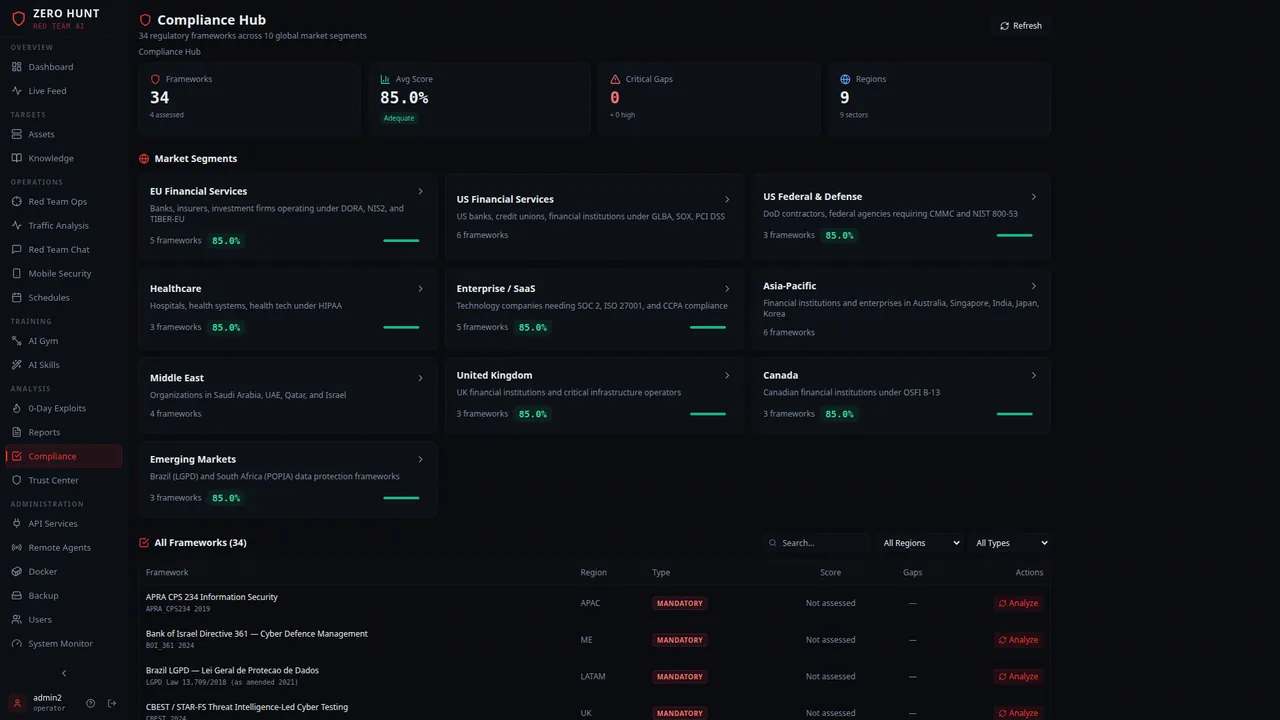
Compliance Hub — 34 framework, segmenti di mercato, gap analysis continua
Compliance Automatica
Valutazione Continua su 34 Framework nel Mondo
Zero Hunt mappa in automatico ogni finding, configurazione e artefatto su tutti i framework di compliance che ti interessano. NIS2, DORA, ISO 27001, SOC 2, PCI DSS, HIPAA, NIST CSF — valutati di continuo, non una volta all'anno.
NIS2, DORA, TIBER-EU, ISO 27001, SOC 2, PCI DSS, NIST CSF, NIST 800-53, CMMC, HIPAA, NYDFS Part 500, GLBA, regole SEC, CBEST, MAS TRM, NCA saudita e altri 18 — UE, USA, UK, APAC, Medio Oriente
Valutazione dei controlli real-time con scoring pesato — non un checkbox annuale
Ogni scansione, finding e remediation è mappato come evidence di compliance
PDF firmati crittograficamente con chain-of-custody completa per gli auditor
Task di rimedio automatici, prioritizzati per impatto sulla compliance
Un controllo soddisfa più framework — fino al 70% di lavoro di audit ridondante eliminato
RCE non-auth · web-01 :8080
SSH cred deboli · 10.0.4.12
Admin panel esposto · db-02
Come rimedio prima l'RCE su web-01?
Confermato sfruttabile via sink di deserializzazione.
Aggiorna a 2.4.6, chiudi :8080 sull'edge, ruota il token esposto. Vuoi lo script di hardening?
Remediation Advisor — piano di fix prioritizzato + chat agentica fondata sulla KB interna
AI Remediation Advisor
Una Chat Agentica Che Risolve, Non Solo Trova
Trovare la vulnerabilità è metà del lavoro. Zero Hunt chiude il cerchio con un advisor agentico che trasforma i finding di una campagna in un piano di fix prioritizzato, passo dopo passo — e poi lascia che il tuo team approfondisca ogni remediation in chat. Ogni risposta è fondata su una knowledge base interna di tecniche di sfruttamento, intelligence sulle CVE e le evidenze prodotte dall'engine stesso: una guida specifica per ciò che è stato realmente dimostrato sfruttabile sul tuo perimetro.
I finding sono ordinati per rischio reale e dimostrato — prima gli exploited e i verified — così il team risolve ciò che conta prima di ciò che è solo teorico
Un'AI conversazionale che ragiona sulla campagna, recupera on-demand le evidenze che le servono e ti accompagna in modo interattivo in ogni fix — non un report statico
Ogni raccomandazione è ancorata in RAG a una knowledge base curata di tecniche d'attacco, intelligence CVE e finding dell'engine — niente consigli generici o allucinati
La remediation copre solo i finding dimostrati sfruttabili (verified / exploited). Il rumore non confermato è escluso: lo sforzo va dove il rischio è reale
Chiedi all'advisor di generare script di remediation e hardening pronti all'uso, adattati allo specifico finding e al tuo ambiente
Ogni sessione dell'advisor è legata alla sua campagna — l'AI sa sempre esattamente su quali host, servizi e finding sta ragionando
Dalla riga di codice vulnerabile a un proof of concept che funziona.
Uno scanner confronta firme. Perfino la maggior parte degli strumenti "AI" genera uno script one-shot e si ferma lì. Zero Hunt legge la versione esatta del software che stai davvero eseguendo, trova la debolezza nel suo codice sorgente — comprese quelle che nessun catalogo CVE elenca — e poi continua a lavorare l'exploit, turno dopo turno, finché non va a segno sul tuo sistema reale.
Come si costruisce la prova
Identificazione della versione esatta
Riconosce il prodotto E la versione precisa che esegui — da metadati del generatore, header, path e JavaScript — poi scarica il sorgente di quella versione, dal repository pubblico o da un tuo mirror interno. Non l'ultima, che potrebbe essere già corretta.
La debolezza nel sorgente
Un'analisi di taint segue l'input delle richieste fino ai sink che riesce a raggiungere: SQL, esecuzione di comandi, path traversal, SSRF, deserializzazione, upload e azioni non autenticate. Quel che torna è la forma della richiesta — azione, parametri, handler — non il nome di una vulnerabilità.
La Exploit Forge
Un container sigillato resta aperto mentre un agente di coding scrive il proof-of-concept, lo lancia contro il bersaglio, legge quel che è tornato davvero, corregge e rilancia — fermandosi nell'istante in cui l'exploit funziona in modo dimostrabile.
Quel che ricevi non è un'opinione
Un proof-of-concept eseguibile, archiviato sulla campagna, insieme all'evidenza prima-e-dopo di quel che ha fatto. Non «potresti essere vulnerabile»: ecco la richiesta, ecco l'effetto che ha avuto, provala tu stesso.
La prova è anche il rimedio
Lo stesso PoC è leggibile dall'operatore in chat e dall'AI Remediation Advisor, perché nomina la richiesta, il parametro e la riga di sorgente esatti su cui vive la debolezza. Nessun advisory descrive una correzione con la precisione dell'exploit che l'ha rotta.
Perché la forgia non può rivoltarsi contro di te
Nessun filo verso i tuoi sistemi
La forgia non ha accesso all'host su cui gira. I tuoi file, le tue chiavi e la rete dell'operatore semplicemente non esistono al suo interno.
Injection neutralizzata, non solo sperata
Ogni pezzo di sorgente scaricato e ogni risposta del bersaglio viene sigillata ed etichettata come dato prima che l'AI la veda. Un commento-trappola è trattato come prova, mai come comando.
Nessuna via d'uscita
Sta su una rete senza rotta verso internet. Può raggiungere il bersaglio sotto esame e il modello di ragionamento — nient'altro. Non esiste canale per mandare un solo byte dove non deve.
Privilegio minimo, limiti duri
Priva di ogni capacità di sistema, incapace di scalare, sotto tetti fissi di memoria, CPU e processi — e distrutta nell'istante in cui il lavoro è finito.
Questa è la differenza tra una demo e un prodotto che puoi mettere dentro una banca: la potenza generativa di un'AI che scrive exploit, avvolta in un modello di contenimento progettato da chi dà per scontato che il codice in esame sia ostile — perché lo è.
Human in the loop
Autonomo quando lo vuoi. Supervisionato quando conta.
Ogni campagna gira al livello di autonomia che scegli, e la modalità collaborativa può anche fermarla nei punti di decisione che indichi — prima dello sfruttamento, del pivoting o della pianificazione — finché un operatore non approva, nega o reindirizza. Tutto ciò che sta fuori dal livello scelto attende una persona, e ogni approvazione, azione e verdetto viene registrato.
1
Osservazione
Solo passivo; ogni scansione attiva richiede approvazione.
2
Leggero
Scansioni; test di sfruttamento e sulle credenziali richiedono approvazione.
3
Standard
Test sulle credenziali; sfruttamento e test di disponibilità richiedono approvazione.
4
Alto
Verifica degli exploit; i test di disponibilità richiedono approvazione.
5
Completo
Valutazione completa in una finestra pianificata, scelta in modo esplicito.
Revisione prima di ogni azione a rischio
Un proof of concept che il livello non consente finisce in una scheda di revisione. Per eseguirlo servono consenso registrato, un nuovo controllo del perimetro, un permesso sul singolo script e un blocco sull'host.
Un registro firmato di chi ha fatto cosa
Ogni esecuzione — di un agente o di un operatore — scrive una riga firmata con identità, bersaglio ed esito, ed entra nella catena delle evidenze.
Un comando di arresto che funziona
Gli operatori possono mettere in pausa o fermare una campagna in qualsiasi momento, e il verdetto finale su ogni finding è loro.
Black box o gray box, per progetto
Le campagne partono in black box — nessuna credenziale, nessun sorgente. Il gray box aggiunge test autenticati e analisi basata sul sorgente quando li fornisci.
Un Team AI Che Vive Dentro le Tue Mura.
Zero Hunt non è un servizio cloud. È un team di sicurezza AI che gira interamente dentro il tuo perimetro — sul tuo hardware, sulla tua rete, su AI privata, sotto il tuo controllo. Nessun dato del cliente va a terzi, nessuno dall'esterno può spegnerlo e il costo non cresce a ogni token usato dagli agenti.
La stessa intelligenza del miglior red team esterno — ma vive con te, risponde solo a te e non lascia mai l'edificio.
Perché on-premise e AI privata: dati, controllo, costo — e chi deve farlo →
Guidato da ZeroHunt Apex
Zero Hunt gira su ZeroHunt Apex — la nostra famiglia di modelli AI offensivi sovrani, addestrati internamente su exploit intelligence reale ed eseguiti 100% nel tuo perimetro. Mentre altri vendor si limitano a rivendere LLM cloud di terze parti — che rifiutano il lavoro offensivo e mandano i tuoi dati all'esterno — noi possediamo i pesi del modello. Due tier, lo stesso cervello red-team: scegli efficienza o capacità massima.
ZeroHunt Apex
27BFlagship On-Premise
Il modello red team che gira dentro il tuo perimetro.
Un modello da 27 miliardi di parametri, fine-tuned per la sicurezza offensiva autonoma. Abbastanza compatto da girare interamente on-premise — air-gappable, nessun dato lascia mai la tua rete — ma addestrato a ragionare sull'intera kill-chain d'attacco.
ZeroHunt Apex Pro
284BCapacità Massima
Ragionamento frontier-scale per i target più difficili.
Un modello da 284 miliardi di parametri per gli ingaggi più esigenti. Ragionamento multi-step più profondo, copertura exploit più ampia e maggiore capacità di scoperta di vulnerabilità inedite — per appliance di fascia superiore e deployment sovrani in private cloud.
Uno strumento di sicurezza su AI in affitto eredita le regole di qualcun altro
La maggior parte dei prodotti di «AI security» chiama un LLM cloud di terzi. I tuoi dati escono a ogni chiamata, il fornitore decide cosa il modello può o non può fare e il conto cresce a ogni token. Possedere i modelli elimina tutti e tre i vincoli.
Gli altri — strumenti statici + LLM cloud di terzi
ZeroHunt Apex — modelli addestrati e posseduti da noi
Addestrato su intelligence offensiva curata — non su testo raccolto a caso
Un corpus proprietario, curato a mano
Entrambi i modelli condividono la stessa base di training: un corpus proprietario di ~130.000 esempi di sicurezza offensiva ad alto segnale, assemblato da oltre dieci flussi indipendenti e raffinato con una pipeline dati rigorosa.
- ~130.000 esempi curati
- Oltre 145.000 esempi grezzi raccolti, poi ridotti eliminando i quasi-duplicati (MinHash) — varietà, non ripetizione.
- Qualità verificata
- Filtri deterministici + a giudizio-LLM rimuovono rifiuti, troncature e testo-template. L'unicità è misurata sul corpo della risposta, così il riempitivo semantico non entra mai nel training.
- Ancorato alla realtà
- Derivato da codice exploit reale, CVE aggiornate, regole di detection, tooling d'attacco e metodologia red-team collaudata — non chiacchiere sintetiche generiche.
- Copertura intera kill-chain
- Ricognizione, exploitation web, privilege escalation, costruzione di payload, post-exploitation, threat intelligence e coding di script d'exploit.
- Pulito per la valutazione
- Decontaminato rispetto a ogni benchmark su cui misuriamo, così le nostre valutazioni interne misurano la capacità, non la memoria.
Una Security Appliance Completa
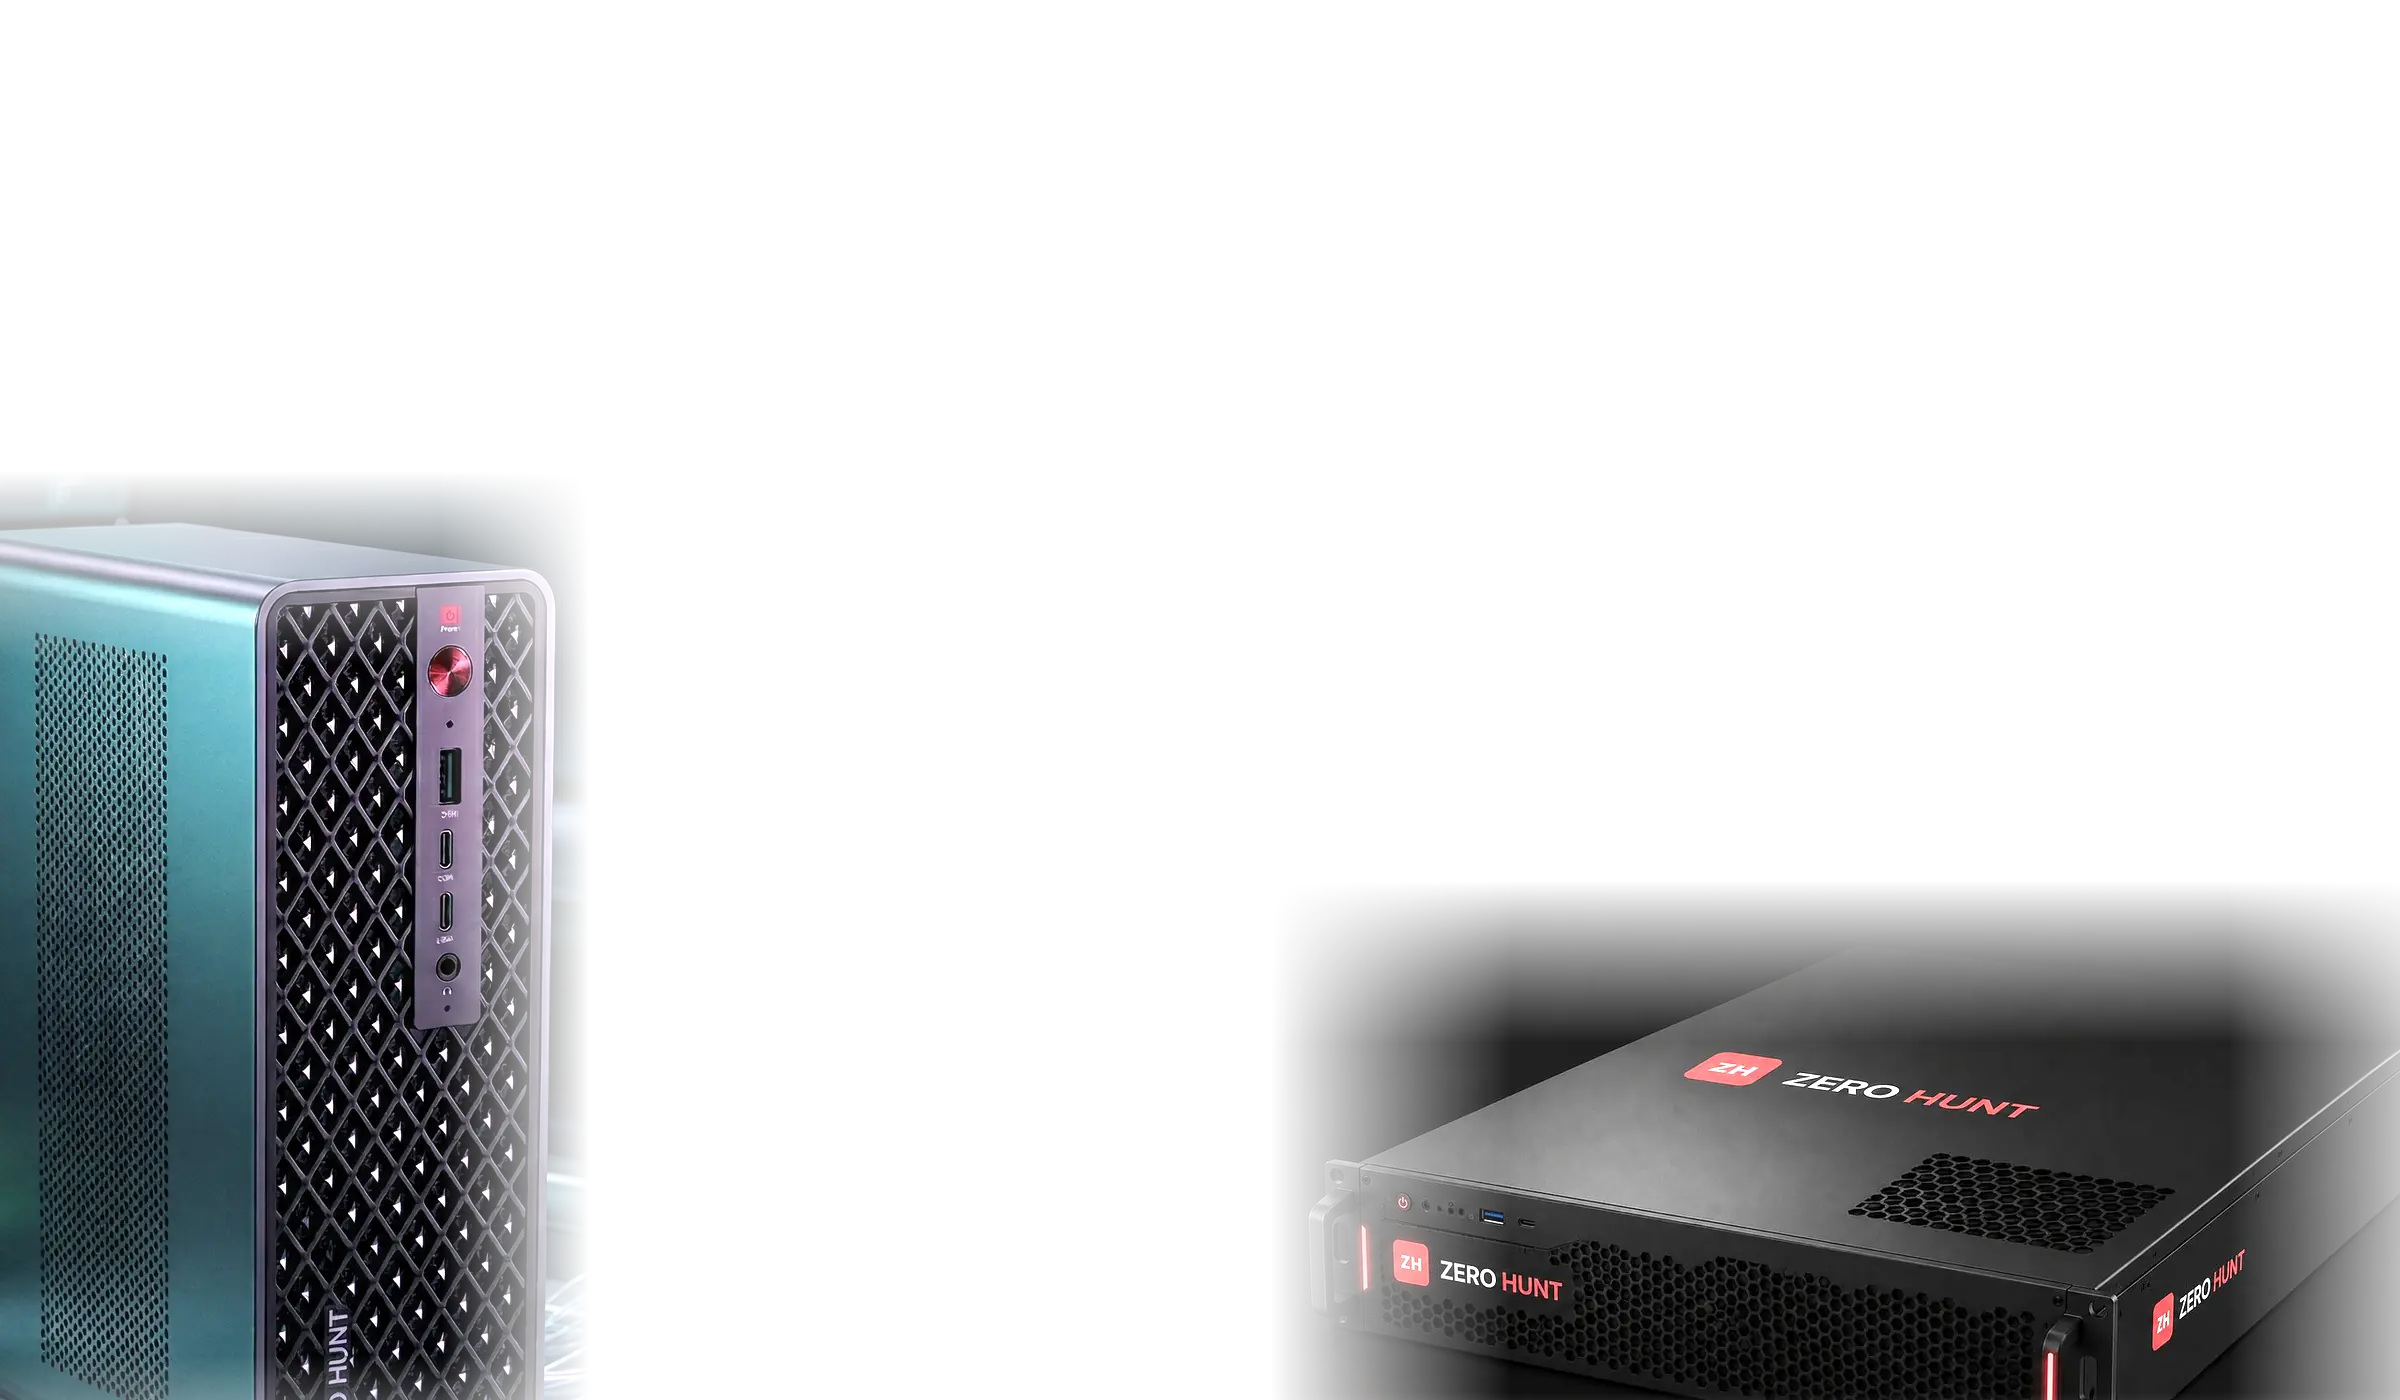
Zero Hunt non è solo software — è un'appliance dedicata che combina hardware AI proprietario e una piattaforma di sicurezza preconfigurata. La metti a rack, la colleghi alla rete e diventa subito un membro autonomo del tuo team di sicurezza. Niente lascia il tuo perimetro.
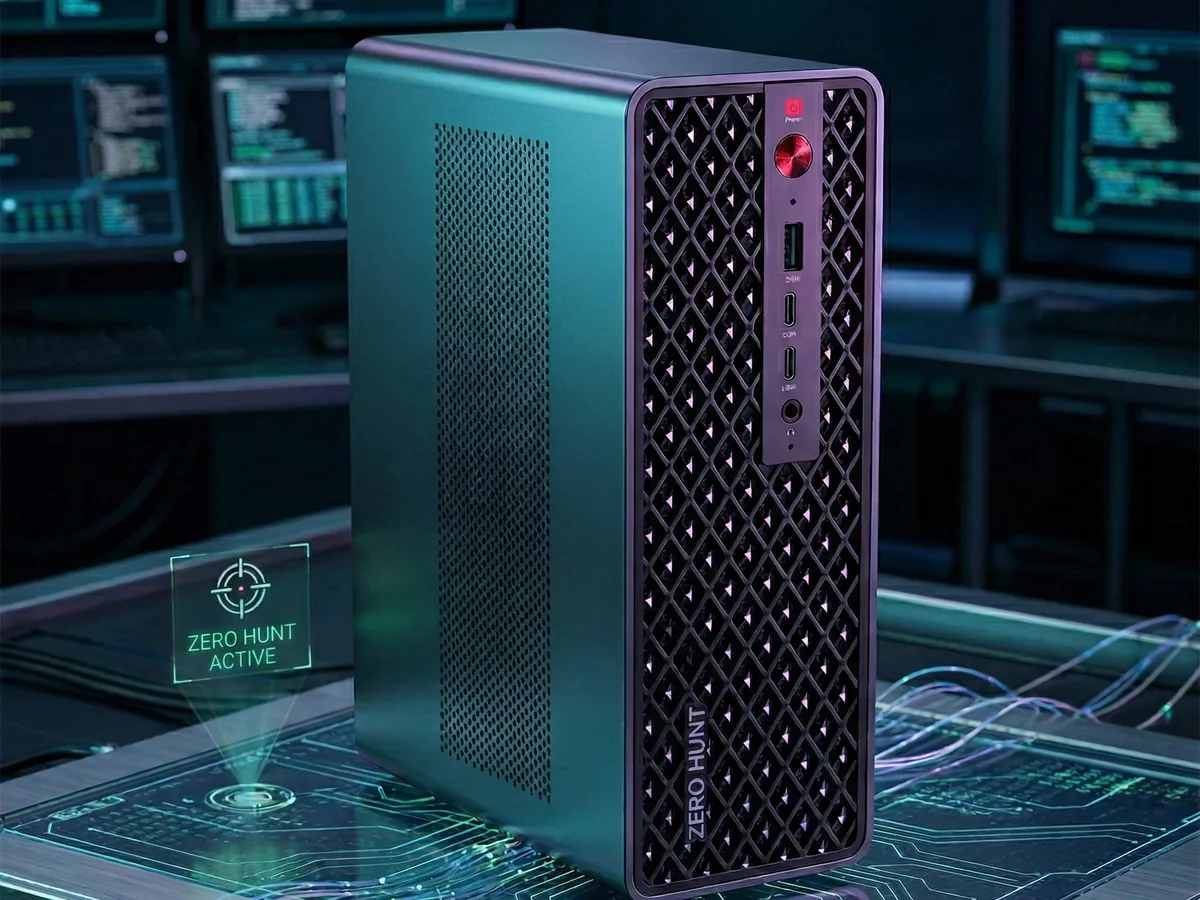
Appliance desktop
Per filiali, sedi singole e organizzazioni più piccole. Arriva preconfigurata e hardened: la accendi, autorizzi un perimetro e il red team inizia a lavorare.
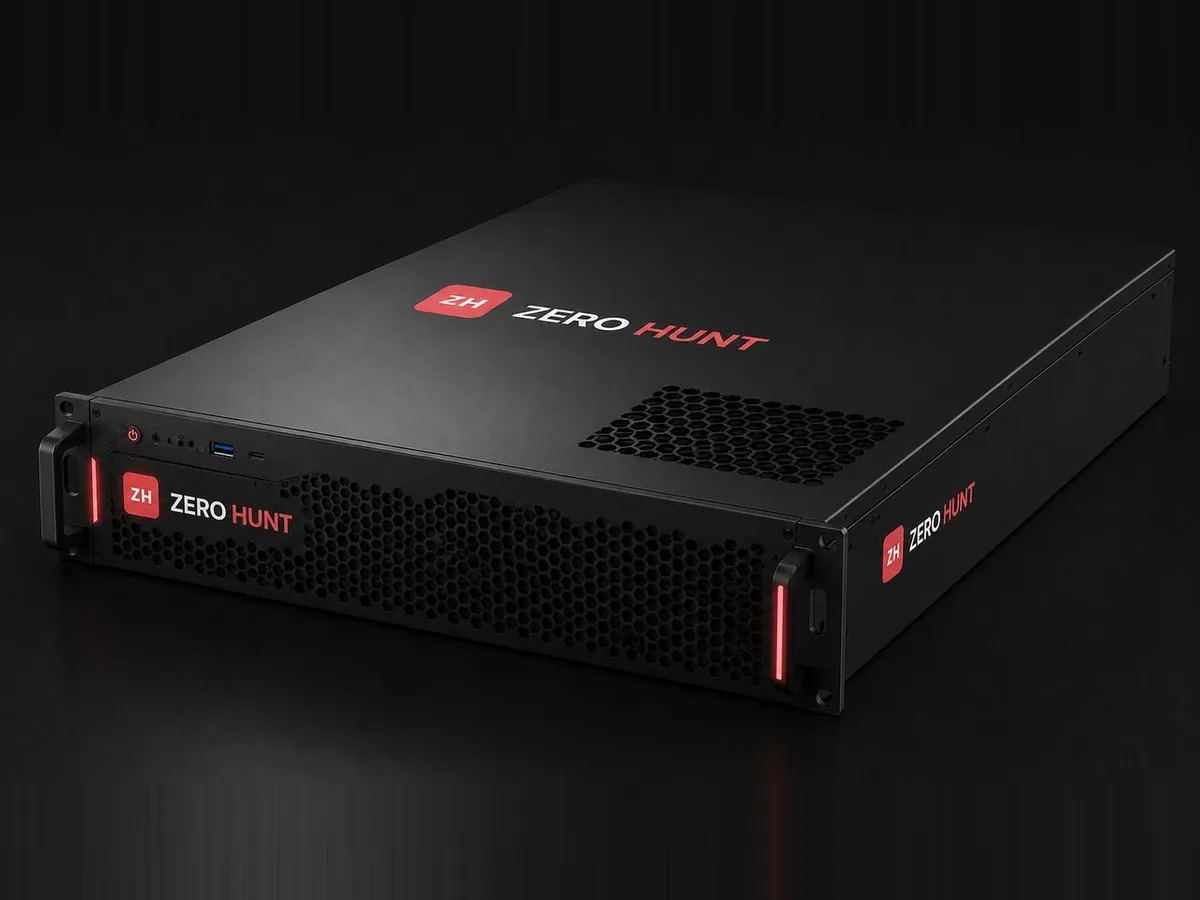
Appliance rack 2U
Per enterprise, data center e perimetri multi-sede. GPU di fascia superiore per analisi del traffico a velocità di linea e più campagne in parallelo.
Stesso software su entrambe le unità. Il deployment in air-gap è supportato su tutte e due.
Hardware AI Dedicato
Inference accelerata su GPUSpedita con acceleratori GPU dedicati per il nostro modello di traffic analysis (addestrato su miliardi di sequenze PCAP) e per la generazione di exploit guidata da LLM — base 2.7+ Gbit/s, scalabile su hardware di fascia più alta.
Solo On-Premise
La tua rete, i tuoi datiNessun dato del cliente esce dall'appliance e nessuna API LLM esterna è coinvolta. Da connessa scarica solo aggiornamenti firmati, threat intelligence pubblica e, per l'analisi gray box, codice sorgente pubblicato; in modalità air-gap non esce nulla — la modalità usata negli ambienti classificati e regolati.
Stack Software Preconfigurato
Deployment zero-touchBackend FastAPI, dashboard React, PostgreSQL + pgvector, Redis, esecuzione Docker sandboxed — tutto integrato. La colleghi, fai l'onboarding della rete, inizi a cacciare.
Esecuzione in Sandbox
Isolata per designOgni exploit gira in un container Docker effimero con hardening gVisor opzionale. L'appliance stessa è hardened — gli attacchi non toccano mai l'OS host.
Spedizione
L'appliance arriva preconfigurata e hardened
Installazione
A rack nel datacenter, collegata alla rete
Caccia
Le operazioni di sicurezza autonome partono subito
La Tua Superficie Interna e Tutto Ciò Che Esponi Verso l'Esterno.
Il primo compito di Zero Hunt è la valutazione continua dell'infrastruttura dentro il tuo perimetro. Ma la superficie d'attacco non si ferma al firewall. Lo stesso team AI residente può condurre un dynamic application security testing (DAST) completo sugli endpoint pubblici, le web app, le API e le appliance che esponi su internet — inclusi gli asset che gestisci su cloud pubblico.
Integrità Interna
Validazione sempre attiva dell'infrastruttura dentro il tuo perimetro — la valutazione continua che mantiene onesta la tua rete, giorno dopo giorno.
Copertura sul Pubblico
Su richiesta, lo stesso engine si rivolge all'esterno per testare web app, portali, API e appliance pubblicati su internet — la superficie che gli attaccanti reali raggiungono per primi.
Cosa Fa l'Engine DAST
Testing Autenticato
Esegue i veri flussi di login e riutilizza la sessione: testa l'app come utente autenticato, non solo il guscio pubblico.
Fingerprinting Cloud Provider
Rileva passivamente dove vive davvero un endpoint — AWS, Azure, Alibaba Cloud, GCP — e adatta di conseguenza il profilo di assessment.
Ingest di API & OpenAPI
Interpreta le tue spec API e sollecita ogni endpoint con probe di injection, IDOR e auth-bypass, invece di testare alla cieca.
Sfruttamento Web App
25+ skill di web exploit: injection, IDOR, open redirect, CORS, security-header e misconfiguration su target reali.
Test su Appliance & Edge
Sonda gateway, portali VPN e console di management che esponi sul perimetro — le appliance preferite dagli attaccanti.
Stesso Confine di Fiducia
È sempre il tuo team AI interno che si proietta all'esterno — non uno scanner cloud in outsourcing con una copia dei tuoi dati.
Non è un servizio di "pentest solo sul pubblico" come i tool cloud o i team di hacker esterni di cui non potrai mai fidarti del tutto. È il team AI che già vive dentro le tue mura — ora a presidiare anche le porte che lasci aperte verso il mondo esterno.
Dodici scenari concreti, dal problema al risultato
Scegli quello più vicino alla tua conversazione di oggi. Ognuno abbina un problema reale al workflow Zero Hunt che lo risolve, con il risultato da attendersi.
Sostituisci il pentest annuale con la validazione continua
Paghi €50-150k l'anno a un fornitore di pentest e il report è già superato poche settimane dopo la consegna.
Intercetta il ransomware durante la cifratura, non dopo
Gestisci un ospedale, un'azienda manifatturiera o qualsiasi ambiente attivo 24 ore su 24, dove nel primo trimestre 2026 il tempo mediano all'impatto è sotto le 48 ore e la fase di cifratura, una volta avviata, si esaurisce in 90 minuti.
Produci le evidenze dell'art. 23 NIS2 come sottoprodotto dell'attività quotidiana
Sei un'entità essenziale o importante ai sensi della NIS2 (in Italia, decreto legislativo 138/2024). Ogni incidente significativo fa scattare un preallarme entro 24 ore, una notifica entro 72 ore e una relazione finale entro un mese, a partire da quando ne vieni a conoscenza.
Correggi prima ciò che è stato dimostrato sfruttabile
L'ultimo assessment ha prodotto centinaia di finding e questo mese il tuo team ne può chiudere qualche decina.
Zero Hunt a confronto con gli strumenti in short list
Fianco a fianco con pentest automatizzato, network detection, piattaforme di compliance e scanner. La differenza è architetturale: un'unica appliance on-premise su AI privata invece di più servizi cloud.
| Capability | ZERO HUNT | Pentera | Darktrace | Vanta | Rapid7 |
|---|---|---|---|---|---|
| Pentest AI generativo | Sì | Parziale | No | Parziale | Parziale |
| Analisi del traffico AI | Sì | No | Sì | No | No |
| Compliance automatica (34 framework) | Sì | No | No | Sì | Parziale |
| Offesa + Difesa + Compliance unificate | Sì | No | No | No | No |
| Operazione multi-agente autonoma 24/7 | Sì | Parziale | Parziale | No | No |
| Skill AI auto-evolutive (AI Gym) | Sì | No | No | No | No |
| Scoperta e validazione zero-day | Sì | No | No | No | No |
| Remediation Advisor AI agentico (prioritizzato) | Sì | Parziale | No | Parziale | Parziale |
| Loop Offesa → Difesa → Compliance → Fix | Sì | No | No | No | No |
| Deploy on-premise / air-gap completo | Sì | Parziale | Sì | No | Parziale |
| Una sola piattaforma, niente tool sprawl | Sì | No | No | No | No |
Insight chiave: Pentera fa pentest automatizzato. Darktrace fa network detection. Vanta fa compliance. Nessuno combina tutti e quattro — tanto meno con un advisor agentico che accompagna il team nel fix. Zero Hunt porta sicurezza offensiva autonoma, AI traffic intelligence, compliance continua e remediation guidata dall'AI su un'unica appliance on-premise, su AI privata.
Insight chiave: Pentera fa pentest automatizzato. Darktrace fa network detection. Vanta fa compliance. Nessuno combina tutti e quattro — tanto meno con un advisor agentico che accompagna il team nel fix. Zero Hunt porta sicurezza offensiva autonoma, AI traffic intelligence, compliance continua e remediation guidata dall'AI su un'unica appliance on-premise, su AI privata.
Basato su documentazione di prodotto pubblica, verificata a settembre 2026.
Vuoi un confronto diretto più profondo?
Scegli il confronto che corrisponde al tool che stai valutando.
Threat intelligence
21 fonti di intelligence, sempre aggiornate sull'appliance
Ogni campagna parte da dati aggiornati su vulnerabilità, exploit e tecniche, sincronizzati dalle fonti pubbliche qui sotto — o importati come pacchetti di aggiornamento offline quando l'appliance lavora in air-gap. Nulla del tuo ambiente fa il percorso inverso.
Vulnerabilità
- NVD — National Vulnerability Database del NIST
- MITRE CVE — Elenco CVE
- CISA KEV — Vulnerabilità sfruttate note
- OSV — Advisory dei pacchetti open source
- VulnCheck — Maturità degli exploit
- EPSS — Probabilità di sfruttamento
Exploit e proof of concept
- Exploit-DB — Archivio pubblico di exploit
- GitHub PoC — Repository di proof of concept
- Metasploit — Indice dei moduli di exploit
- Nuclei — Template di rilevamento della community
Tecniche e detection
- MITRE ATT&CK — Enterprise, Mobile, ICS
- CAPEC — Pattern d'attacco
- Atomic Red Team — Test di detection
- Sigma — Regole di detection
- GTFOBins · LOLBAS — Binari living-off-the-land
Arricchimento
- NIST CPE — Identificazione del software
- SecLists — Credenziali di default
- HIBP — Intervalli di hash di password violate, in cache locale
- Fingerbank — Fingerprint dei dispositivi
- MaxMind GeoIP — Geolocalizzazione IP
Anche sull'appliance: AI Gym: skill testate ed evolute su laboratori vulnerabili · Laboratorio di assessment mobile per iOS e Android · Knowledge base che ricorda ogni esecuzione passata · Red Team Chat · Campagne pianificate · Trust Center per le evidenze.
Cosa chiedono davvero i CISO
Le domande che riceviamo più spesso a una prima call tecnica — deployment, AI privata, costi, controllo e compliance.
Zero Hunt è davvero on-premise o comunica con l'esterno?
Davvero on-premise. L'intero stack — modelli AI, embedding, modello del traffico, archivio delle evidenze e console — gira sull'appliance dentro il tuo perimetro. Nessun dato del cliente esce e non ci sono chiamate ad API LLM esterne. Quando è connessa, l'appliance effettua richieste in uscita solo per scaricare aggiornamenti firmati, threat intelligence pubblica (NVD, CISA KEV, EPSS e fonti simili) e, per l'analisi gray box, il sorgente pubblicato della versione del software sotto test — funzione che puoi disattivare o indirizzare a un tuo mirror interno. La segnalazione dell'esito degli aggiornamenti (ID release, stato, orario) è facoltativa. In modalità air-gap non esce nulla: gli aggiornamenti arrivano come pacchetti offline firmati e l'intelligence come import offline.
Che cos'è l'AI privata e perché conta per un red team AI?
AI privata significa che i modelli girano su infrastruttura che controlli. Zero Hunt usa modelli propri — ZeroHunt Apex (27B) sulla GPU dell'appliance, Apex Pro (284B) per i livelli superiori e i deployment sovrani. Un red team AI tratta mappe di rete, debolezze non corrette e credenziali recuperate: con l'AI privata nulla arriva a terzi e nessun fornitore esterno può rifiutare, limitare, modificare o spegnere la capacità da cui dipende la tua difesa.
Come si confronta il costo con gli strumenti AI pagati a token?
Il test di sicurezza agentico consuma moltissimi token: una campagna autonoma fa migliaia di chiamate al modello, ciascuna con migliaia di token di contesto, quindi l'AI a consumo costa di più quanto più lavora a fondo e a lungo. Sull'appliance i modelli girano su hardware di tua proprietà: costo fisso, h24, che tu esegua una campagna o cento.
In cosa il motore di pentest generativo è diverso da uno strumento che esegue Nuclei o Metasploit?
Strumenti come Nuclei e Metasploit eseguono moduli curati da una libreria statica. Gli agenti di Zero Hunt scrivono codice di exploit nuovo per ogni bersaglio con modelli locali e validano ogni nuova skill in un AI Gym isolato (Vulhub, NYU CTF Bench, Cybench) prima che arrivi in produzione — e, dove autorizzato, trasformano una debolezza trovata nel sorgente della versione esatta in uso in un proof of concept eseguibile.
C'è uno human in the loop?
Sì, quanto vuoi. Le campagne girano a uno di cinque livelli di autonomia, dall'osservazione passiva alla valutazione completa in finestre pianificate; ogni livello stabilisce cosa attende l'approvazione umana. Le azioni fuori dal livello scelto finiscono in una scheda di revisione con consenso registrato e traccia firmata, gli operatori possono mettere in pausa o fermare qualsiasi campagna e il verdetto finale su ogni finding è loro.
Fa test black box o gray box?
Entrambi. Le campagne sono black box per default: nessuna credenziale, nessun sorgente, solo ciò che i tuoi sistemi rivelano. Il gray box aggiunge il test autenticato con credenziali fornite da te e l'analisi basata sul sorgente della versione esatta del software in uso.
Quali framework di compliance sono mappati nativamente — vale solo per le norme UE?
No. 34 framework tra Unione Europea, Stati Uniti, Regno Unito, Canada, Asia-Pacifico, Medio Oriente, America Latina e Africa: NIS2, DORA e TIBER-EU; NIST CSF, NIST SP 800-53, CMMC, HIPAA, NYDFS Part 500, SOX e regole SEC; CBEST e NCSC CAF; MAS TRM, APRA CPS 234 e RBI; NCA saudita, IA degli Emirati e NCSA del Qatar; più ISO 27001, SOC 2, PCI DSS, SWIFT CSP e CIS. Finding, scansioni e remediation sono mappati in automatico con deduplica dei controlli tra framework, ogni record è firmato al momento della scrittura e i report esportati sono firmati ECDSA.
Che hardware richiede l'appliance?
Viene consegnata come appliance GPU dedicata, preconfigurata e hardenizzata — un'unità desktop per le sedi più piccole e un rack 2U per enterprise e data center. La configurazione base offre oltre 2,7 Gbit/s di inferenza AI sul traffico accanto al motore offensivo; GPU di fascia superiore aumentano il throughput. La installi, la colleghi ai segmenti da coprire e segui il wizard di onboarding.
Funziona in air-gap?
Sì. L'air-gap è una modalità di deployment nativa: nessuna connessione in uscita; gli aggiornamenti del motore arrivano come immagini firmate caricate offline, l'intelligence come pacchetti importati offline. Due funzioni dipendono da internet e lì sono disattivate: la ricognizione OSINT pubblica e il download del codice sorgente pubblicato per l'analisi gray box, per cui quelle verifiche procedono in black box. Le reti che tengono l'appliance fuori da internet ma le danno accesso ai propri mirror di codice (GitHub Enterprise, GitLab, un artifact server) mantengono i test basati sul sorgente. È pensata per ambienti regolati e classificati dove i contatti con il cloud del fornitore sono esclusi dalle policy.
Come si integra Zero Hunt in un SOC esistente?
Due punti di integrazione. Finding, alert ed evidenze firmate escono via REST, WebSocket e webhook verso SIEM, SOAR, EDR o GRC. E la Red Team chat interattiva permette a un operatore senior di guidare test mirati su ipotesi specifiche in linguaggio naturale, senza ripetere la ricognizione che il motore ha già fatto.