On-Premise-Pentest-Tool · Private KI · Human-in-the-Loop

Ein On-Premise KI-Red-Team auf privater KI.

Zero Hunt ist ein selbst gehostetes On-Premise-Pentest-Tool: ein autonomes KI-Red-Team für Netzwerke und Infrastruktur, das vollständig auf Hardware in Ihrem Besitz läuft — eigene Modelle auf eigener GPU, innerhalb Ihres Perimeters, bei Bedarf im Air-Gap. Ihre Daten erreichen nie einen Dritten, kein externer Anbieter kann es abschalten oder sein Verhalten ändern, und die Kosten sind fix — gleich, ob es eine Stunde oder rund um die Uhr arbeitet. Menschen legen den Scope fest und genehmigen jede relevante Aktion.

Das ist das Produkt: eine Maschine in Ihrem Rack, kein Abonnement

Zwei Formfaktoren, ein Software-Stack. Die Appliance wird auf den Perimeter dimensioniert, den sie abdecken muss — und in beiden Fällen bleiben Modelle, Nachweise und Konsole in Ihrem Netzwerk.

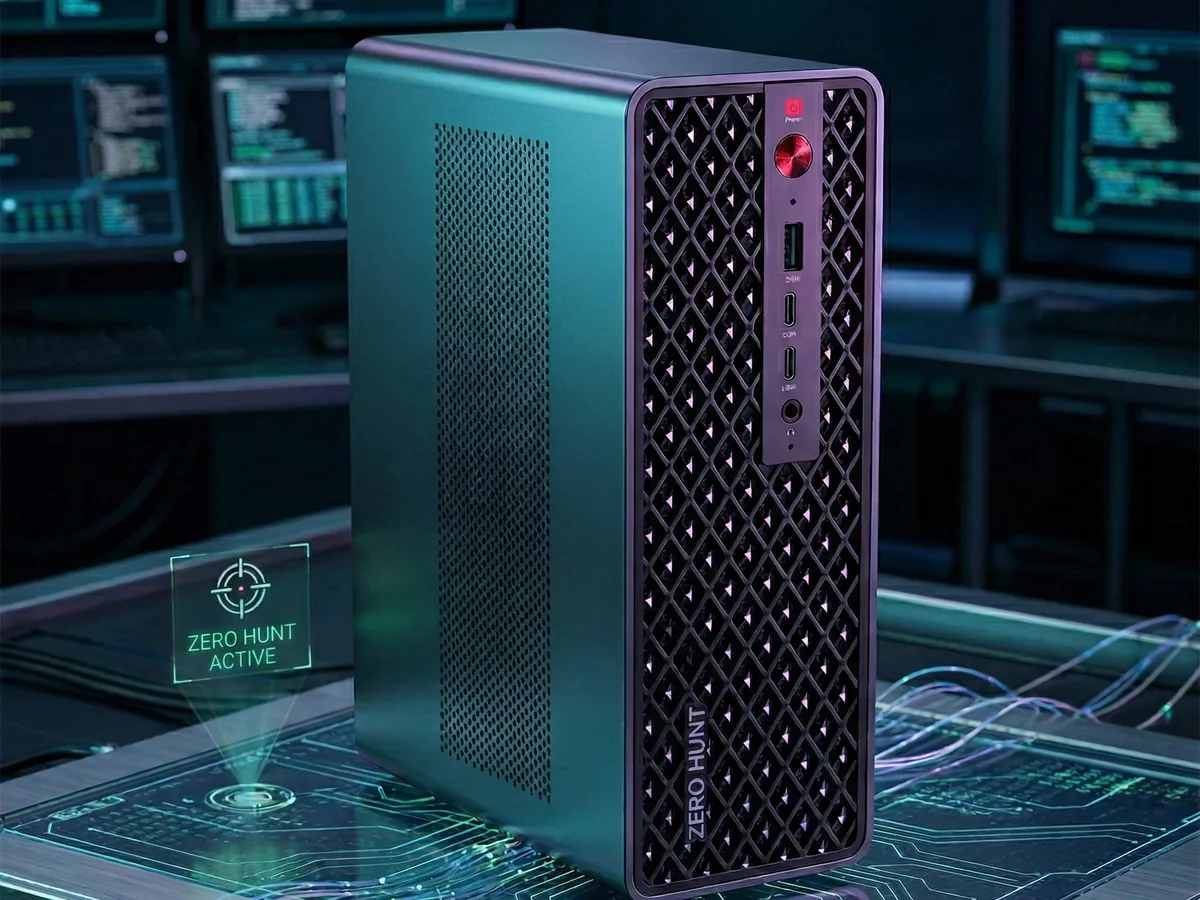
Zero Hunt Desktop-Appliance: ein kompaktes Tower-Gerät mit Zero-Hunt-Emblem am Frontgitter in einem Security Operations Room
Formfaktor 01

Desktop-Appliance

Für Niederlassungen, einzelne Standorte und kleinere Organisationen. Wird vorkonfiguriert und gehärtet geliefert: einschalten, einen Scope freigeben, und das Red Team beginnt zu arbeiten.

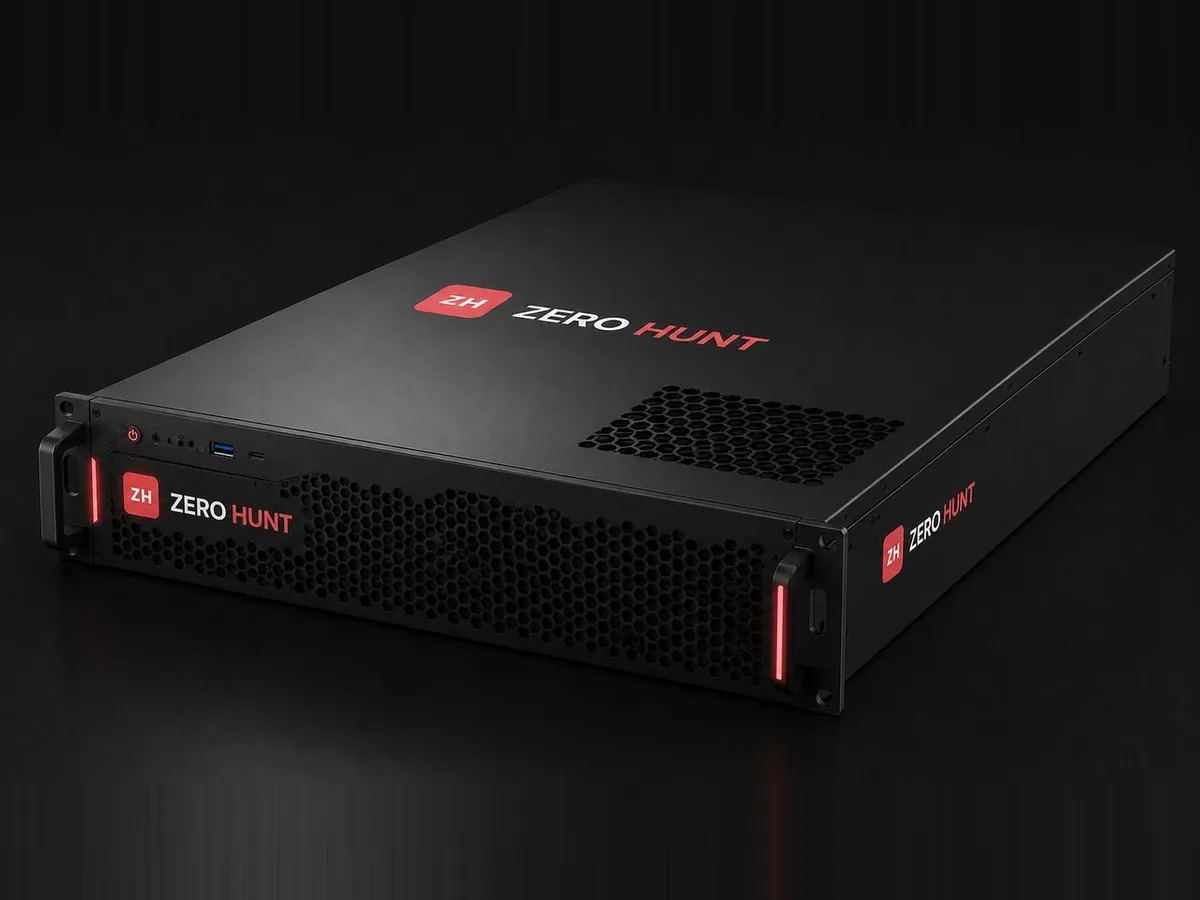
Zero Hunt 2U-Rack-Appliance: ein schwarzer Rack-Server mit Zero-Hunt-Logo auf Deckel und Frontblende und rot beleuchteten Griffen
Formfaktor 02

2U-Rack-Appliance

Für Unternehmen, Rechenzentren und Perimeter mit mehreren Standorten. Leistungsstärkere GPUs für Traffic-Analyse in Leitungsgeschwindigkeit und mehr parallel laufende Kampagnen.

Dieselbe Software auf beiden Geräten. Air-Gap-Betrieb wird auf beiden unterstützt.

Selbst gehosteter Penetrationstest: drei Gründe, warum ein KI-Red-Team bei Ihnen vor Ort laufen muss

01

Ihre Daten erreichen nie einen Dritten

Ein KI-Red-Team arbeitet mit dem sensibelsten Material, das Sie haben: Netzwerkpläne, ungepatchte Schwachstellen, erbeutete Zugangsdaten, Nachweise, dass ein System kompromittiert werden kann. Bei einem Cloud-KI-Dienst überquert all das bei jedem Modellaufruf Ihren Perimeter und wird unter der Rechtsordnung und den Aufbewahrungsregeln eines anderen Unternehmens verarbeitet. Auf der Appliance laufen Modelle, Nachweisspeicher und Konsole lokal — keine Kundendaten an irgendeine Cloud, keine Telemetrie, Air-Gap unterstützt.

02

Niemand von außen kann es abschalten oder manipulieren

Ein Cloud-KI-Anbieter kann seine Nutzungsrichtlinie ändern (Universalmodelle verweigern regelmäßig Arbeit im Bereich offensive Sicherheit), Sie drosseln, das Modell abkündigen, von dem Sie abhängen, das Konto sperren, einen Ausfall erleiden oder durch das Recht seines eigenen Landes zu etwas gezwungen werden. Für die Fähigkeit, die Ihre Abwehr testet, ist das eine Abhängigkeit, die Sie nicht akzeptieren können. On-Premise gehört Ihnen die Hardware, und die Modellgewichte laufen lokal; signierte Updates werden eingespielt, wann Sie es entscheiden — offline an Air-Gap-Standorten. Mit einer Offline-Lizenz prüft die Appliance ihre Laufzeit lokal und muss uns daher nicht erreichen, um weiterzulaufen.

03

Planbare Kosten: fix, 24/7, kein Token-Zähler

Agentische KI ist tokenhungrig. Eine autonome Kampagne besteht aus Tausenden von Modellaufrufen — Aufklärung, Planung, Code schreiben und erneut versuchen, Verifizierung, Reporting —, jeder mit Tausenden Tokens Kontext. Bei Abrechnung pro Token wächst die Rechnung mit jeder Stunde, die die KI arbeitet, und genau das gewünschte Verhalten (kontinuierlich, erschöpfend, wiederholt bis zum Nachweis) ist das teuerste. On-Premise sind die Kosten die Appliance: gleich für eine Kampagne oder hundert, zu Bürozeiten oder rund um die Uhr.

Private KI: unsere eigenen Modelle, kein Wrapper um die Modelle anderer

Zero Hunt läuft auf ZeroHunt Apex, unserer eigenen Modellfamilie, feinabgestimmt für autorisierte offensive Sicherheit: Apex (27B Parameter) auf der GPU der Appliance und Apex Pro (284B) für Appliances höherer Leistungsklassen und souveräne Private-Cloud-Deployments. Kein externer Inferenz-Endpunkt im Ablauf und keine Kosten pro Token.

Da uns die Modellgewichte gehören, bleibt das Red Team nicht an einer Verweigerung hängen, ändert sein Verhalten nicht, wenn ein Anbieter ein Modell aktualisiert, und arbeitet auch mit gezogenem Internetkabel weiter.

Was private KI in der Cybersicherheit bedeutet →

Autonom — mit Human-in-the-Loop

Jede Kampagne läuft auf einer von fünf Autonomiestufen, von rein passiver Beobachtung bis zur vollständigen Bewertung, die geplanten Wartungsfenstern vorbehalten ist. Jede Stufe legt fest, was die Agenten selbstständig tun dürfen und was auf einen Menschen wartet: Auf der niedrigsten Stufe braucht jeder aktive Scan eine Freigabe, mittlere Stufen verlangen eine Freigabe für Exploitation-, Zugangsdaten- und Verfügbarkeitstests, und nur die höchste Stufe — ausdrücklich gewählt — läuft innerhalb ihres Scopes ohne Freigabeschranken.

Will die Engine einen Proof of Concept ausführen, den die Kampagnenstufe nicht erlaubt, führt sie ihn nicht aus. Sie legt ihn in einem Review-Tab ab, wo die Ausführung eine protokollierte Zustimmung, eine erneute Scope-Prüfung, eine Berechtigung pro Skript, eine Sperre auf dem Host und einen signierten Nachweis darüber erfordert, wer sie freigegeben hat. Operatoren können jede Kampagne pausieren oder stoppen, und das abschließende Urteil über jedes Finding liegt bei ihnen.

Human-in-the-Loop bei KI-gestützten Sicherheitstests →

Black-Box und Gray-Box, so wie echte Angreifer arbeiten

Black-Box

Der Standard. Die Engine startet vom autorisierten Scope ohne Zugangsdaten und ohne Quellcode — nur mit dem, was Ihre Systeme preisgeben, wie ein externer oder nicht authentifizierter Angreifer.

Gray-Box: authentifiziert

Mit den von Ihnen bereitgestellten Zugangsdaten durchläuft sie echte Login-Abläufe und testet Webanwendungen und APIs so, wie es ein angemeldeter Benutzer tun würde.

Gray-Box: quellcodebasiert

Sie identifiziert die exakte Version der Software, die Sie einsetzen, analysiert den Quellcode genau dieser Version und validiert ein Finding mit einem Proof of Concept — dem Generative Zero-Day PoC.

Black-Box- vs. Gray-Box-Penetrationstest →

Wer es On-Premise betreiben muss

Für manche Organisationen ist On-Premise eine regulatorische Vorgabe, für andere die einzige vertretbare strategische Wahl. Typische Fälle, weltweit:

  • Regierungen, Ministerien und öffentliche Verwaltung

    Regeln zur nationalen Sicherheit und Datenklassifizierung — etwa der italienische nationale Cybersicherheitsperimeter, NIST SP 800-53 / FedRAMP in den USA und die nationalen Frameworks Saudi-Arabiens, der VAE und Katars — sowie der Grundsatz, dass die Werkzeuge, die den Staat verteidigen, unter seiner Kontrolle bleiben müssen.

  • Verteidigung, Streitkräfte, Nachrichtendienste und Verteidigungsindustrie

    Eingestufte und kontrollierte Informationen (CMMC für US-Rüstungszulieferer, nationale Akkreditierungsregime in Europa und am Golf) sowie Netze, die per Vorschrift im Air-Gap betrieben werden.

  • Kritische Infrastruktur: Energie, Wasser, Verkehr, Telekommunikation, digitale Infrastruktur

    Wesentliche Einrichtungen nach NIS2 in der EU, das Cyber Assessment Framework des NCSC im Vereinigten Königreich, nationale Frameworks für kritische Infrastrukturen anderswo — dazu bewusst isolierte OT-Netze.

  • Banken, Versicherer, Zahlungs- und Marktinfrastruktur

    IKT-Drittparteien- und Konzentrationsrisiko nach DORA und bedrohungsorientierte Tests nach TIBER-EU in der EU; CBEST im Vereinigten Königreich; NYDFS Part 500 in New York; MAS TRM in Singapur; APRA CPS 234 in Australien; OSFI B-13 in Kanada.

  • Krankenhäuser, Gesundheitswesen und Life Sciences

    Besondere Kategorien personenbezogener Daten nach Art. 9 DSGVO, HIPAA-Pflichten für Business Associates in den USA und Krankenhäuser, die nach NIS2 als wesentliche Einrichtungen gelten.

  • Fertigung, Industrie und OT

    Geschäftsgeheimnisse und geistiges Eigentum, Werksnetze im Air-Gap und Pflichten in der Rüstungslieferkette wie CMMC.

  • Kanzleien, Beratungen und professionelle Dienstleister

    Berufsgeheimnis und Mandantenvertraulichkeit, die nicht mit einem externen KI-Anbieter geteilt werden können.

  • Managed Security Service Provider (MSSPs)

    Kunden-Findings dürfen nicht in einer gemeinsam genutzten Dritt-KI zusammenfließen; die Nachweise jedes Kunden müssen getrennt und unter vertraglicher Kontrolle bleiben.

  • Börsennotierte Unternehmen und Großunternehmen

    SEC-Offenlegungspflichten zur Cybersicherheit und SOX in den USA, Verantwortung auf Vorstandsebene überall — und Sicherheitsdaten, die marktsensibel sind.

Was die Vorschriften tatsächlich verlangen

Nur wenige Regelwerke sagen ausdrücklich „On-Premise“. Was sie verlangen, ist Kontrolle über jeden Dritten, der Ihre Sicherheitsdaten berührt: NIS2 Art. 21 (Sicherheit der Lieferkette), DORA Kapitel V (IKT-Drittparteienrisiko, Konzentrationsrisiko, Exit-Strategien), DSGVO Art. 28 und Kapitel V (Auftragsverarbeiter und internationale Übermittlungen), NYDFS Part 500 (externe Dienstleister), HIPAA (Business Associates) und EU AI Act Art. 14 (menschliche Aufsicht über Hochrisiko-KI).

Eine Cloud-KI in Ihrem Red Team ist ein weiterer Dritter, den Sie bewerten, vertraglich binden, überwachen und für den Sie einen Ausstieg planen müssen — für die sensibelsten Daten, die Sie besitzen. Das Red Team On-Premise auf privater KI zu betreiben, beseitigt diesen Dritten, statt ihn zu dokumentieren.

Compliance, weltweit

34 Frameworks in 8 Regionen, automatisch zugeordnet

Jeder Befund, jeder Nachweis und jede Behebung wird den Frameworks zugeordnet, die Ihre Auditoren, Aufsichtsbehörden und Kunden verwenden — in der EU, den Vereinigten Staaten, dem Vereinigten Königreich, Kanada, Asien-Pazifik, dem Nahen Osten, Lateinamerika und Afrika. Die Appliance läuft On-Premise, wo immer Sie tätig sind; die Nachweise verlassen nie Ihren Rechtsraum.

Global / branchenübergreifend
  • ISO/IEC 27001:2022
  • SOC 2
  • NIST Cybersecurity Framework
  • CIS Critical Security Controls v8
  • PCI DSS
  • SWIFT Customer Security Programme
  • OWASP ASVS
  • CSA STAR
Europäische Union
  • NIS2 Directive
  • DORA
  • TIBER-EU
Vereinigte Staaten
  • NIST SP 800-53
  • CMMC
  • HIPAA Security Rule
  • NYDFS Part 500
  • GLBA / FTC Safeguards Rule
  • SOX IT controls
  • SEC cybersecurity disclosure rules
  • CCPA / CPRA cybersecurity audit
Vereinigtes Königreich
  • CBEST / STAR-FS
  • NCSC Cyber Assessment Framework
Kanada
  • OSFI Guideline B-13
Asien-Pazifik
  • APRA CPS 234
  • MAS Technology Risk Management
  • Singapore Cybersecurity Act / PDPA
  • RBI Cybersecurity Framework
  • FISC Security Guidelines
  • Korea ISMS-P
Naher Osten
  • Saudi NCA ECC / SAMA CSF
  • UAE Information Assurance (NESA)
  • Qatar NCSA framework
  • Bank of Israel Directive 361
Lateinamerika
  • Brazil LGPD
Afrika
  • South Africa POPIA

Fragen zum On-Premise- und Air-Gap-Penetrationstest

Was ist ein On-Premise KI-Red-Team?

Ein autonomes KI-Red-Team, dessen Modelle, Agenten, Nachweise und Konsole vollständig auf Hardware in Ihrem eigenen Netzwerk laufen. Es testet Ihre Infrastruktur kontinuierlich so, wie es ein Angreifer tun würde, und nichts von dem, was es sieht oder erzeugt, verlässt Ihren Perimeter.

Was bedeutet private KI für ein Sicherheitstool?

Dass die KI-Modelle auf Infrastruktur laufen, die Sie kontrollieren, ohne externe KI-API im Ablauf. Zero Hunt betreibt seine eigenen ZeroHunt-Apex-Modelle auf der GPU der Appliance: keine Kundendaten an irgendeine Cloud, keine Telemetrie, und es funktioniert im Air-Gap.

Warum keinen Cloud-KI-Dienst für autonomes Pentesting nutzen?

Aus drei Gründen: Ihre sensibelsten Daten würden bei jedem Aufruf den Perimeter verlassen; der Anbieter könnte den Dienst, von dem Ihre Abwehr abhängt, verweigern, drosseln, ändern oder sperren; und die Abrechnung pro Token macht kontinuierliches, gründliches Testen genau dann teuer, wenn es am nützlichsten ist.

Wie schneiden die Kosten im Vergleich zu KI mit Token-Abrechnung ab?

Eine autonome Kampagne macht Tausende Modellaufrufe mit jeweils Tausenden Tokens Kontext, daher wachsen die Kosten verbrauchsabhängiger KI mit jeder Teststunde. On-Premise laufen die Modelle auf der Appliance in Ihrem Besitz: fixe Kosten, 24/7, unabhängig davon, wie viele Kampagnen Sie durchführen.

Gibt es einen Human-in-the-Loop, oder läuft es selbstständig?

Beides, nach Ihrer Wahl. Fünf Autonomiestufen legen fest, was automatisch läuft und was auf eine Freigabe wartet; Aktionen außerhalb der gewählten Stufe landen in einem Review-Tab mit protokollierter Zustimmung und signiertem Audit-Trail. Operatoren können jede Kampagne jederzeit pausieren oder stoppen.

Testet es als Black-Box oder Gray-Box?

Beides. Kampagnen laufen standardmäßig als Black-Box — keine Zugangsdaten, kein Quellcode. Gray-Box ergänzt authentifizierte Tests mit von Ihnen bereitgestellten Zugangsdaten und eine quellcodebasierte Analyse der exakten Softwareversion, die Sie einsetzen.

Kann es vollständig im Air-Gap laufen?

Ja. Ein einziger Air-Gap-Schalter, gesetzt bei der Installation oder in den Einstellungen, schließt jede ausgehende Verbindung: kein Lizenz-Check-in, keine Release-Prüfungen, keine Synchronisierung der Wissensdatenbank. Die Lizenz wird lokal anhand eines signierten Offline-Tokens geprüft; Engine-Updates kommen als signierte Images, die Sie offline laden, und Updates der Wissensdatenbank als Bundle-Importe. Werkzeuge, die das öffentliche Internet benötigen — öffentliche OSINT, passive Subdomain-Quellen, Downloads von öffentlichem Quellcode —, werden aus den Agenten entfernt, sodass die quellcodebasierte Gray-Box-Analyse stattdessen als Black-Box läuft. Die Modelle laufen auf der GPU der Appliance, der autonome Pentest selbst benötigt also keine Konnektivität.
Halten Sie das Red Team innerhalb der Mauern, die es testet

Ein 30-minütiges Gespräch genügt, um zu sehen, ob Ihre Umgebung, Ihre Regulierung und Ihre Deployment-Vorgaben passen — Desktop-Appliance für kleinere Standorte, 2U-Rack für Unternehmen und Rechenzentren, Air-Gap, wo erforderlich.