Autonomes Pentesting · Souveräne KI · On-Premise · Air-Gap-fähig
Ein autonomes KI-Red-Team für Ihr Netzwerk, auf Hardware, die Ihnen gehört.
Autonome Penetrationstests für Netzwerke und Infrastruktur: Zero Hunt greift Ihre Umgebung so an, wie es ein versierter Angreifer tun würde, belegt jeden Befund mit Nachweisen und führt Ihr Team durch die Behebung — kontinuierlich, mit eigenen KI-Modellen, mit Human-in-the-Loop und ohne dass Ihre Daten jemals Ihr Netzwerk verlassen.
- spezialisierte KI-Agenten
- 10
- validierte Angriffs-Skills
- 142+
- Compliance-Frameworks weltweit
- 34
- Aufrufe externer LLMs
- 0
Jährliche Tests, Signaturen und Tabellen halten nicht mehr Schritt.
Angreifer nutzen heute KI, um Schwachstellen in wenigen Stunden zu finden und auszunutzen. Ein jährlicher Pentest, regelbasierte Erkennung und von Hand erstellte Compliance-Nachweise beschreiben das Netzwerk des letzten Quartals, nicht das von heute.
Ein Pentest ist eine Momentaufnahme
Wenn der Bericht vorliegt, hat sich die Umgebung bereits verändert: neue Assets, neue Schwachstellen, neue Fehlkonfigurationen. Die Exposition muss kontinuierlich validiert werden — und nachgewiesen, nicht aus einem CVSS-Score geschätzt.
Signaturen erkennen nur Bekanntes
Regelbasierte SIEM- und NDR-Tools gleichen bekannte Muster ab. Neuartiges Command-and-Control, Living-off-the-Land-Techniken und verschlüsselte Exfiltration bleiben darunter unentdeckt.
Compliance-Nachweise werden von Hand zusammengestellt
NIS2, DORA, ISO 27001, SOC 2, NIST, HIPAA, CMMC — Aufsichtsbehörden und Auditoren verlangen zunehmend kontinuierliche, signierte Nachweise statt eines einmal jährlich zusammengestellten Ordners.
Vier Fähigkeiten, eine Appliance
Autonome offensive Tests, KI-gestützte Traffic-Analyse, kontinuierliche Compliance-Nachweise und KI-geführte Behebung — gemeinsam auf privater KI innerhalb Ihres Perimeters, vom nachgewiesenen Finding bis zur verifizierten Behebung.
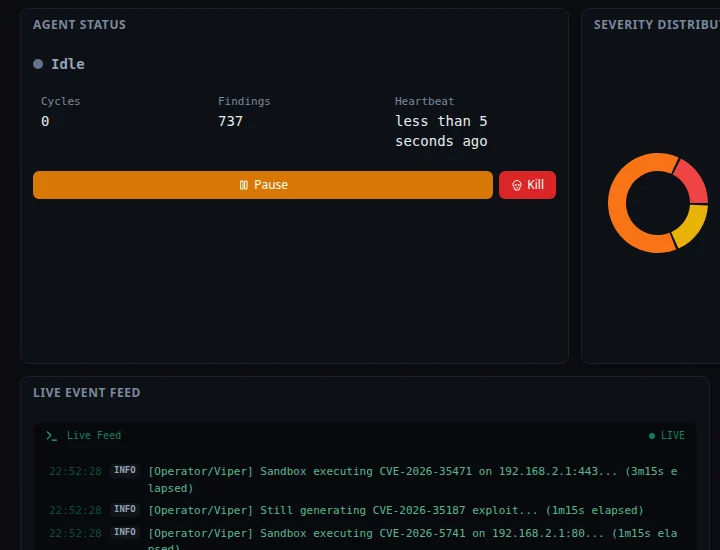
Agentenstatus mit Pause- und Stopp-Steuerung sowie der Live-Kampagnenfeed — der Operator behält die Kontrolle.
AI Generative Pentest
Ein autonomes Red Team, das kontinuierlich arbeitet
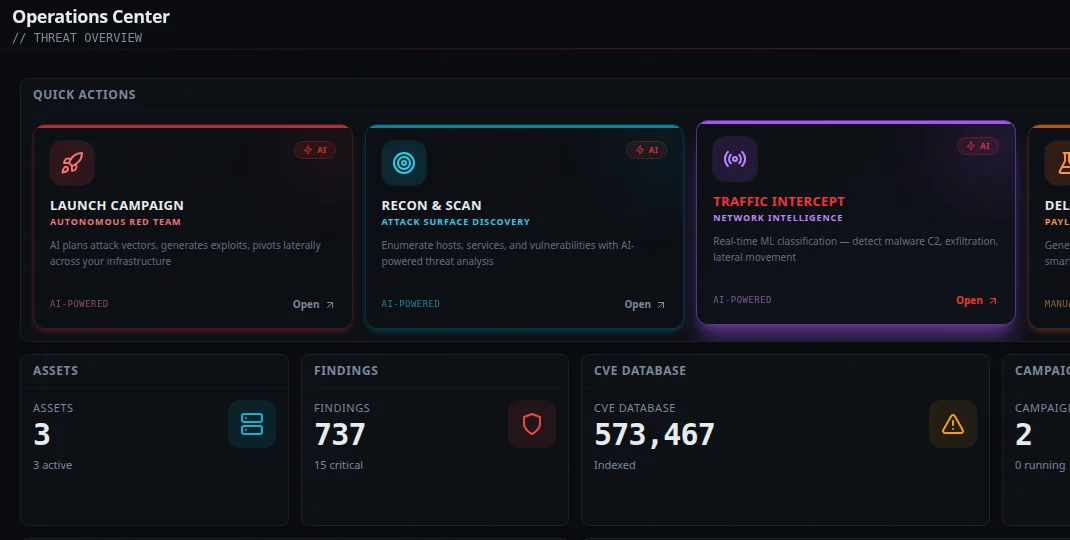
Zero Hunt setzt einen Schwarm aus 10 spezialisierten KI-Agenten ein, die Angriffe auf Ihre Infrastruktur autonom erkennen, planen und ausführen. Die generative Engine schreibt individuelle Exploit-Skripte in Echtzeit — nicht aus einer statischen Datenbank, sondern gezielt für Ihre Umgebung erstellt.
Recon, Vulnerability, Exploit, Web, Credential, Post-Exploit, Pivot, Tactic, Source Analyst und Report — koordiniert von einem AI Controller
LLM-gestützte Codegenerierung erzeugt für jedes Ziel neue Angriffsskripte, statt sie aus ExploitDB zu kopieren
AI Gym entwickelt, testet und backtestet neue Exploitation-Techniken automatisch
Eine Novelty-Validation-Engine identifiziert bisher unbekannte Schwachstellen per CVE-Abgleich + semantischer Ähnlichkeit + LLM-Analyse
Kompromittierte Hosts werden zu Startrampen — das System kartiert Lateral-Movement-Pfade automatisch
Jeder Exploit läuft in einem Einweg-Docker-Container, optional mit gVisor gehärtet, und nur innerhalb des freigegebenen Scopes und der Autonomiestufe
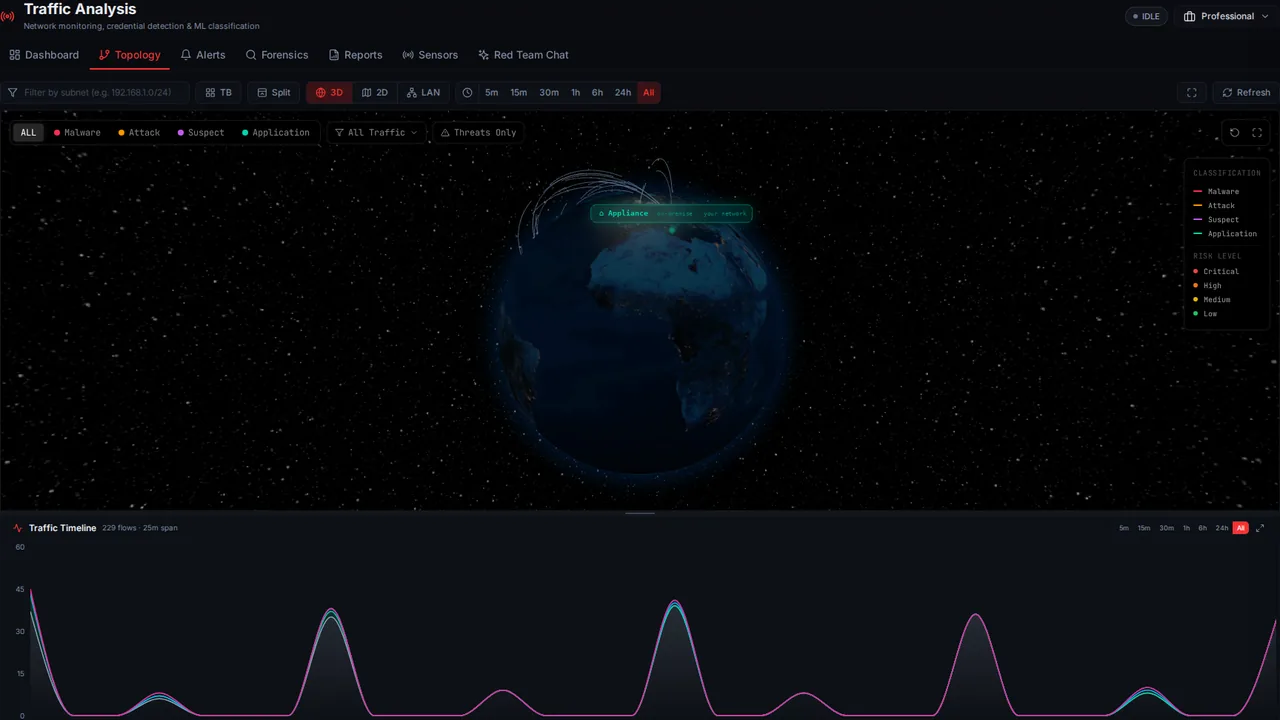
AI Traffic Analysis — 3D Threat Globe mit Echtzeit-Visualisierung der Datenflüsse
AI Traffic Analysis
Deep-Packet-ML-Intelligenz in Leitungsgeschwindigkeit
Eine proprietäre Deep-Learning-Architektur, trainiert auf Milliarden realer PCAP-Sequenzen, die in Echtzeit direkt auf der GPU der Appliance läuft. Vier parallele Inferenz-Heads erkennen, was signaturbasierte Tools übersehen: neuartige C2-Kanäle, verschlüsselte Malware-Beacons, Ransomware-Staging-Muster, Datenexfiltration und anomales Lateral Movement — ohne jemals ein Paket in die Cloud zu senden.
Deep-Learning-Architektur, trainiert auf Milliarden gelabelter PCAP-Sequenzen — 4 Inferenz-Heads: verdächtiger Traffic, Malware-Klassifizierung, Erkennung des Angriffstyps, Application Fingerprinting
Läuft direkt auf der GPU der Appliance — keine Cloud, keine externen API-Aufrufe. Jedes Paket wird klassifiziert, während es Ihr Netzwerk durchquert
Auf standardmäßiger GPU-beschleunigter Hardware — skaliert mit leistungsstärkeren Beschleunigern nach oben, ohne Auswirkungen auf den Produktiv-Traffic
Verhaltensanalyse erkennt Traffic-Muster der Verschlüsselungsphase, bevor Dateien gesperrt werden
Identifiziert verdeckten Command-and-Control-Traffic selbst über HTTPS, DNS-Tunneling und Domain Fronting
Sensoren über Netzwerksegmente verteilen für vollständige Sichtbarkeit, einschließlich OT/ICS-Netzwerken
Geografische Echtzeit-Visualisierung der Traffic-Flüsse mit Bedrohungskorrelation und ISP-Zuordnung
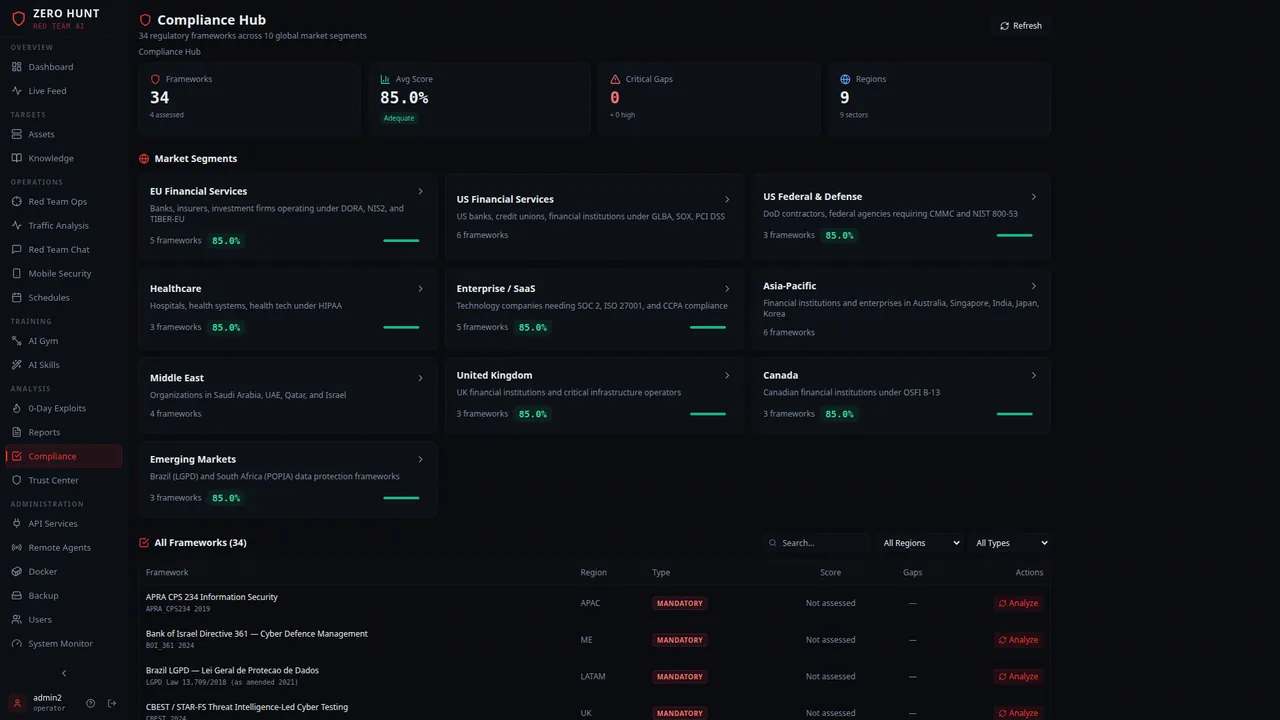
Compliance Hub — 34 Frameworks, Marktsegmente, kontinuierliche Gap-Analyse
Automatische Compliance
Kontinuierliche Bewertung über 34 Frameworks weltweit
Zero Hunt ordnet jedes Finding, jede Konfiguration und jedes Nachweisartefakt automatisch den Compliance-Frameworks zu, die für Ihr Unternehmen relevant sind. NIS2, DORA, ISO 27001, SOC 2, PCI DSS, HIPAA, NIST CSF — alle kontinuierlich bewertet, nicht einmal im Jahr.
NIS2, DORA, TIBER-EU, ISO 27001, SOC 2, PCI DSS, NIST CSF, NIST 800-53, CMMC, HIPAA, NYDFS Part 500, GLBA, SEC-Regeln, CBEST, MAS TRM, saudische NCA und 18 weitere — EU, USA, UK, APAC, Naher Osten
Kontrollbewertung in Echtzeit mit gewichtetem Scoring — keine jährliche Checkbox
Jeder Scan, jedes Finding und jede Behebung wird automatisch als Compliance-Nachweis zugeordnet
Kryptografisch signierte PDF-Berichte mit lückenloser Chain of Custody für Auditoren
Automatisierte Behebungsaufgaben mit Prioritäts-Scoring nach Compliance-Auswirkung
Eine Kontrolle erfüllt mehrere Frameworks — redundanter Audit-Aufwand sinkt um bis zu 70 %
RCE ohne Auth · web-01 :8080
Schwache SSH-Zugangsdaten · 10.0.4.12
Offenes Admin-Panel · db-02
Wie behebe ich zuerst die RCE auf web-01?
Über den Deserialisierungs-Sink als ausnutzbar bestätigt.
Auf 2.4.6 patchen, :8080 am Edge sperren, das geleakte Token rotieren. Soll ich das Härtungsskript erstellen?
Remediation Advisor — priorisierter Behebungsplan + agentischer Chat auf Basis der internen KB
AI Remediation Advisor
Ein agentischer Chat, der behebt, nicht nur findet
Die Schwachstelle zu finden ist die halbe Arbeit. Zero Hunt schließt den Kreis mit einem agentischen Advisor, der die Findings einer Kampagne in einen priorisierten Schritt-für-Schritt-Behebungsplan verwandelt — und Ihr Team anschließend jede Behebung im Chat vertiefen lässt. Jede Antwort stützt sich auf eine interne Wissensbasis aus Exploitation-Techniken, CVE-Intelligence und den eigenen Nachweisen der Engine — die Empfehlungen beziehen sich also genau auf das, was in Ihrer Umgebung tatsächlich als ausnutzbar nachgewiesen wurde.
Findings werden nach realem, nachgewiesenem Risiko geordnet — ausgenutzte und verifizierte zuerst —, damit Ihr Team das Wichtige behebt, bevor es sich dem nur Theoretischen widmet
Eine dialogfähige KI, die über die Kampagne schlussfolgert, bei Bedarf die benötigten Nachweise abruft und Sie interaktiv durch jede Behebung führt — kein statischer Bericht
Jede Empfehlung ist per RAG in einer kuratierten Wissensbasis aus Angriffstechniken, CVE-Intelligence und den eigenen Findings der Engine verankert — keine generischen, halluzinierten Ratschläge
Die Behebung umfasst nur nachweislich ausnutzbare Findings (verified / exploited). Unbestätigtes Rauschen bleibt außen vor, damit der Aufwand dort ankommt, wo das Risiko real ist
Lassen Sie den Advisor einsatzbereite Behebungs- und Härtungsskripte erzeugen, zugeschnitten auf das konkrete Finding und Ihre Umgebung
Jede Advisor-Sitzung ist an ihre Kampagne gebunden — die KI weiß immer genau, über welche Hosts, Dienste und Findings sie schlussfolgert
Von der verwundbaren Codezeile zum Proof of Concept, der funktioniert.
Ein Scanner vergleicht Signaturen. Selbst die meisten „KI“-Tools erzeugen ein einziges Skript und hören dort auf. Zero Hunt liest die exakte Version der Software, die Sie tatsächlich betreiben, findet die Schwachstelle in ihrem Quellcode — auch solche, die in keinem CVE-Katalog stehen — und arbeitet dann Runde um Runde weiter am Exploit, bis er real gegen Ihr System greift.
Wie der Nachweis entsteht
Versionsgenaue Identifikation
Es ermittelt das Produkt UND die exakte Version, die Sie betreiben — aus Generator-Metadaten, Headern, Pfaden und JavaScript — und lädt dann den Quellcode genau dieser Version, aus dem öffentlichen Repository oder aus Ihrem eigenen Quellcode-Mirror. Nicht die neueste, die womöglich bereits gepatcht ist.
Die Schwachstelle im Quellcode
Ein Taint-Scan verfolgt Request-Eingaben bis zu den Sinks, die sie erreichen können: SQL, Befehlsausführung, Path Traversal, SSRF, Deserialisierung, nicht authentifizierte Uploads und Aktionen. Zurück kommt die Form des Requests — die Aktion, die Parameter, der Handler — kein Schwachstellenname.
Die Exploit Forge
Ein versiegelter Container bleibt geöffnet, während ein Coding-Agent den Proof of Concept schreibt, ihn gegen das Ziel ausführt, liest, was tatsächlich zurückkam, ihn korrigiert und erneut ausführt — und genau in dem Moment stoppt, in dem der Exploit nachweislich funktioniert.
Was Sie erhalten, ist keine Meinung
Ein ausführbarer Proof of Concept, abgelegt in der Kampagne, zusammen mit den Vorher-nachher-Nachweisen dessen, was er bewirkt hat. Nicht „Sie könnten verwundbar sein“ — das ist der Request, das ist seine Wirkung, führen Sie ihn selbst aus.
Der Nachweis ist zugleich die Behebung
Derselbe PoC ist für den Operator im Chat und für den AI Remediation Advisor lesbar, weil er den exakten Request, Parameter und die Quellcodezeile benennt, in der die Schwachstelle steckt. Kein Advisory beschreibt eine Behebung so präzise wie der Exploit, der das System gebrochen hat.
Warum sich die Forge nicht gegen Sie wenden kann
Keine Verbindung zu Ihren Systemen
Die Forge hat keinen Zugriff auf den Host, auf dem sie läuft. Ihre Dateien, Ihre Schlüssel und das Operator-Netzwerk existieren in ihr schlicht nicht.
Injection technisch neutralisiert statt nur weggehofft
Jedes heruntergeladene Stück Quellcode und jede Antwort des Ziels wird versiegelt und als Daten gekennzeichnet, bevor die KI sie sieht. Ein präparierter Kommentar wird als Beweismittel behandelt, niemals als Anweisung.
Kein Weg nach draußen
Sie befindet sich in einem Netzwerk ohne Route ins Internet. Sie erreicht das Testziel und das Reasoning-Modell — sonst nichts. Es gibt keinen Kanal, über den ein einziges Byte dorthin gelangen könnte, wo es nicht hingehört.
Minimale Rechte, harte Obergrenzen
Ohne jegliche System-Capabilities, ohne Möglichkeit zur Rechteausweitung, unter festen Speicher-, CPU- und Prozesslimits — und in dem Augenblick zerstört, in dem die Arbeit erledigt ist.
Das ist der Unterschied zwischen einer Demo und etwas, das Sie in einer Bank betreiben können: die generative Kraft einer KI, die Exploits schreibt, eingebettet in ein Isolationsmodell, entworfen von Menschen, die davon ausgehen, dass der untersuchte Code feindselig ist — denn das ist er.
Human-in-the-Loop
Autonom, wenn Sie es wollen. Überwacht, wenn es darauf ankommt.
Jede Kampagne läuft auf einer von Ihnen gewählten Autonomiestufe, und der kollaborative Modus kann sie zusätzlich an den von Ihnen festgelegten Entscheidungspunkten anhalten — vor Exploitation, Pivoting oder Planung —, bis ein Operator freigibt, ablehnt oder umlenkt. Alles außerhalb der gewählten Stufe wartet auf einen Menschen, und jede Freigabe, Aktion und Bewertung wird protokolliert.
1
Beobachten
Nur passiv; jeder aktive Scan erfordert eine Freigabe.
2
Leicht
Scans; Exploitation und Credential-Tests erfordern eine Freigabe.
3
Standard
Credential-Tests; Exploitation und Verfügbarkeitstests erfordern eine Freigabe.
4
Hoch
Exploit-Verifizierung; Verfügbarkeitstests erfordern eine Freigabe.
5
Voll
Vollständige Prüfung in einem geplanten Zeitfenster, ausdrücklich gewählt.
Prüfung, bevor etwas Riskantes läuft
Ein Proof of Concept, den die Stufe nicht zulässt, landet in einem Review-Tab. Seine Ausführung erfordert protokollierte Zustimmung, eine erneute Scope-Prüfung, eine Freigabe pro Skript und eine Sperre auf dem Host.
Ein signiertes Protokoll, wer was getan hat
Jede Ausführung — durch einen Agenten oder einen Operator — schreibt einen signierten Eintrag mit Identität, Ziel und Ergebnis und fließt in die Nachweiskette ein.
Ein Stopp-Mechanismus, der funktioniert
Operatoren können eine Kampagne jederzeit pausieren oder stoppen, und das letzte Wort zu jedem Finding liegt bei ihnen.
Black-Box oder Gray-Box, by Design
Kampagnen starten als Black-Box — ohne Zugangsdaten, ohne Quellcode. Gray-Box ergänzt authentifizierte Tests und quellcodegestützte Analyse, wenn Sie diese bereitstellen.
Ein KI-Team, das in Ihren Mauern lebt.
Zero Hunt ist kein Cloud-Dienst. Es ist ein KI-Sicherheitsteam, das vollständig innerhalb Ihres Perimeters läuft — auf Ihrer Hardware, in Ihrem Netzwerk, auf privater KI, unter Ihrer Kontrolle. Keine Kundendaten gehen an Dritte, niemand von außen kann es abschalten, und die Kosten steigen nicht mit jedem Token, das die Agenten verbrauchen.
Dieselbe Intelligenz wie das beste externe Red Team — aber es lebt bei Ihnen, ist nur Ihnen verpflichtet und verlässt nie das Gebäude.
Warum On-Premise und private KI: Daten, Kontrolle, Kosten — und für wen sie Pflicht sind →
Angetrieben von ZeroHunt Apex
Zero Hunt läuft auf ZeroHunt Apex — unserer eigenen Familie souveräner Offensiv-KI-Modelle, intern auf echter Exploit-Intelligence feinabgestimmt und zu 100 % innerhalb Ihres Perimeters ausgeführt. Während andere Anbieter Cloud-LLMs von Drittanbietern verpacken, die offensive Aufgaben verweigern und Ihre Daten nach außen senden, besitzen wir die Modellgewichte. Zwei Stufen, dasselbe Red-Team-Gehirn: Sie wählen Effizienz oder maximale Leistungsfähigkeit.
ZeroHunt Apex
27BOn-Premise-Flaggschiff
Das Red-Team-Modell, das innerhalb Ihres Perimeters läuft.
Ein Modell mit 27 Milliarden Parametern, feinabgestimmt für autonome Offensive Security. Kompakt genug, um vollständig On-Premise zu laufen — Air-Gap-fähig, keine Daten verlassen jemals Ihr Netzwerk — und dennoch darauf trainiert, über die gesamte Angriffs-Kill-Chain hinweg zu schlussfolgern.
ZeroHunt Apex Pro
284BMaximale Leistungsfähigkeit
Reasoning im Frontier-Maßstab für die härtesten Ziele.
Ein Modell mit 284 Milliarden Parametern für die anspruchsvollsten Einsätze. Tieferes mehrstufiges Reasoning, breitere Exploit-Abdeckung und stärkere Entdeckung neuer Schwachstellen — für Appliances höherer Leistungsklassen und souveräne Private-Cloud-Deployments.
Ein Sicherheitstool auf gemieteter KI übernimmt die Regeln eines anderen
Die meisten „KI-Security“-Produkte rufen ein Cloud-LLM eines Drittanbieters auf. Ihre Daten verlassen bei jedem Aufruf das Haus, der Anbieter entscheidet, was das Modell tut und was nicht, und die Rechnung wächst pro Token. Eigene Modelle beseitigen alle drei Einschränkungen.
Andere — statische Tools + Cloud-LLM eines Drittanbieters
ZeroHunt Apex — Modelle, die wir feinabgestimmt haben und besitzen
Trainiert auf kuratierter Offensiv-Intelligence — nicht auf zusammengekratztem Text
Ein proprietärer, von Hand kuratierter Korpus
Beide Modelle teilen dieselbe Trainingsgrundlage: einen proprietären Korpus aus ~130.000 aussagekräftigen Offensive-Security-Beispielen, zusammengestellt aus mehr als einem Dutzend unabhängiger Quellen und durch eine rigorose Datenpipeline veredelt.
- ~130.000 kuratierte Beispiele
- Über 145.000 Rohbeispiele gesammelt und anschließend durch Entfernung von Beinahe-Duplikaten (MinHash) reduziert — Vielfalt statt Wiederholung.
- Geprüfte Qualität
- Deterministische und per LLM bewertete Filter entfernen Verweigerungen, abgeschnittene Antworten und Textbausteine. Die Einzigartigkeit wird am Antworttext gemessen, sodass semantisches Füllmaterial nie ins Training gelangt.
- In der Realität verankert
- Abgeleitet aus echtem Exploit-Code, aktueller CVE-Intelligence, Detection-Regeln, Angreifer-Tooling und praxiserprobter Red-Team-Methodik — nicht aus generischem synthetischem Geplauder.
- Abdeckung der gesamten Kill-Chain
- Reconnaissance, Web-Exploitation, Privilege Escalation, Payload-Erstellung, Post-Exploitation, Threat Intelligence und Programmierung von Exploit-Skripten.
- Evaluationssauber
- Gegen jeden Benchmark, auf dem wir testen, dekontaminiert — so messen unsere internen Evaluationen Können, nicht Auswendiglernen.
Eine komplette Security-Appliance
Zero Hunt ist nicht nur Software — es ist eine speziell entwickelte Appliance, die dedizierte KI-Hardware mit einer vorkonfigurierten Sicherheitsplattform kombiniert. Sie bauen sie ins Rack ein, verbinden sie mit Ihrem Netzwerk, und sie wird sofort zu einem autonomen Mitglied Ihres Security-Teams. Nichts verlässt Ihren Perimeter.
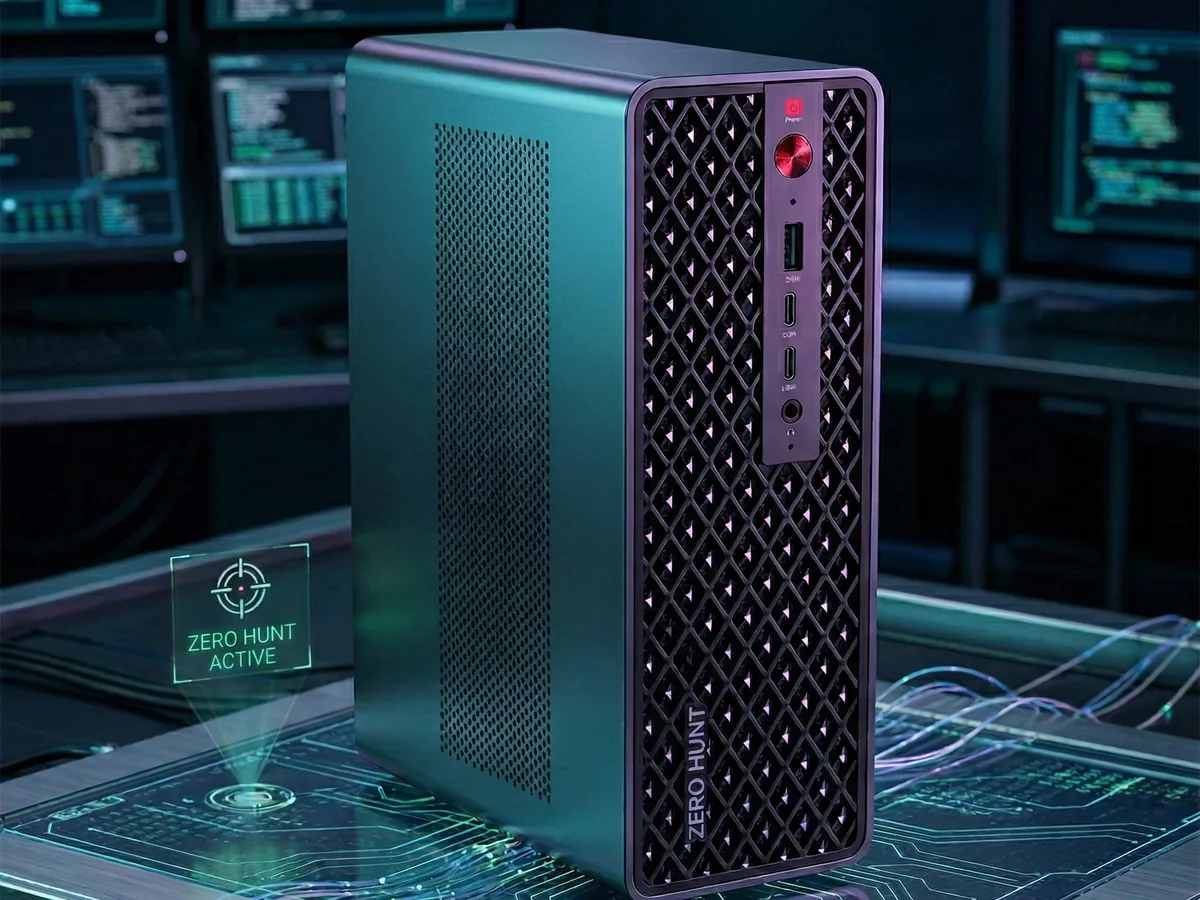
Desktop-Appliance
Für Niederlassungen, einzelne Standorte und kleinere Organisationen. Wird vorkonfiguriert und gehärtet geliefert: einschalten, einen Scope freigeben, und das Red Team beginnt zu arbeiten.
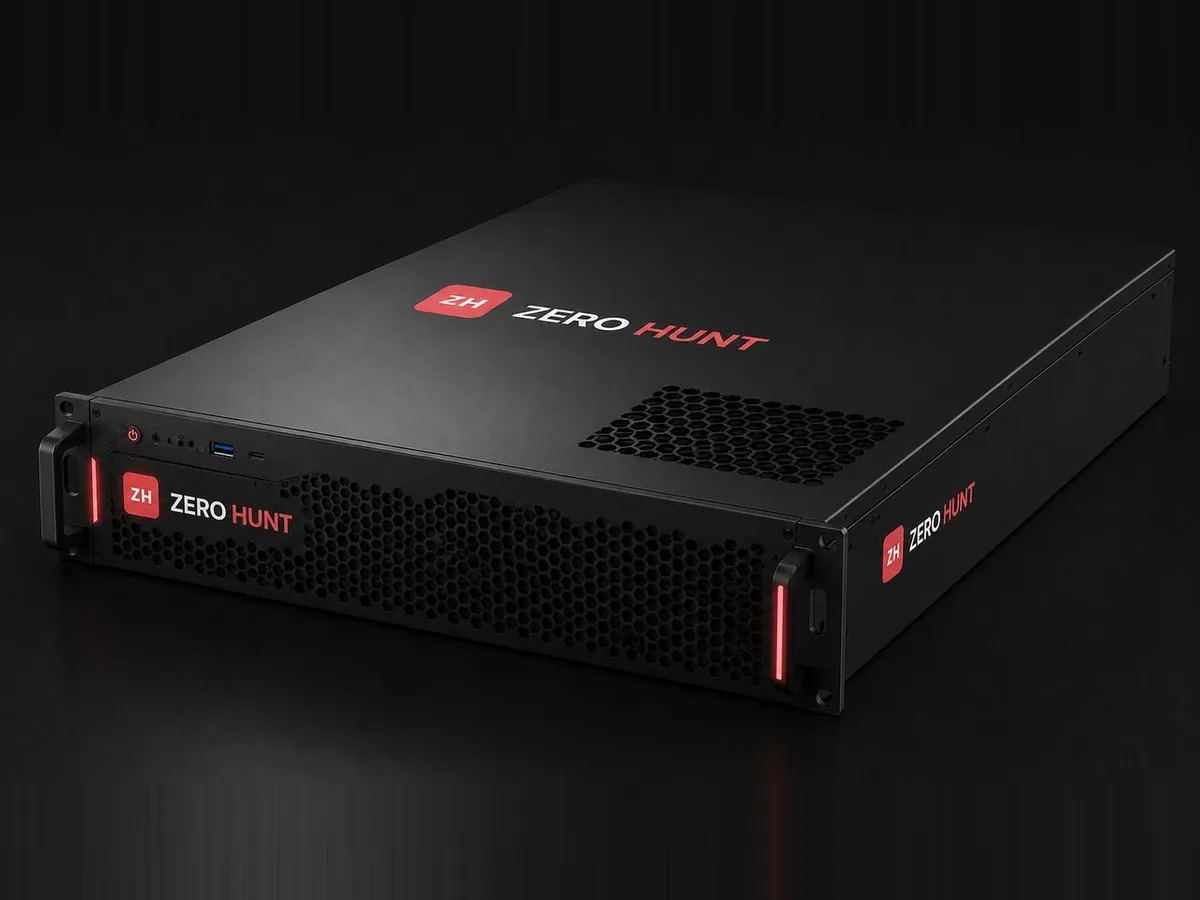
2U-Rack-Appliance
Für Unternehmen, Rechenzentren und Perimeter mit mehreren Standorten. Leistungsstärkere GPUs für Traffic-Analyse in Leitungsgeschwindigkeit und mehr parallel laufende Kampagnen.
Dieselbe Software auf beiden Geräten. Air-Gap-Betrieb wird auf beiden unterstützt.
Dedizierte KI-Hardware
GPU-beschleunigte InferenzWird mit dedizierten GPU-Beschleunigern ausgeliefert, auf denen unser proprietäres Traffic-Analyse-Modell (trainiert auf Milliarden von PCAP-Sequenzen) und die LLM-gestützte Exploit-Generierung laufen — Basis 2,7+ Gbit/s, skalierbar mit leistungsstärkerer Hardware.
Ausschließlich On-Premise
Ihr Netzwerk, Ihre DatenKeine Kundendaten verlassen die Appliance, und keine externe LLM-API ist beteiligt. Im verbundenen Betrieb lädt sie nur signierte Updates, öffentliche Threat Intelligence und – für Gray-Box-Analysen – veröffentlichten Quellcode; im Air-Gap-Modus geht überhaupt nichts nach außen — der Modus, den als Verschlusssache eingestufte und regulierte Umgebungen nutzen.
Vorkonfigurierter Software-Stack
Zero-Touch-DeploymentFastAPI-Backend, React-Dashboard, PostgreSQL + pgvector, Redis, Docker-Ausführung in der Sandbox — alles integriert. Anschließen, Netzwerk einbinden, mit dem Threat Hunting beginnen.
Ausführung in der Sandbox
Isoliert by DesignJeder Exploit läuft in einem flüchtigen Docker-Container mit optionaler gVisor-Härtung. Die Appliance selbst ist gehärtet — die Angriffe berühren niemals das Host-Betriebssystem.
Lieferung
Die Appliance kommt vorkonfiguriert und gehärtet an
Einbau
Im Rechenzentrum ins Rack einbauen und mit dem Netzwerk verbinden
Threat Hunting
Autonome Security-Operationen beginnen sofort
Ihre interne Angriffsfläche und alles, was Sie der Welt zeigen.
Die erste Aufgabe von Zero Hunt ist die kontinuierliche Bewertung der Infrastruktur innerhalb Ihres Perimeters. Doch Ihre Angriffsfläche endet nicht an der Firewall. Dasselbe residente KI-Team kann vollständiges Dynamic Application Security Testing (DAST) gegen die öffentlichen Endpunkte, Web-Apps, APIs und Appliances durchführen, die Sie im Internet exponieren — einschließlich Assets, die Sie in der Public Cloud betreiben.
Interne Integrität
Permanente Validierung der Infrastruktur innerhalb Ihres Perimeters — die kontinuierliche Bewertung, die Ihr Netzwerk Tag für Tag auf die Probe stellt.
Abdeckung der öffentlichen Angriffsfläche
Bei Bedarf richtet sich dieselbe Engine nach außen und testet die Web-Apps, Portale, APIs und Appliances, die Sie im Internet veröffentlichen — die Angriffsfläche, die echte Angreifer zuerst erreichen.
Was die DAST-Engine leistet
Authentifiziertes Testen
Durchläuft echte Login-Flows und nutzt die Session weiter — so wird die App als angemeldeter Benutzer getestet, nicht nur die öffentliche Hülle.
Cloud-Provider-Fingerprinting
Erkennt passiv, wo ein Endpunkt tatsächlich liegt — AWS, Azure, Alibaba Cloud, GCP — und passt das Bewertungsprofil entsprechend an.
API- und OpenAPI-Import
Liest Ihre API-Spezifikationen ein und prüft jeden Endpunkt gezielt mit Injection-, IDOR- und Auth-Bypass-Tests, statt blind zu testen.
Web-App-Exploitation
25+ Web-Exploit-Skills: Injection, IDOR, Open Redirect, CORS, Security-Header- und Fehlkonfigurationstests an Live-Zielen.
Appliance- und Edge-Tests
Prüft die Gateways, VPN-Portale und Management-Konsolen, die Sie am Netzwerkrand exponieren — die Appliances, die Angreifer lieben.
Dieselbe Vertrauensgrenze
Es ist weiterhin Ihr eigenes internes KI-Team, das nach außen greift — kein ausgelagerter Cloud-Scanner mit einer Kopie Ihrer Daten.
Dies ist kein „Pentest nur von außen“ wie bei Cloud-Tools oder externen Hacker-Teams, denen Sie nie vollständig vertrauen können. Es ist das KI-Team, das bereits innerhalb Ihrer Mauern lebt — und jetzt auch die Türen bewacht, die Sie zur Außenwelt offen lassen.
Zwölf konkrete Szenarien, vom Problem zum Ergebnis
Wählen Sie das Szenario, das Ihrer aktuellen Situation am nächsten kommt. Jedes verbindet ein reales Problem mit dem Zero-Hunt-Workflow, der es löst, und dem zu erwartenden Ergebnis.
Den jährlichen Pentest durch kontinuierliche Validierung ersetzen
Sie zahlen einem Pentest-Dienstleister 50.000–150.000 € pro Jahr, und der Bericht ist wenige Wochen nach Übergabe veraltet.
Ransomware während der Verschlüsselung erkennen, nicht danach
Sie betreiben ein Krankenhaus, einen Fertigungsbetrieb oder eine andere 24/7-Umgebung, in der die mediane Time-to-Impact im Q1 2026 unter 48 Stunden liegt und die Verschlüsselungsphase, einmal gestartet, in 90 Minuten abgeschlossen ist.
Nachweise für NIS2-Artikel-23-Vorfälle als Nebenprodukt des Betriebs erzeugen
Sie sind eine wesentliche oder wichtige Einrichtung im Sinne von NIS2 (in Italien decreto legislativo 138/2024). Jeder erhebliche Vorfall löst eine Frühwarnung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb eines Monats aus, jeweils ab Kenntnisnahme.
Beheben, was nachweislich ausnutzbar ist — in der Reihenfolge, die zählt
Ihr letztes Assessment hat Hunderte von Findings ergeben, und Ihr Team kann diesen Monat ein paar Dutzend schließen.
So schneidet Zero Hunt ab gegenüber den Tools auf der Shortlist
Im direkten Vergleich mit automatisiertem Pentesting, Netzwerkerkennung, Compliance-Plattformen und Scannern. Der Unterschied liegt in der Architektur: eine einzige On-Premise-Appliance auf privater KI statt mehrerer Cloud-Dienste.
| Funktion | ZERO HUNT | Pentera | Darktrace | Vanta | Rapid7 |
|---|---|---|---|---|---|
| Generativer KI-Penetrationstest | Ja | Teilweise | Nein | Teilweise | Teilweise |
| KI-gestützte Analyse des Netzwerkverkehrs | Ja | Nein | Ja | Nein | Nein |
| Automatisierte Compliance (34 Frameworks) | Ja | Nein | Nein | Ja | Teilweise |
| Offensive + Defensive + Compliance vereint | Ja | Nein | Nein | Nein | Nein |
| Autonomer Multi-Agenten-Betrieb 24/7 | Ja | Teilweise | Teilweise | Nein | Nein |
| Selbstlernende KI-Skills (AI Gym) | Ja | Nein | Nein | Nein | Nein |
| Zero-Day-Erkennung & -Validierung | Ja | Nein | Nein | Nein | Nein |
| Agentischer AI Remediation Advisor (priorisiert) | Ja | Teilweise | Nein | Teilweise | Teilweise |
| Kreislauf Offensive → Defensive → Compliance → Fix | Ja | Nein | Nein | Nein | Nein |
| On-Premise- / vollständiges Air-Gap-Deployment | Ja | Teilweise | Ja | Nein | Teilweise |
| Eine Plattform statt Tool-Wildwuchs | Ja | Nein | Nein | Nein | Nein |
Kernaussage: Pentera macht automatisiertes Pentesting. Darktrace macht Netzwerkerkennung. Vanta macht Compliance. Keiner vereint alle vier Säulen — geschweige denn mit einem agentischen Advisor, der Ihr Team durch die Behebung führt. Zero Hunt bringt autonome offensive Sicherheit, KI-Traffic-Intelligence, kontinuierliche Compliance und KI-gestützte Behebung auf eine einzige On-Premise-Appliance, auf privater KI.
Kernaussage: Pentera macht automatisiertes Pentesting. Darktrace macht Netzwerkerkennung. Vanta macht Compliance. Keiner vereint alle vier Säulen — geschweige denn mit einem agentischen Advisor, der Ihr Team durch die Behebung führt. Zero Hunt bringt autonome offensive Sicherheit, KI-Traffic-Intelligence, kontinuierliche Compliance und KI-gestützte Behebung auf eine einzige On-Premise-Appliance, auf privater KI.
Basierend auf öffentlich verfügbarer Produktdokumentation, geprüft im September 2026.
Sie wünschen einen detaillierteren Direktvergleich?
Wählen Sie den Vergleich mit dem Tool, das Sie gerade evaluieren.
Threat Intelligence
21 Intelligence-Quellen, auf der Appliance stets aktuell
Jede Kampagne startet mit aktuellen Daten zu Schwachstellen, Exploits und Techniken, synchronisiert aus den unten genannten öffentlichen Quellen — oder als Offline-Update-Pakete importiert, wenn die Appliance im Air-Gap-Betrieb läuft. Nichts über Ihre Umgebung geht den umgekehrten Weg.
Schwachstellen
- NVD — National Vulnerability Database des NIST
- MITRE CVE — CVE-Liste
- CISA KEV — Bekannte ausgenutzte Schwachstellen
- OSV — Advisories zu Open-Source-Paketen
- VulnCheck — Bewertung der Exploit-Reife
- EPSS — Scores zur Ausnutzungswahrscheinlichkeit
Exploits und Proofs of Concept
- Exploit-DB — Öffentliches Exploit-Archiv
- GitHub PoC — Proof-of-Concept-Repositories
- Metasploit — Index der Exploit-Module
- Nuclei — Detection-Templates der Community
Techniken und Detection
- MITRE ATT&CK — Enterprise, Mobile, ICS
- CAPEC — Angriffsmuster
- Atomic Red Team — Detection-Tests
- Sigma — Detection-Regeln
- GTFOBins · LOLBAS — Living-off-the-Land-Binaries
Anreicherung
- NIST CPE — Software-Identifikation
- SecLists — Standard-Zugangsdaten
- HIBP — Hash-Bereiche kompromittierter Passwörter, lokal zwischengespeichert
- Fingerbank — Geräte-Fingerprints
- MaxMind GeoIP — IP-Geolokalisierung
Ebenfalls auf der Appliance: AI Gym: Skills, die an verwundbaren Labs getestet und weiterentwickelt werden · Mobile-Assessment-Lab für iOS und Android · Wissensdatenbank, die sich an jeden früheren Durchlauf erinnert · Red Team Chat · Geplante Kampagnen · Trust-Center-Portal für Nachweise.
Was CISOs wirklich fragen
Die Fragen, die wir im ersten technischen Gespräch am häufigsten hören — Deployment, private KI, Kosten, Kontrolle und Compliance.
Ist Zero Hunt wirklich On-Premise, oder sendet es Daten nach außen?
Wirklich On-Premise. Der gesamte Stack — KI-Modelle, Embeddings, Traffic-Modell, Nachweisspeicher und Konsole — läuft auf der Appliance innerhalb Ihres Perimeters. Keine Kundendaten verlassen sie, und es gibt keine Aufrufe externer LLM-APIs. Im verbundenen Betrieb stellt die Appliance ausgehende Anfragen nur, um signierte Produkt-Updates, öffentliche Threat Intelligence (NVD, CISA KEV, EPSS und ähnliche Feeds) und — für die Gray-Box-Analyse — den veröffentlichten Quellcode der getesteten Softwareversion abzurufen; Letzteres können Sie abschalten oder auf Ihren eigenen Quellcode-Mirror umleiten. Die Meldung des Update-Status (Release-ID, Status, Zeitstempel) ist optional (Opt-in). Im Air-Gap-Modus geht nichts nach außen: Updates kommen als signierte Offline-Bundles, Threat Intelligence als Offline-Importe.
Was ist private KI, und warum ist sie für ein KI-Red-Team wichtig?
Private KI bedeutet, dass die Modelle auf Infrastruktur laufen, die Sie kontrollieren. Zero Hunt betreibt eigene Modelle — ZeroHunt Apex (27B) auf der GPU der Appliance, Apex Pro (284B) für höhere Ausbaustufen und souveräne Deployments. Ein KI-Red-Team verarbeitet Netzwerkkarten, ungepatchte Schwachstellen und erbeutete Zugangsdaten: Mit privater KI gelangt nichts davon zu Dritten, und kein externer Anbieter kann die Fähigkeit, von der Ihre Verteidigung abhängt, verweigern, drosseln, verändern oder abschalten.
Wie verhalten sich die Kosten im Vergleich zu KI-Tools, die pro Token abgerechnet werden?
Agentenbasierte Sicherheitstests verbrauchen sehr viele Token: Eine autonome Kampagne führt Tausende Modellaufrufe mit jeweils Tausenden Token Kontext aus — nutzungsbasiert abgerechnete KI wird also umso teurer, je intensiver und länger sie arbeitet. Auf der Appliance laufen die Modelle auf Hardware, die Ihnen gehört: Fixkosten, rund um die Uhr, ob Sie eine Kampagne ausführen oder hundert.
Worin unterscheidet sich die generative Pentest-Engine von einem Tool, das Nuclei oder Metasploit ausführt?
Tools wie Nuclei und Metasploit führen kuratierte Module aus einer statischen Bibliothek aus. Die Agenten von Zero Hunt schreiben mit lokalen Modellen für jedes Ziel neuen Exploit-Code und validieren jeden neuen Skill in einem abgeschotteten AI Gym (Vulhub, NYU CTF Bench, Cybench), bevor er in die Produktion gelangt — und machen, sofern autorisiert, aus einer Schwachstelle im Quellcode genau der Version, die Sie einsetzen, einen ausführbaren Proof of Concept.
Gibt es einen Human-in-the-Loop?
Ja, so viel Sie möchten. Kampagnen laufen auf einer von fünf Autonomiestufen, von passiver Beobachtung bis zur vollständigen Bewertung in geplanten Zeitfenstern; jede Stufe legt fest, was auf menschliche Freigabe wartet. Aktionen außerhalb der gewählten Stufe landen in einem Review-Tab mit protokollierter Zustimmung und signiertem Audit-Trail, Operatoren können jede Kampagne pausieren oder stoppen, und das letzte Wort zu jedem Finding haben sie.
Testet es Black-Box oder Gray-Box?
Beides. Kampagnen laufen standardmäßig als Black-Box: keine Zugangsdaten, kein Quellcode, nur das, was Ihre Systeme preisgeben. Gray-Box ergänzt authentifizierte Tests mit von Ihnen bereitgestellten Zugangsdaten sowie eine quellcodebasierte Analyse genau der Softwareversion, die Sie einsetzen.
Welche Compliance-Frameworks sind ab Werk abgebildet — gilt das nur für EU-Vorgaben?
Nein. 34 Frameworks aus der EU, den USA, dem Vereinigten Königreich, Kanada, dem asiatisch-pazifischen Raum, dem Nahen Osten, Lateinamerika und Afrika: NIS2, DORA und TIBER-EU; NIST CSF, NIST SP 800-53, CMMC, HIPAA, NYDFS Part 500, SOX und SEC-Regeln; CBEST und das NCSC CAF; MAS TRM, APRA CPS 234 und RBI; Saudi NCA, UAE IA und Qatar NCSA; dazu ISO 27001, SOC 2, PCI DSS, SWIFT CSP und CIS. Findings, Scans und Behebungsmaßnahmen werden automatisch zugeordnet, mit frameworkübergreifender Deduplizierung von Controls; jeder Eintrag wird beim Schreiben signiert, und exportierte Reports sind ECDSA-signiert.
Welche Hardware benötigt die Appliance?
Sie wird als dedizierte GPU-Appliance ausgeliefert, vorkonfiguriert und gehärtet — als Desktop-Gerät für kleinere Standorte und als 2U-Rack für Unternehmen und Rechenzentren. Die Basiskonfiguration liefert 2,7+ Gbit/s KI-Inferenz auf dem Netzwerkverkehr parallel zur offensiven Engine; GPUs höherer Klassen steigern den Durchsatz. Sie bauen sie ins Rack ein, verbinden sie mit den abzudeckenden Segmenten und durchlaufen den Onboarding-Assistenten.
Funktioniert es im Air-Gap?
Ja. Air-Gap ist ein vollwertiger Deployment-Modus: keine ausgehenden Verbindungen; Engine-Updates kommen als signierte Images, die offline geladen werden, Threat Intelligence als Offline-Bundle-Importe. Zwei Funktionen sind auf das Internet angewiesen und dort abgeschaltet: die Aufklärung über öffentliche OSINT-Quellen und das Herunterladen von veröffentlichtem Quellcode für die Gray-Box-Analyse — diese Prüfungen laufen daher als Black-Box. Netzwerke, die die Appliance vom Internet fernhalten, ihr aber Zugriff auf eigene Quellcode-Mirrors gewähren (GitHub Enterprise, GitLab, ein Artifact-Server), behalten quellcodebasierte Tests. Die Appliance ist für regulierte und als Verschlusssache eingestufte Umgebungen konzipiert, in denen Berührungspunkte mit der Cloud des Anbieters per Richtlinie ausgeschlossen sind.
Wie fügt sich Zero Hunt in ein bestehendes SOC ein?
Über zwei Integrationspunkte. Findings, Alerts und signierte Nachweise fließen per REST, WebSocket und Webhooks in Ihr SIEM, SOAR, EDR oder GRC. Und der interaktive Red-Team-Chat ermöglicht es einem erfahrenen Operator, gezielte Tests zu konkreten Hypothesen in natürlicher Sprache zu steuern, ohne die Aufklärung zu wiederholen, die die Engine bereits durchgeführt hat.